Deepfake-Abwehr: Schützen Sie Ihre Identität vor synthetischem Betrug
David Plaha Autorenprofil
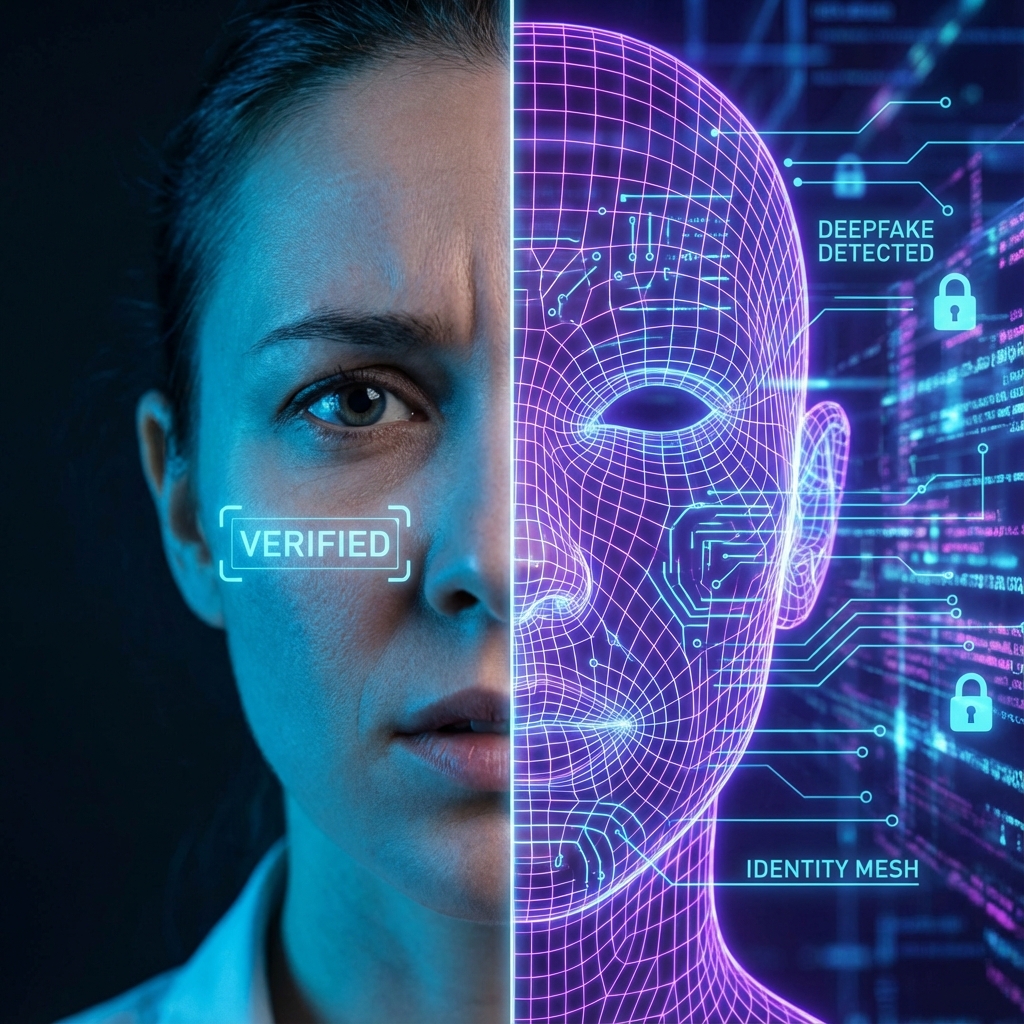
Stellen Sie sich vor, Sie erhalten einen Videoanruf von Ihrem Chef. Sie sehen sein Gesicht, hören seine Stimme und beobachten seine Gestik. Er bittet Sie, eine dringende Zahlung zu autorisieren. Sie tun es, nur um später herauszufinden, dass Ihr Chef auf einem Flug war und den Anruf nie getätigt hat.
Sie sind gerade Opfer eines Deepfakes geworden.
Einst die Domäne von Hollywood-Studios und High-Tech-Laboren, ist Deepfake-Technologie heute für jeden mit einer anständigen GPU und einer Internetverbindung verfügbar. Im Jahr 2026 ist synthetischer Identitätsbetrug eine der persönlichsten und beunruhigendsten Bedrohungen in der Cybersicherheitslandschaft.
Was sind Deepfakes?
Deepfakes sind synthetische Medien – Bilder, Videos oder Audio –, die durch künstliche Intelligenz generiert werden. Sie sind ein Schlüsselinstrument bei Pig-Butchering-Anlagebetrug, um falsches Vertrauen aufzubauen. Sie verwenden Deep-Learning-Algorithmen (Generative Adversarial Networks oder GANs), um Gesichter auszutauschen, Stimmen zu klonen oder völlig neue Persönlichkeiten zu schaffen, die erschreckend echt aussehen und klingen.
Die Bedrohungslandschaft
1. Finanzbetrug (Der "CFO-Betrug")
Wie oben erwähnt, nutzen Angreifer Deepfake-Audio und -Video, um Unternehmenssicherheitsverfahren zu umgehen. Indem sie Führungskräfte imitieren, können sie Mitarbeiter dazu bringen, Millionen von Dollar zu überweisen.
2. Identitätsdiebstahl und KYC-Umgehung
Banken und Krypto-Börsen verlassen sich auf "Know Your Customer" (KYC)-Prüfungen, die oft verlangen, dass Sie ein Video-Selfie hochladen. Kriminelle nutzen jetzt Deepfakes, um diese Prüfungen zu umgehen, betrügerische Konten in Ihrem Namen zu eröffnen oder Geld über Konten zu waschen, die mit synthetischen Identitäten erstellt wurden.
3. Rufschädigung und Sextortion
Böswillige Akteure erstellen nicht einvernehmliche Deepfake-Pornografie oder gefälschte belastende Videos, um Opfer zu erpressen oder ihren Ruf zu zerstören. Diese Form der Belästigung nimmt stark zu und zielt nicht nur auf Prominente, sondern auch auf Privatpersonen ab.
4. Desinformation
Deepfakes werden verwendet, um Fake News zu verbreiten, Aktienkurse zu manipulieren oder Wahlen zu beeinflussen, indem Personen des öffentlichen Lebens so dargestellt werden, als würden sie Dinge sagen oder tun, die sie nie getan haben.
Deepfake-Abwehrstrategien
Wie schützen wir uns in einer Welt, in der "Sehen ist Glauben" nicht mehr gilt?
1. Der "Lebend"-Test
Wenn Sie vermuten, dass Sie sich in einem Videoanruf mit einem Deepfake befinden:
- Bitten Sie um Bewegung: Bitten Sie die Person, den Kopf von Seite zu Seite zu drehen oder mit der Hand vor ihrem Gesicht zu winken. Deepfake-Modelle haben oft Probleme mit extremen Winkeln oder Verdeckung (Objekte, die das Gesicht blockieren).
- Achten Sie auf Glitches: Beobachten Sie die Ränder des Gesichts, die Haare und die Augen. Verschwimmen, Flackern oder unnatürliche Blinz muster sind häufige Anzeichen für ein Deepfake.
2. Audio-Herausforderung
Wenn Sie einen verdächtigen Sprachanruf erhalten:
- Auflegen und zurückrufen: Verwenden Sie eine bekannte, vertrauenswürdige Nummer.
- Stellen Sie eine Herausforderungsfrage: Fragen Sie etwas, das nur die echte Person wissen würde, das aber nicht in sozialen Medien verfügbar ist.
3. Digitale Wasserzeichen (C2PA)
Die Technologiebranche führt Standards wie C2PA (Coalition for Content Provenance and Authenticity) ein. Diese Technologie bettet zum Zeitpunkt der Erstellung ein kryptografisches "Wasserzeichen" in Mediendateien ein, das deren Ursprung und Bearbeitungshistorie belegt.
- Tipp: Achten Sie auf "Content Credentials"-Symbole auf Bildern und Videos auf unterstützten Plattformen.
4. Begrenzen Sie Ihre öffentlichen Daten
Deepfakes benötigen Trainingsdaten. Je mehr hochwertige Videos und Audios von sich selbst Sie online posten (Instagram, TikTok, YouTube), desto einfacher ist es für einen Angreifer, Sie zu klonen.
- Erwägen Sie, persönliche Social-Media-Profile auf privat zu setzen.
- Seien Sie vorsichtig mit den biometrischen Daten, die Sie teilen.
5. Verwenden Sie Deepfake-Erkennungstools
Für Organisationen wird spezialisierte Software unverzichtbar. Tools wie Intels FakeCatcher oder Deepware analysieren den Blutfluss (Photoplethysmographie) in Videopixeln – etwas, das Deepfakes derzeit nicht genau replizieren können.
Fazit
Wir treten in eine Ära des "Zero Trust" für digitale Medien ein. Wir können nicht mehr annehmen, dass ein Video oder eine Aufnahme authentisch ist, nur weil es existiert.
Die Abwehr von Deepfakes erfordert eine Kombination aus Skepsis, Verifizierungsprotokollen und fortschrittlicher Erkennungstechnologie.
Besorgt über die Anfälligkeit Ihrer Organisation für Deepfake-Betrug? Kontaktieren Sie Cyberlord, um mehr über unsere fortschrittlichen Identitätsverifizierungs- und Anti-Betrugs-Lösungen zu erfahren.
Freigaben und Zahlungen mehrfach verifizieren
Ein einzelnes Video- oder Audiosignal sollte niemals die einzige Freigabe für eine ungewöhnliche Zahlung sein. Vereinbaren Sie vorab eine Rückrufnummer, einen zweiten Kommunikationskanal und eine feste Freigabegrenze. Bei einer dringenden Anfrage beendet die zuständige Person das Gespräch und ruft über einen bereits bekannten Kontakt zurück. Die Rückrufnummer aus der Nachricht oder aus einer eingeblendeten Signatur ist dafür ungeeignet, weil sie ebenfalls manipuliert sein kann.
Für Unternehmen helfen getrennte Rollen: Eine Person erfasst die Zahlungsanweisung, eine zweite prüft Empfänger, Betrag und Anlass, und eine dritte gibt den Vorgang nach der Rückbestätigung frei. Halten Sie Abweichungen vom Normalprozess in einem Ticket fest. Familien können ein gemeinsames Kennwort für echte Notfälle vereinbaren, sollten es aber nicht in öffentlichen Profilen, Chatverläufen oder Sprachboxen verwenden. Wichtig ist der Prozess, nicht die Suche nach einem einzelnen sichtbaren Bildfehler.
Was bei einem Deepfake-Verdacht zu tun ist
Sichern Sie die Nachricht, Header, Rufnummer, Zeitstempel und Kontodaten, bevor Inhalte gelöscht oder weitergeleitet werden. Antworten Sie nicht mit zusätzlichen Sprachproben und veröffentlichen Sie das Material nicht impulsiv. Informieren Sie Bank, Plattform, Arbeitgeber oder Schule über den passenden offiziellen Kanal und lassen Sie verdächtige Zahlungen sofort prüfen. Bei Erpressung oder nicht einvernehmlichem Material sollten Betroffene Beweise bewahren und sich an Polizei sowie spezialisierte Beratungsstellen wenden.
Technische Erkennungsdienste liefern Hinweise, aber keine alleinige Echtheitsentscheidung. Aktualisierte Modelle können bekannte Artefakte vermeiden, und komprimierte Videos erschweren die Analyse. Kombinieren Sie deshalb Medienprüfung, Kontosicherheit, Rückrufverfahren und eine Bewertung des tatsächlichen Vorgangs. Prüfen Sie nach einem Vorfall außerdem, welche öffentlichen Aufnahmen, Konten und Wiederherstellungswege reduziert oder besser geschützt werden müssen.
Ein verlässlicher Verifizierungsprozess
Vertrauen Sie bei ungewöhnlichen Anfragen nicht auf ein einzelnes Merkmal wie Stimme, Bild oder angezeigte Telefonnummer. Legen Sie für Zahlungen, Passwortänderungen und neue Empfänger eine feste Rückfrage fest. Die anfragende Person muss den Vorgang über einen bekannten Kanal bestätigen; dabei sollte die Rückrufnummer aus dem internen Verzeichnis stammen. Ein vereinbartes Stichwort kann helfen, darf aber nicht als alleinige Sicherheitskontrolle dienen, wenn es in alten Nachrichten auffindbar ist.
Für Teams empfiehlt sich eine kurze Freigabematrix. Bis zu einem bestimmten Betrag kann ein definierter Prozess gelten, darüber hinaus sind zwei unabhängige Bestätigungen nötig. Der zweite Prüfer kontrolliert Empfängername, Kontodaten, Betrag, Dringlichkeit und den tatsächlichen Geschäftszweck. Änderungen kurz vor der Ausführung werden wie ein neuer Auftrag behandelt. Diese Regel wirkt auch dann, wenn die synthetische Darstellung technisch sehr überzeugend erscheint.
Konten und öffentliche Quellen härten
Reduzieren Sie frei zugängliche Sprach- und Videobeispiele, die nicht für den beruflichen Zweck nötig sind. Prüfen Sie Profile auf alte Aufnahmen, sichtbare Kalender, Namensschilder und Hinweise auf interne Zuständigkeiten. Aktivieren Sie Mehrfaktor-Schutz für E-Mail, Cloudspeicher und Zahlungsfreigaben, und legen Sie Wiederherstellungscodes in einem kontrollierten Tresor ab. Unternehmen sollten sensible Rollen nicht allein über öffentlich bekannte Namen oder Stimmen bestätigen.
Nach einem Vorfall systematisch handeln
Sichern Sie Originalnachrichten mit Zeitstempel, Absenderdaten, Headern, Rufnummern und Zahlungsinformationen. Informieren Sie Bank, Plattform und interne Verantwortliche über etablierte Kanäle. Wurde ein Konto verwendet, ändern Sie Zugangsdaten von einem sauberen Gerät, beenden Sie aktive Sitzungen und prüfen Sie Weiterleitungsregeln. Lassen Sie mögliche Beweise nicht durch öffentliche Diskussionen verändern. Eine technische Erkennung kann die Untersuchung unterstützen, ersetzt aber weder die Prozessprüfung noch die Meldung an zuständige Stellen.
Überblick
Wichtige Entscheidungen, Risiken und Umsetzungsmaßnahmen zu diesem Thema.