SOC 2 vs. ISO 27001: Der ultimative Compliance-Showdown für Startups (2026)
David Plaha Autorenprofil
Wenn Sie ein B2B-Startup-Gründer oder CTO sind, haben Sie dies wahrscheinlich von einem potenziellen Unternehmenskunden gehört: "Senden Sie uns Ihren SOC 2-Bericht, oder wir können nicht unterschreiben."
Im Jahr 2026 ist Sicherheits-Compliance nicht nur ein "Nice-to-have" – sie ist der Torwächter zum Umsatz. Aber wenn Sie auf ein begrenztes Budget und eine enge Roadmap starren, kann die Wahl zwischen SOC 2 und ISO 27001 lähmend sein.
Beide bestätigen, dass Sie sicher mit Daten umgehen. Beide erfordern Audits. Aber die falsche Wahl kann Sie sechs Monate und 50.000 Dollar an verschwendetem Aufwand kosten.
In diesem Leitfaden werde ich die Unterschiede, Kosten und den strategischen Wert jedes Frameworks aufschlüsseln, um Ihnen zu helfen, die profitable Wahl zu treffen.
Der Spickzettel: Welches brauchen Sie?
Wenn Sie nur einen Abschnitt lesen, lesen Sie diesen.
| Merkmal | SOC 2 | ISO 27001 |
|---|---|---|
| Primäre Region | Nordamerika (USA/Kanada) | International (Europa/Asien) |
| Fokus | "Beweisen Sie, dass Sie getan haben, was Sie gesagt haben" | "Beweisen Sie, dass Sie ein Managementsystem haben" |
| Ergebnis | Ein Bestätigungsbericht (Attestation Report) | Ein Bestanden/Nicht bestanden-Zertifikat |
| Zeitplan | 2-4 Monate (Typ I) | 6-12 Monate |
| Kosten (Nur Audit) | 15.000 $ - 30.000 $ | 20.000 $ - 40.000 $ |
| Bestens geeignet für | SaaS-Startups, die an US-Unternehmen verkaufen | Unternehmen mit globalen Büros/Kunden |
1. SOC 2 (Service Organization Control)
Ursprung: AICPA (American Institute of CPAs).
SOC 2 ist keine Zertifizierung; es ist eine Bestätigung. Ein Auditor betrachtet Ihr System für einen bestimmten Zeitraum und sagt: "Ja, ihre Sicherheitskontrollen sind korrekt konzipiert (Typ I)" oder "Ja, sie haben sie tatsächlich 6 Monate lang befolgt (Typ II)."
Warum Startups es wählen:
- Es ist der "Goldstandard" für US-basierte SaaS.
- Es ist flexibel. Sie wählen, welche "Trust Services Criteria" auf Sie zutreffen (Sicherheit ist obligatorisch; Verfügbarkeit, Vertraulichkeit, Verarbeitungsintegrität und Datenschutz sind optional).
2. ISO 27001
Ursprung: ISO (Internationale Organisation für Normung).
ISO 27001 ist eine starre Spezifikation für ein Informationssicherheits-Managementsystem (ISMS). Es geht weniger darum "haben Sie diesen Laptop verschlüsselt?", sondern mehr darum "haben Sie einen Prozess, um sicherzustellen, dass Laptops immer verschlüsselt sind?".
Warum Startups es wählen:
- Es öffnet Türen im DSGVO-schweren Europa und Asien.
- Es ist ein binärer "Zertifiziert"-Status, der auf einer Website hervorragend aussieht.
Kostenanalyse: Der Preis des Vertrauens
Die Budgetierung für Compliance umfasst drei Bereiche: Vorbereitung, Tools und Das Audit.
SOC 2 Kosten (Geschätzt für 2026)
- Gap-Analyse/Beratung: 5.000 $ - 15.000 $
- Sparen Sie hier Geld, indem Sie einen Cyberlord-Berater beauftragen, Sie vorzubereiten.
- Compliance-Automatisierungstools (Drata/Vanta): 10.000 $ - 15.000 $/Jahr
- Audit-Gebühr: 15.000 $ - 25.000 $
- Gesamtjahr 1: ~40.000 $ - 55.000 $
ISO 27001 Kosten (Geschätzt für 2026)
- Implementierung/ISMS-Aufbau: 15.000 $ - 30.000 $
- Internes Audit (Obligatorisch): 3.000 $ - 8.000 $
- Zertifizierungsaudit: 15.000 $ - 25.000 $
- Gesamtjahr 1: ~50.000 $ - 70.000 $
Hinweis: ISO 27001 erfordert ein Überwachungsaudit in den Jahren 2 und 3, das günstiger ist.
Der "Kombinierte" Ansatz: Beides tun?
Viele reife Startups benötigen schließlich beides. Die gute Nachricht ist, dass es etwa 80 % Überschneidung gibt. Wenn Sie Ihre Laptops sichern, MFA implementieren und Hintergrundüberprüfungen für SOC 2 durchführen, haben Sie im Grunde die Arbeit für ISO 27001 Anhang A-Kontrollen erledigt.
Empfehlung: Beginnen Sie mit SOC 2 Typ I. Es ist der schnellste Weg, Verkaufsabschlüsse zu ermöglichen. Sobald Sie diesen "frühen Umsatz" haben, reinvestieren Sie ihn in den Aufbau Ihres ISO 27001 ISMS.
Wie Cyberlord hilft
Sie müssen keinen Vollzeit-Compliance-Officer einstellen. Cyberlord Secure Services fungiert als Ihr Virtueller CISO.
Wir bereiten Sie auf das Audit vor, damit Sie beim ersten Mal bestehen.
- Risikobewertung: Wir identifizieren Ihre kritischen Vermögenswerte.
- Penetrationstest: Eine obligatorische Anforderung sowohl für SOC 2 als auch für ISO 27001. Wir stellen den erforderlichen Penetrationstestbericht zur Verfügung.
- Richtlinienerstellung: Wir entwerfen Ihre InfoSec-Richtlinien.
Lassen Sie Compliance nicht Ihr Wachstum bremsen. Kontaktieren Sie uns noch heute für ein kostenloses Gap-Analyse-Gespräch. Wir helfen Ihnen bei der Entscheidung, welches Abzeichen auf Ihre Website gehört.
Der DACH-Markt: Weshalb Ihre Kundenseite die Norm vorgibt
Die Entscheidung fällt selten anhand der Frameworks selbst, sondern dort, wo Ihr Umsatz entsteht. Unternehmen in der EU, die unter NIS2 fallen (Richtlinie (EU) 2022/2555), müssen ihre Lieferkette absichern – und als Zulieferer bekommen Sie genau das zu spüren: Sicherheitsanhänge verlangen zunehmend eine dokumentierte Risikobewertung und ein Managementsystem. Im deutschen Mittelstand gilt ein ISO-27001-Zertifikat als übliche Antwort; im Automobilumfeld kommt TISAX als Branchenvariante hinzu.
US-amerikanische Enterprise-Einkäufer lesen dagegen keine Zertifikate. Bei ihnen steht der Sicherheitsfragebogen an erster Stelle des Vendor-Onboardings, und darunter gehört ein aktueller SOC 2 Typ II-Bericht. Wer in beide Richtungen verkauft, sollte beide Verfahren als Etappen eines Fahrplans behandeln statt als Entweder-oder.
Entscheidungsmatrix nach Vertragstyp
| Vertragslage | Sinnvoller erster Schritt | Begründung |
|---|---|---|
| US-Deal mit sechsstelligem Jahresvolumen | SOC 2 Typ I, dann Typ II | Der Bericht ist Bedingung im Einkaufsprozess, nicht Verhandlungssache. |
| EU-Behörde oder reguliertes Unternehmen als Kunde | ISO 27001 | Ausschreibungen verlangen ein Zertifikat; eine Attestation wird oft nicht anerkannt. |
| Mittelständischer DACH-Kunde | ISO 27001 | Das Zertifikat beantwortet die Standardfrage im Onboarding, bevor sie gestellt wird. |
| Noch nur Pilotprojekte und PoCs | Kontrollen dokumentieren, Audit aufschieben | Für die ersten Monate lohnt der Prüfaufwand selten; ein aktuelles Sicherheitskonzept genügt für die Gespräche. |
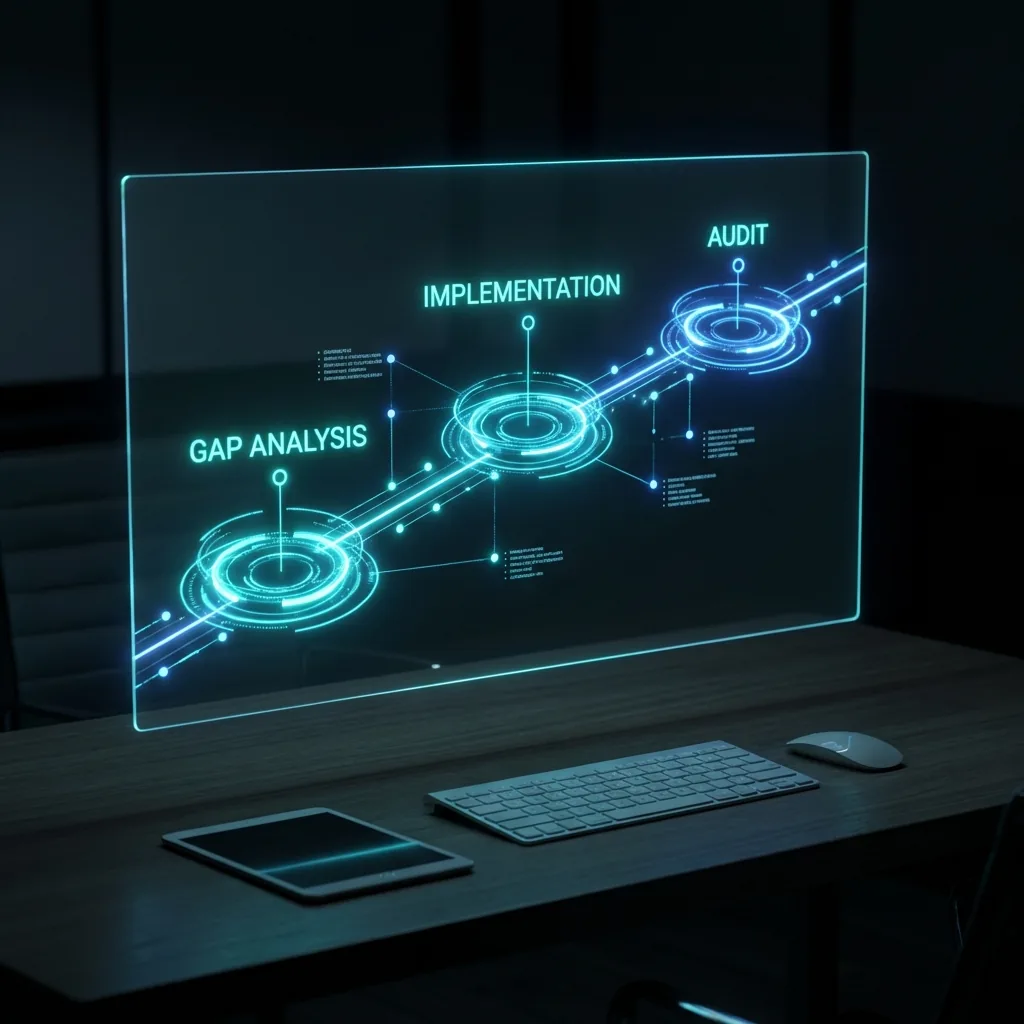
| Gemischtes Kundenportfolio | SOC 2 zuerst, ISO über die Gap-Analyse nachziehen | Der Ablauf unten zeigt, wie diese Sequenz im Detail aussieht. |
Was die Audit-Gebühren verschweigen: der interne Aufwand
Die Honorare der Prüfer sind nur die halbe Wahrheit; die andere Hälfte läuft über Ihre eigenen Stunden. Für einen SaaS-Betrieb mit 20 bis 40 Beschäftigten liegen die realistischen Größenordnungen so:
- SOC 2 Typ I: etwa 15–25 Personentage für Scoping, Richtlinien und das Zusammensammeln der Nachweise.
- SOC 2 Typ II: die Kontrollen müssen über den gewählten Beobachtungszeitraum (drei bis zwölf Monate) verlässlich laufen. Mit einer Automatisierungsplattform bleiben das etwa zwei bis fünf Wochenstunden; ohne Plattform verdoppelt sich die Last, weil Nachweise per Hand gesammelt und immer wieder frisch exportiert werden müssen.
- ISO 27001: rund 40–60 Personentage im ersten Jahr. Der Grund: Risikomethode, internes Audit und Management-Review stehen zusätzlich zur technischen Arbeit an und lassen sich nicht vollständig auslagern oder delegieren.
Für ein kleineres Team bedeutet dieser Block unmittelbar Gründer- oder CTO-Zeit. Ohne fest benannte Verantwortliche frisst genau dieser Teil das Budget, das Sie für die Prüfer einkalkuliert haben.
Geteilte Kontrollen: wie das eine das andere beschleunigt
Wer SOC 2 zuerst abschließt, hat einen Großteil der Anhang-A-Kontrollen nach ISO 27001 bereits gebaut: Zugriffssteuerung, Verschlüsselung, Onboarding und Offboarding, Incident-Response, Lieferantenmanagement. Der eigentliche Sprung ist deshalb nicht technischer, sondern dokumentarischer Natur. ISO verlangt drei Bausteine, die eine SOC-2-Prüfung nicht voraussetzt: eine nachvollziehbare Risikomethode, ein internes Audit und ein dokumentiertes Management-Review.
Setzt man genau an diesen Stellen an, ist ein ISO-Zertifikat etwa 12 bis 18 Monate nach einem etablierten Typ-II-Bericht realistisch. Die Gap-Analyse zeigt vorher, was fehlt – in der Praxis fast ausschließlich Dokumentation und organisatorische Nachweise, selten neue Technik.
Fallbeispiel: die Sequenz bei 25 Mitarbeitern
Stellen Sie sich einen SaaS-Anbieter mit 25 Beschäftigten an zwei Standorten und Kunden auf beiden Seiten des Atlantiks vor:
- Monat 1–2: Gap-Analyse, Scoping auf die Trust Services Criteria (Sicherheit plus Vertraulichkeit), Benennung zweier Verantwortlicher.
- Monat 3: SOC 2 Typ I als Momentaufnahme – genug, um zwei laufende US-Abschlüsse nicht zu gefährden.
- Monat 4–9: Beobachtungszeitraum mit Automatisierungsplattform. In diese Phase gehört auch ein externer Penetrationstest, dessen Kostenplanung sich jetzt erledigen lässt, bevor der Prüfdruck steigt.
- Monat 10: Der Typ-II-Bericht liegt vor.
- Monat 11–12: Gap-Analyse gegen Anhang A. Ergebnis typischerweise: Risikomethode, internes Audit und Management-Review fehlen, technisch ist fast alles vorhanden.
- Monat 13–18: ISMS-Dokumentation aufbauen, das interne Audit durchführen, anschließend das Zertifizierungsaudit in zwei Stufen. Das Zertifikat fällt rund 16–18 Monate nach dem Typ-II-Bericht.
Der Kern der Sequenz: Jede Etappe finanziert die nächste. Der Typ-II-Bericht öffnet die US-Pipeline, und der daraus fließende Umsatz trägt anschließend die ISO-Phase, ohne das Budget des ersten Jahres zu sprengen.
Überblick
Wichtige Entscheidungen, Risiken und Umsetzungsmaßnahmen zu diesem Thema.