Evolución del phishing 2015 2026: guía visual y lecciones clave
David Plaha Perfil del autor
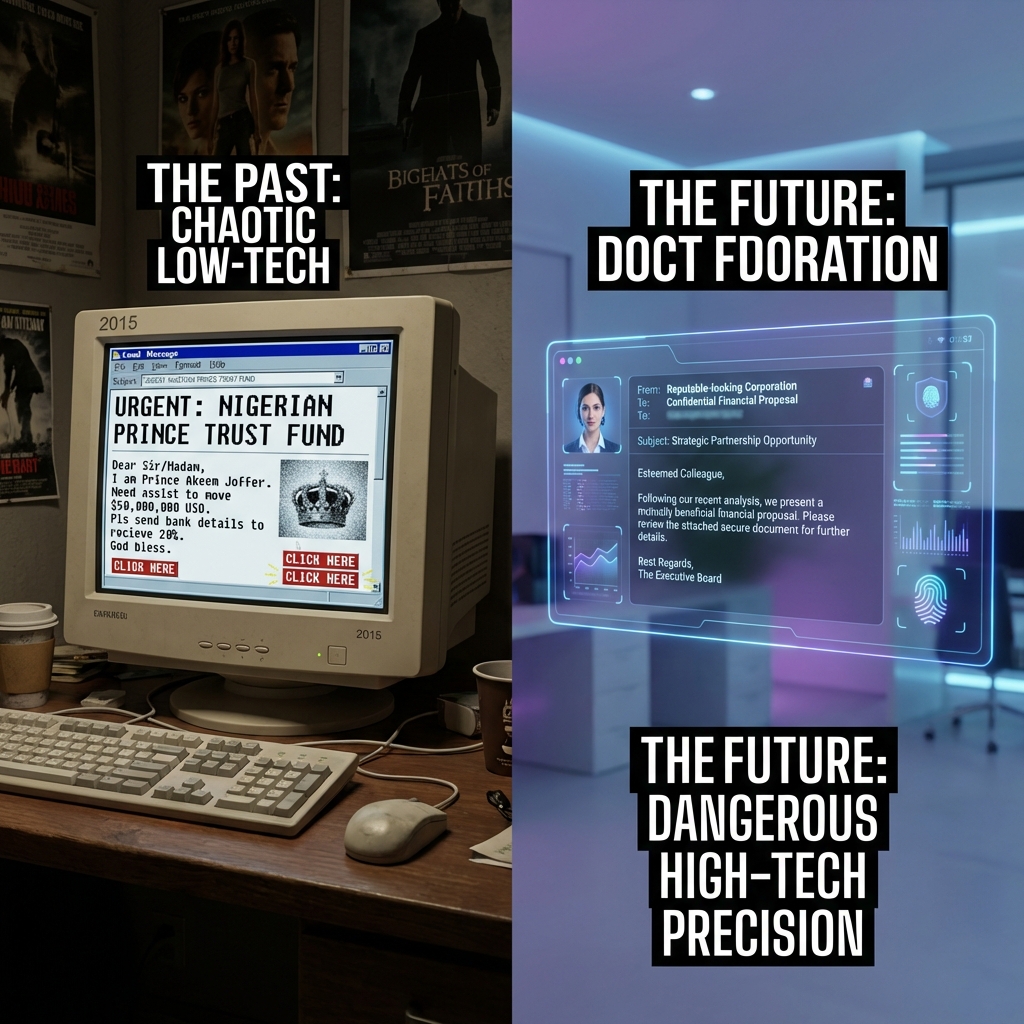
En esta guía sobre evolución del phishing 2015 2026 verás riesgos, decisiones y acciones concretas para 2026.
El phishing ha evolucionado dramáticamente en la última década. Esta guía visual muestra cómo han avanzado estas amenazas.
2015-2016: Phishing Básico
Características del phishing masivo
- Correos electrónicos con errores ortográficos obvios
- Links claramente sospechosos
- Diseño pobre
- "Príncipes nigerianos"
Efectividad del phishing masivo
- Tasa de clic: ~3%
- Fácil de detectar
- Filtros simples bloqueaban la mayoría
2017-2018: Spear Phishing
Características del spear phishing
- Correos electrónicos personalizados
- Investigación sobre la víctima
- Mejor diseño
- Suplantación de proveedores conocidos
Ejemplos de spear phishing
- "Tu factura de Amazon está lista"
- "Actualiza tu información en PayPal"
Efectividad del spear phishing
- Tasa de clic: ~8-12%
- Requería más esfuerzo del atacante
- Filtros tradicionales menos efectivos
2019-2020: Compromiso del correo empresarial
Características del fraude al correo empresarial
- Suplantación de ejecutivos
- Solicitudes de transferencias urgentes
- Correos electrónicos desde cuentas comprometidas reales
- Sin links ni malware (difícil de detectar)
Impacto
- $1.8 mil millones en pérdidas (FBI 2020)
- Objetivo: equipos de finanzas
- Imposible de filtrar automáticamente
2021-2022: Multi-Canal
Características del phishing multicanal
- Phishing por SMS (smishing)
- Phishing por voz (vishing)
- Phishing por QR
- Combinación de canales
Ejemplos multicanal
- SMS "Tu paquete está retenido"
- Llamada del "banco" después de correo electrónico
- QR codes maliciosos en lugares públicos
2023-2024: Phishing con IA
Características del phishing asistido por IA
- Correos electrónicos generados por LLMs (sin errores)
- Personalización masiva automatizada
- Contexto temporal perfecto
- Multilingüe sin esfuerzo
Cambio de Juego
- Escala masiva con calidad de spear phishing
- Difícil distinguir de correo electrónico legítimo
- Detección tradicional inefectiva
2025-2026: Deepfake Phishing
Características del phishing con deepfakes
- Video fakeos de ejecutivos
- Clonación de voz para vishing
- Perfiles falsos hiperrealistas
- Ataques multi-modal
Ejemplos Reales
- Videollamada deepfake resulta en fraude de $25M
- CEO clonado ordena transferencia por llamada
- Perfiles LinkedIn con fotos IA para ingeniería social
Línea de Tiempo de Soft
| Año | Tipo | Sofisticación | Detección |
|---|---|---|---|
| 2015 | Masivo genérico | Baja | Fácil |
| 2017 | Spear phishing | Media | Moderada |
| 2019 | BEC | Alta | Difícil |
| 2021 | Multi-canal | Alta | Muy difícil |
| 2023 | IA generativa | Muy alta | Experto |
| 2025 | Deepfake | Extrema | Casi imposible |
Defensa por Era
2015: Filtros de correo
Suficiente para la mayoría del spam.
2018: Capacitación básica
Empleados identificando señales obvias.
2021: Simulaciones de phishing
Testing regular de empleados.
2024: IA defensiva
Aprendizaje automático para detectar anomalías.
2026: Verificación humana
Protocolos de verificación fuera de banda obligatorios.
Lo que Viene
Tendencias Futuras
- Phishing personalizado en tiempo real
- Deepfakes indistinguibles
- Ataques a hardware/IoT
- Exploits de biometría
Defensa del Futuro
- Confianza cero por defecto
- Verificación multi-factor para todo
- IA defensiva adaptativa
- Autenticación sin contraseñas
Los señuelos que sobreviven a todas las eras
Hay señuelos que perviven desde 2015 casi sin cambios porque no dependen de la técnica, sino del calendario de la víctima: llegan justo cuando el receptor espera un mensaje similar.
- Pagos y facturas vencidas. Un aviso interno de transferencia urgente sigue funcionando contra el área de finanzas porque se imita al tráfico real de ese departamento; la alerta por vencimiento apaga la curiosidad.
- Calendario fiscal. Las imitaciones de comunicaciones de la Agencia Tributaria se intensifican cada trimestre y durante la campaña de la renta; el anzuelo suele ser una "devolución pendiente" o un cargo por supuesta deuda. Como el destinatario ya espera mensajes de ese remitente, el falso pasa sin fricción.
- Documentos de RR. HH. Nómina, evaluación de desempeño o justificante de vacaciones reducen la guardia porque se leen de forma natural durante la jornada; además, casi siempre exigen abrir un adjunto "confidencial".
- Logística. La concentración del comercio electrónico convirtió el SMS de paquete retenido o con gastos de aduana en uno de los señuelos más rentables de la era multi-canal: casi siempre hay un envío real en camino.
La consecuencia operativa es clara: un programa de simulacros que repite el mismo escenario cada mes deja de enseñar nada. Conviene rotar los señuelos según el trimestre fiscal, los ciclos de nómina y las temporadas de compras, porque esos momentos concentran tanto los ataques reales como la receptividad de las personas.
Cómo cambiaron los indicadores de phishing
El rastro que delata un mensaje también mutó. Reconocer la versión vigente de cada indicador evita la falsa seguridad de buscar señales que ya no existen.
- 2015-2018, lo visible: acortadores de enlaces, dominios con números arbitrarios y ortografía torpe. Después llegaron los dominios homógrafos, donde letras visualmente idénticas sustituyen a las del original; entonces el enlace mostrado en pantalla dejó de bastar para decidir.
- 2019-2022, lo invisible: el desvío de respuesta. El remitente mostrado parece legítimo (o es una cuenta interna realmente comprometida), pero la cabecera Reply-To apunta a un buzón externo, de modo que la respuesta del empleado sale hacia el atacante. Aquí la revisión serena de cabeceras vale más que cualquier filtro de spam. También se afianzaron los dominios registrados días antes del envío y los códigos QR: el código sustituye al enlace visible y elimina la previsualización del destino, un problema mayor en móvil.
- 2023-2026, el acabado sintético delata menos: sin faltas gramaticales, con contexto preciso y conversaciones coherentes. Cuando el mensaje se cuela dentro de un hilo real, la única defensa estable es la verificación fuera de banda: llamar al remitente por un número obtenido por otro canal, nunca responder al hilo ni al número que aparece en el mensaje.
Olas por sector en España
El phishing no golpea igual a todos los sectores; cada uno atraviesa oleadas con señuelos y objetivos propios.
- Banca: los falsos avisos de seguridad ("hemos detectado un movimiento sospechoso, confirme su identidad") dominan el smishing desde hace años, y se complementan con llamadas del supuesto departamento de prevención que piden corroborar códigos recibidos por SMS. Regla práctica innegociable: ningún banco legítimo pide códigos de verificación ni a la persona del teléfono ni por mensaje.
- Logística y paquetería: picos en cada temporada de compras y en Navidad, saludos genéricos de destinatario y datos del envío imprecisos. La versión empresarial se disfraza de "etiqueta de importación" dirigida a gerencias de compras, con el objetivo de cobrar un cargo aparentemente menor contra una tarjeta corporativa.
- Administración pública: imitaciones de portales de cita prevía, notificaciones de prestaciones e incluso del Sistema de la Seguridad Social se han usado para recolectar credenciales, que después se monetizan en otros fraudes. El principio de alerta es idéntico para todos los organismos: la administración no solicita datos bancarios mediante enlaces en correos no solicitados.
Qué registrar cuando llega un correo sospechoso
La calidad de la respuesta depende de lo que se preserve. Antes de eliminar nada, conviene documentar sin interactuar con el contenido:
- Guardar el mensaje original completo con sus cabeceras (.eml o .msg) desde el cliente de correo; no reenviarlo tal cual, porque se pierde la cabecera.
- Copiar la dirección visible del remitente, el dominio del Return-Path y, si existe, el Reply-To.
- Anotar fecha y hora exactas y a qué personas internas llegó el mismo mensaje.
- Inspeccionar la URL de destino con la vista previa del cliente, sin hacer clic, y no escanear ningún código QR con el dispositivo personal ni de trabajo.
- Capturar pantalla del contexto completo, dejando fuera datos de terceros para no ampliar el alcance del incidente.
- Reportar el caso al canal de seguridad de la organización para clasificarlo y avisar al resto de destinatarios.
- Si alguien ya facilitó datos o contraseñas: cambiar credenciales desde un equipo limpio, avisar al banco ante riesgo financiero y revisar el historial de accesos posteriores.
Red flags por era: verificación sin tablas
- Era masiva (2015-2016): remitente genérico, saludo impersonal, promesa de dinero, urgencia absurda.
- Era dirigida (2017-2018): adjunto inesperado, remitente que imita a un proveedor real, invitación a iniciar sesión en un portal externo.
- Era BEC (2019-2020): cambio de datos bancarios, "estoy en una reunión" por teléfono, presión por chat, horario inhabitual.
- Era multi-canal (2021-2022): voz que simula al banco, código QR en factura o parking, petición de confirmar un pago desde un segundo dispositivo.
- Era IA y deepfake (2023-2026): tono demasiado correcto, conocimiento oportunista y perfecto, identidad aparentemente sólida y un solo canal para una instrucción financiera.
Conclusión
El phishing evoluciónó de correos electrónicos burdos a ataques sofisticados con IA. La defensa también debe evolucionar: de filtros técnicos a cultura de verificación constante.
¿Quiere evaluar la resistencia de su organización al phishing? Contacte a Cyberlord para simulaciones de phishing personalizadas y capacitación de concientización.
evolución del phishing 2015 2026: puntos clave
El objetivo principal en evolución del phishing 2015 2026 es convertir análisis en acciones verificables.
Recursos relacionados: phishing con IA en 2026 y estafas de clonación de voz con IA en 2026.
Marco de evaluación para 2026
Una pieza de contenido útil no solo explica conceptos: también ayuda a decidir acciones. Para evaluar este tema de forma profesional, usa un marco simple de tres capas. Primera capa: evidencia técnica verificable. Segunda capa: impacto real para negocio, operaciones y cumplimiento. Tercera capa: plan de acción con responsables y fechas.
Sin este marco, muchas decisiones se toman por intuición o urgencia. Con este marco, los equipos pueden priorizar mejor, reducir ruido y evitar medidas que no bajan riesgo.
Plan de acción en 30 días
- Semana 1: confirmar alcance y riesgos críticos.
- Semana 2: aplicar medidas de contención y refuerzo de seguridad.
- Semana 3: validar eficacia con pruebas y monitoreo.
- Semana 4: documentar lecciones y cerrar brechas pendientes.
Errores comunes y como evitarlos
- Confiar solo en herramientas automáticas sin revisión humana.
- No definir responsable por cada acción crítica.
- No medir resultados después de aplicar cambios.
- No alinear decisiones técnicas con requisitos legales.
Indicadores recomendados
Para saber si la estrategia funciona, revisa mensualmente: tiempo de detección, tiempo de respuesta, porcentaje de correcciones cerradas y número de reincidencias. Si los indicadores no mejoran, ajusta alcance, recursos o metodología.
Preguntas frecuentes
¿Cuándo conviene pedir apoyo externo?
Cuando el equipo interno no tiene visibilidad suficiente, capacidad de respuesta o experiencia en investigación avanzada.
¿Cómo priorizar acciones cuando hay muchos hallazgos?
Empieza por activos críticos y escenarios explotables con mayor impacto. Luego continua con mejoras estructurales.
¿Qué documentación mínima debe existir?
Cronologia de eventos, evidencia técnica, decisiones tomadas, responsables y estado de remediación.