VDI in cybersicurezza: cosa protegge davvero in azienda
Cyberlord Security Team Profilo autore
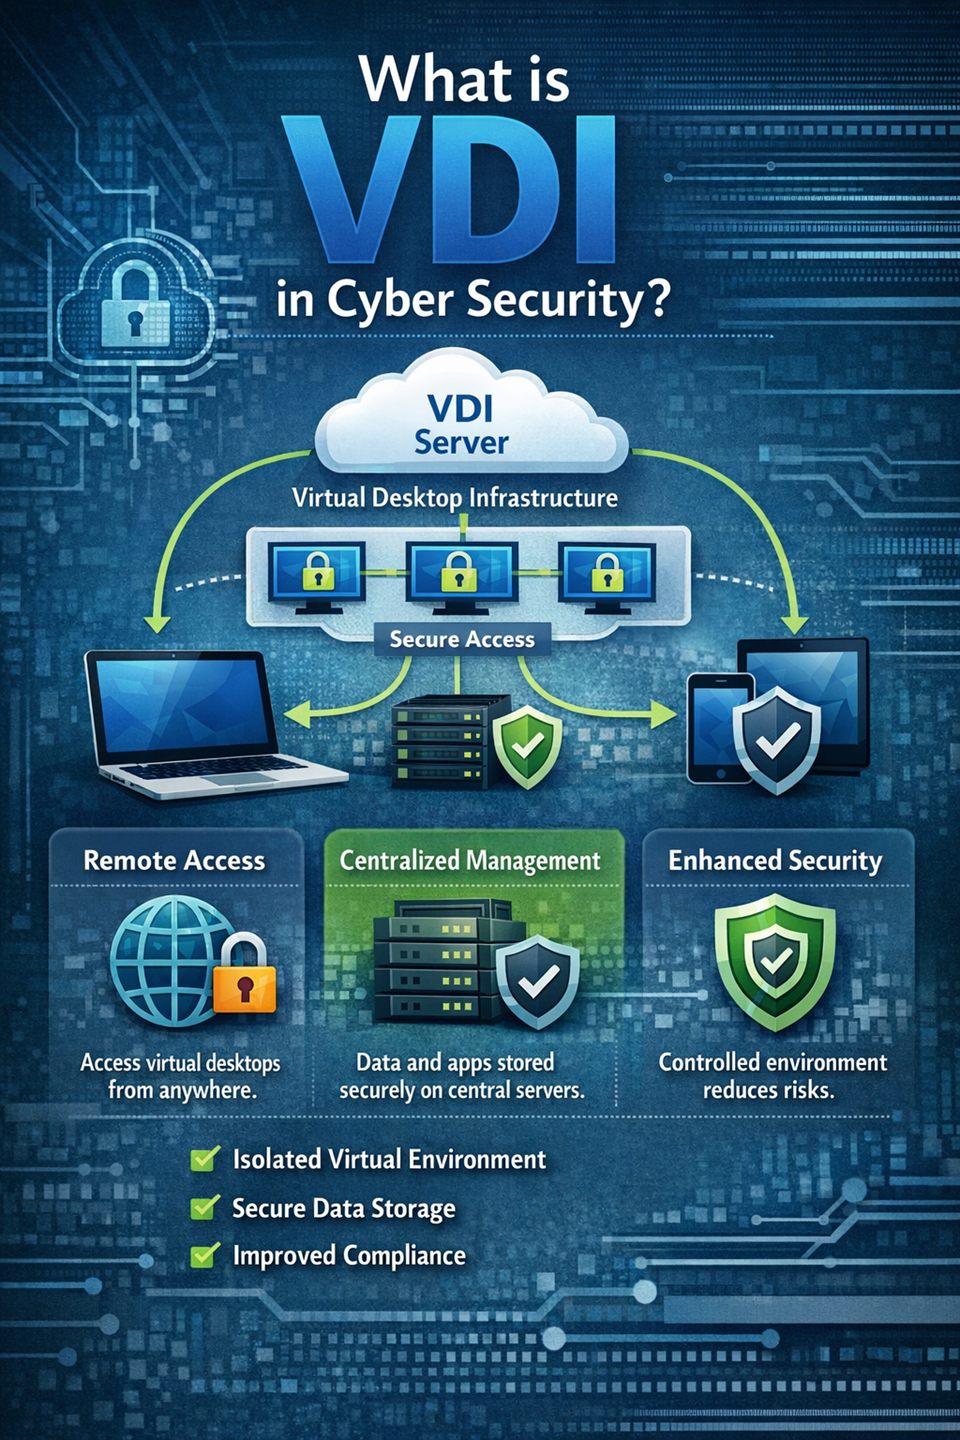
Il lavoro ibrido ha spostato il perimetro delle aziende più in fretta di quanto molti team IT avessero messo in conto. Per anni proteggere l'azienda ha significato blindare ogni portatile e ogni postazione in ufficio. Oggi il problema è un altro: dare accesso a persone che lavorano da casa, dalla sede di un cliente o da un altro paese, senza spargere informazioni riservate su dispositivi che nessuno controlla fino in fondo.
Da qui nasce la domanda che arriva sempre più spesso in direzione: che cos'è la VDI in cybersicurezza e se vale l'investimento. La risposta breve è che l'infrastruttura di desktop virtuale riduce alcuni rischi ad alto impatto, ma solo se viene progettata come un sistema di sicurezza e non come un progetto infrastrutturale con una data di consegna.
Questa guida spiega il modello senza gergo, mostra dove il vantaggio è reale, elenca gli errori che ricorrono in quasi tutti gli audit e chiude con una checklist di irrobustimento utilizzabile subito in fase di piano.
Che cos'è la VDI in cybersicurezza
L'infrastruttura di desktop virtuale (VDI) è un modello in cui il desktop dell'utente gira in un data center o nel cloud, non sulla macchina che ha davanti. La persona si collega tramite un broker o un gateway e lavora normalmente, ma i dati e le applicazioni restano in un ambiente controllato.
Il cambiamento decisivo non è tecnologico, è di confine. Su un parco di portatili, file e credenziali si moltiplicano per ogni dispositivo. In VDI il terminale diventa un punto di accesso: trasporta immagini, tastiera e mouse, e riceve poco altro. Quando un portatile sparisce, sparisce una finestra, non l'archivio.
Questo spostamento della fiducia spiega i vantaggi che di solito si citano: meno dati esposti sui dispositivi, distribuzione delle patch più rapida grazie a immagini base gestite, revoca degli accessi quasi immediata quando una persona lascia l'azienda, log centralizzati per le indagini e policy più uniformi su una forza lavoro distribuita.
Nessuno di questi vantaggi è compreso nella licenza. Tutti dipendono da come la piattaforma viene configurata.
Dove si gioca la sicurezza: hypervisor, immagine master, broker e terminali
Quando si chiede se una VDI è sicura, la risposta utile è una mappa in quattro pezzi, perché ognuno ha il suo modo di cedere.
L'hypervisor isola le macchine virtuali tra loro e dall'host. La sua forza è la separazione, il suo rischio la concentrazione: un difetto di isolamento o una console di gestione mal protetta coinvolge l'intero parco in una volta sola.
L'immagine master stabilisce quello che eredita ogni nuovo desktop. Se la base contiene servizi inutili, account locali con password predefinita o software non aggiornato, quel difetto si replica centinaia di volte in pochi minuti. È il punto in cui un errore di configurazione diventa un incidente diffuso.
Il broker o gateway autentica l'utente, decide a quale desktop può accedere ed emette la sessione. È la porta principale e quindi il bersaglio più redditizio: chi controlla il broker distribuisce gli accessi.
I terminali contano ancora. Il dispositivo dell'utente può essere infetto e restare il canale per rubare credenziali, cookie di sessione o codici usa e getta. La VDI riduce l'esposizione dei dati, non rende il portatile innocuo.
VDI e VPN: due livelli, due mestieri
Una VPN costruisce un tunnel verso la rete aziendale. È una scelta di rete: il dispositivo diventa parte della rete interna e da lì raggiunge ciò che le regole consentono. Il punto debole classico è l'ampiezza: se il portatile è compromesso, il tunnel gli apre esattamente la stessa strada dell'impiegato legittimo.
La VDI è una scelta di architettura del desktop. I dati non scendono sul dispositivo, restano dove si trovano i backup, il controllo degli accessi e la registrazione. Un attaccante che controlla il portatile vede pixel, non file.
Per questo molte aziende affiancano i due livelli: un accesso di rete ristretto, o un modello zero trust, per raggiungere il gateway, e la VDI per lavorare. La VPN protegge il trasporto, la VDI protegge il dato. Confonderle porta a comprare l'una credendo di avere l'altra.
VDI e RDP: la sovrapposizione che spiega quasi tutti gli incidenti
RDP è un protocollo di desktop remoto: si collega a una macchina Windows che esiste già. La VDI è un'architettura fatta di pool di desktop, immagini, modelli e broker. Vendere una VDI come «RDP con qualche passaggio in più» è all'origine di molti progetti insicuri.
Il dettaglio concreto è che la porta RDP pubblicata su internet è tra i servizi più scansionati al mondo. I tentativi di forza bruta sono continui e le credenziali finite in un elenco vengono provate in automatico appena circolano. Se il gateway della VDI finisce per esporre RDP in chiaro, si è costruita una piattaforma moderna su una porta vecchia.
La regola di progetto è semplice: il gateway pubblica la sessione, non la porta. Autenticazione sul gateway, MFA obbligatoria e nessun desktop raggiungibile in RDP da fuori della rete di gestione.
La superficie di attacco reale di una piattaforma VDI
Gli incidenti raramente dipendono dalla virtualizzazione in sé. Dipendono da scorciatoie di progetto e da una governance debole.
Gateway esposti a internet. Qualsiasi servizio pubblicato riceve scansioni automatiche dal primo giorno. Un apparato non aggiornato, un secondo fattore facoltativo o una console amministrativa raggiungibile dall'esterno bastano come ingresso.
Furto di credenziali. Il phishing funziona ancora e il malware che ruba informazioni raccoglie anche i cookie di sessione. Quando l'attaccante ha il cookie, il secondo fattore non serve più: entra dentro una sessione che l'utente ha già autorizzato.
Dirottamento di sessione. Sessioni che non scadono, token riutilizzabili e desktop lasciati aperti permettono di agire con l'identità di un altro senza conoscerne la password. Senza vincolo al dispositivo né chiusura per inattività, il margine è ampio.
Immagini non aggiornate. Una vulnerabilità critica nell'immagine base diventa centinaia di sistemi vulnerabili in un colpo solo. Qui la VDI gioca contro se manca la cadenza di patching: concentra il difetto.
Vuoti di MFA. Account di servizio, accessi dei fornitori e amministratori che entrano da un canale secondario restano spesso fuori dalla policy. È frequente trovare MFA via SMS su account privilegiati mentre il resto del parco richiede un'app.
Architettura piatta. Senza segmentazione, da un desktop utente si arriva al piano di gestione, alla directory o ai server interni. È il movimento laterale che trasforma un furto di credenziali in un incidente grave. Questi segnali che un'azienda può essere compromessa vanno tenuti sotto osservazione.
Telemetria incompleta. Molti team registrano il terminale e dimenticano broker, gateway e sistemi di identità. Senza quei log, ricostruire cosa ha fatto un attaccante dentro una sessione è una supposizione.
Checklist di irrobustimento per una VDI
Va usata come base e adattata per livello di rischio e obblighi normativi.
Identità e accessi. MFA resistente al phishing su ogni accesso remoto e privilegiato; accesso condizionale basato su stato del dispositivo, posizione e segnali di rischio; account amministrativi separati da quelli di uso quotidiano; privilegio minimo con revisione periodica delle abilitazioni; segreti e account di servizio in un vault gestito.
Ciclo di vita dell'immagine. Immagini base allineate a riferimenti di configurazione riconosciuti; nessun pacchetto o servizio inutilizzato; patching e ripubblicazione con cadenza fissa; scansione delle vulnerabilità prima della produzione; storico delle versioni per poter tornare indietro durante un incidente.
Rete e architettura. Piano di controllo separato dai segmenti utente; traffico est-ovest limitato tra pool di desktop; gateway con policy rigorose e limite dei tentativi; filtro in uscita per ridurre le comunicazioni con l'infrastruttura di comando e controllo; accesso alle applicazioni critiche dietro controlli di policy; verifica dell'isolamento con test di penetrazione periodici.
Dati e controllo del terminale. Appunti e trasferimento file limitati in base alla classificazione delle informazioni; reindirizzamento delle unità locali solo se giustificato dal business; cifratura del traffico e dello storage; prevenzione della fuga di dati su upload, download e condivisioni esterne; policy di conservazione e cancellazione dei profili.
Monitoraggio e risposta. Log di broker, gateway, identità e workload centralizzati nel SIEM; alert su spostamenti impossibili, forza bruta e cambi di privilegio; osservazione delle sessioni anormalmente lunghe o fuori orario; esercitazioni sullo scenario di compromissione account in VDI. Conoscere le TTP degli attaccanti aiuta a scrivere il piano di risposta prima del giorno peggiore.
Una lista serve solo se viene misurata: segui copertura MFA, rispetto dei tempi di patching e tempo medio di rilevamento e contenimento dell'abuso di sessione.
VDI, DaaS e desktop tradizionale
| Modello | Dove risiedono i dati | Controllo | Carico operativo |
|---|---|---|---|
| VDI interno | Data center aziendale | Molto alto | Alto |
| DaaS | Cloud del fornitore | Medio, con limiti | Medio |
| Desktop tradizionale | Su ogni dispositivo | Basso e disomogeneo | Diffuso e difficile da misurare |
Il DaaS accelera il deployment e alleggerisce la gestione, ma la responsabilità condivisa resta tua: identità, policy di accesso, trattamento del dato e rilevamento non si esternalizzano con la piattaforma. Il desktop tradizionale conserva senso per profili a basso rischio e per attività che richiedono hardware locale.
Molte organizzazioni finiscono su un modello misto: VDI o DaaS per i gruppi che accedono a informazioni critiche, dispositivi fisici gestiti per gli altri, e identità e telemetria comuni sopra tutto.
Cosa impone la legge italiana e cosa cambia per la VDI
La VDI non esonera da nulla, sposta il punto in cui si applicano gli obblighi. Sotto il GDPR l'azienda resta titolare del trattamento e deve poter dimostrare misure tecniche e organizzative adeguate, compresi controllo degli accessi, cifratura e registrazione delle attività.
Se la piattaforma è in cloud servono un accordo come responsabile del trattamento e una verifica dei trasferimenti extra UE. In caso di violazione che presenta un rischio per i diritti delle persone, la notifica al Garante per la protezione dei dati personali va inviata entro 72 ore dalla conoscenza dell'evento, con la descrizione dell'incidente e le misure adottate.
Sul piano penale, l'accesso abusivo a un sistema informatico o telematico è previsto dall'articolo 615-ter del Codice penale. Per l'azienda la conseguenza è doppia: la violazione diventa un procedimento e la denuncia richiede log che esistono solo se la piattaforma li produceva.
Piano di adozione in 90 giorni
Giorni 1-30. Definire i gruppi utente per rischio e profilo di accesso; fissare standard di MFA, accesso condizionale e scadenza di sessione; costruire l'immagine base irrobustita e il flusso di approvazione; decidere quali fonti di log sono obbligatorie e come mapparle nel SIEM.
Giorni 31-60. Pilota con un team interno e un gruppo di fornitori; misurare stabilità degli accessi, attrito per il supporto ed eccezioni di policy; provare la segmentazione con esercizi avversariali; correggere le procedure di risposta in base a quanto emerso.
Giorni 61-90. Estendere alle altre funzioni; automatizzare la manutenzione delle immagini e la verifica delle policy; seguire indicatori come copertura MFA, conformità del patching e sessioni sospette; preparare evidenze pronte per l'audit.
Domande frequenti
In una frase, che cos'è la VDI in cybersicurezza?
Un modello in cui sistema e dati girano su infrastruttura centralizzata e l'utente si collega a distanza, così il dispositivo locale smette di essere il posto dove vive l'informazione.
Una VDI è sempre più sicura di un desktop fisico?
Solo se identità, segmentazione, immagini e monitoraggio sono risolti bene. Una VDI progettata male può concentrare il rischio invece di distribuirlo, soprattutto se il gateway è esposto e il piano di gestione non è isolato.
Posso sostituire la VPN con una VDI?
Puoi ridurre la dipendenza dalla VPN, difficilmente eliminarla: la VDI ha bisogno di un percorso verso il proprio gateway. La pratica diffusa è sostituire la VPN di rete completa con un accesso ristretto o zero trust e lasciare che la VDI protegga il dato.
Che differenza c'è tra VDI e RDP?
RDP è un protocollo per collegarsi a una macchina Windows remota. La VDI è un'architettura che organizza desktop, immagini e accessi e che può usare RDP al proprio interno. Pubblicare RDP direttamente su internet non è una VDI sicura: è un desktop esposto.
Quali errori emergono più spesso in audit?
MFA facoltativa sugli account privilegiati, immagini che nessuno aggiorna, assenza di segmentazione tra utenti e gestione, log del broker fuori dal SIEM. Sono difetti di governance più che di prodotto.
Come capisco se la mia piattaforma è configurata bene?
Con una revisione indipendente: esaminare l'esposizione del gateway, provare il dirottamento di sessione e l'escalation di privilegi, verificare la cadenza reale di patching delle immagini e confermare che i log permettano di ricostruire una sessione completa.
Letture correlate
- Che cos'è l'MDM in cybersicurezza
- Che cos'è Active Directory e perché è il bersaglio principale
- Checklist di sicurezza al termine di un rapporto di lavoro
- Analisi delle vulnerabilità e test di penetrazione: le differenze
- SOC 2 e ISO 27001 per le startup: come scegliere
Se stai valutando il modello o vuoi verificare come è configurato quello già attivo, parla con il nostro team e partiamo da ciò che espone davvero la tua piattaforma.