Wat is VDI in cyberbeveiliging? Veilig virtueel werken
Cyberlord Security Team Auteursprofiel
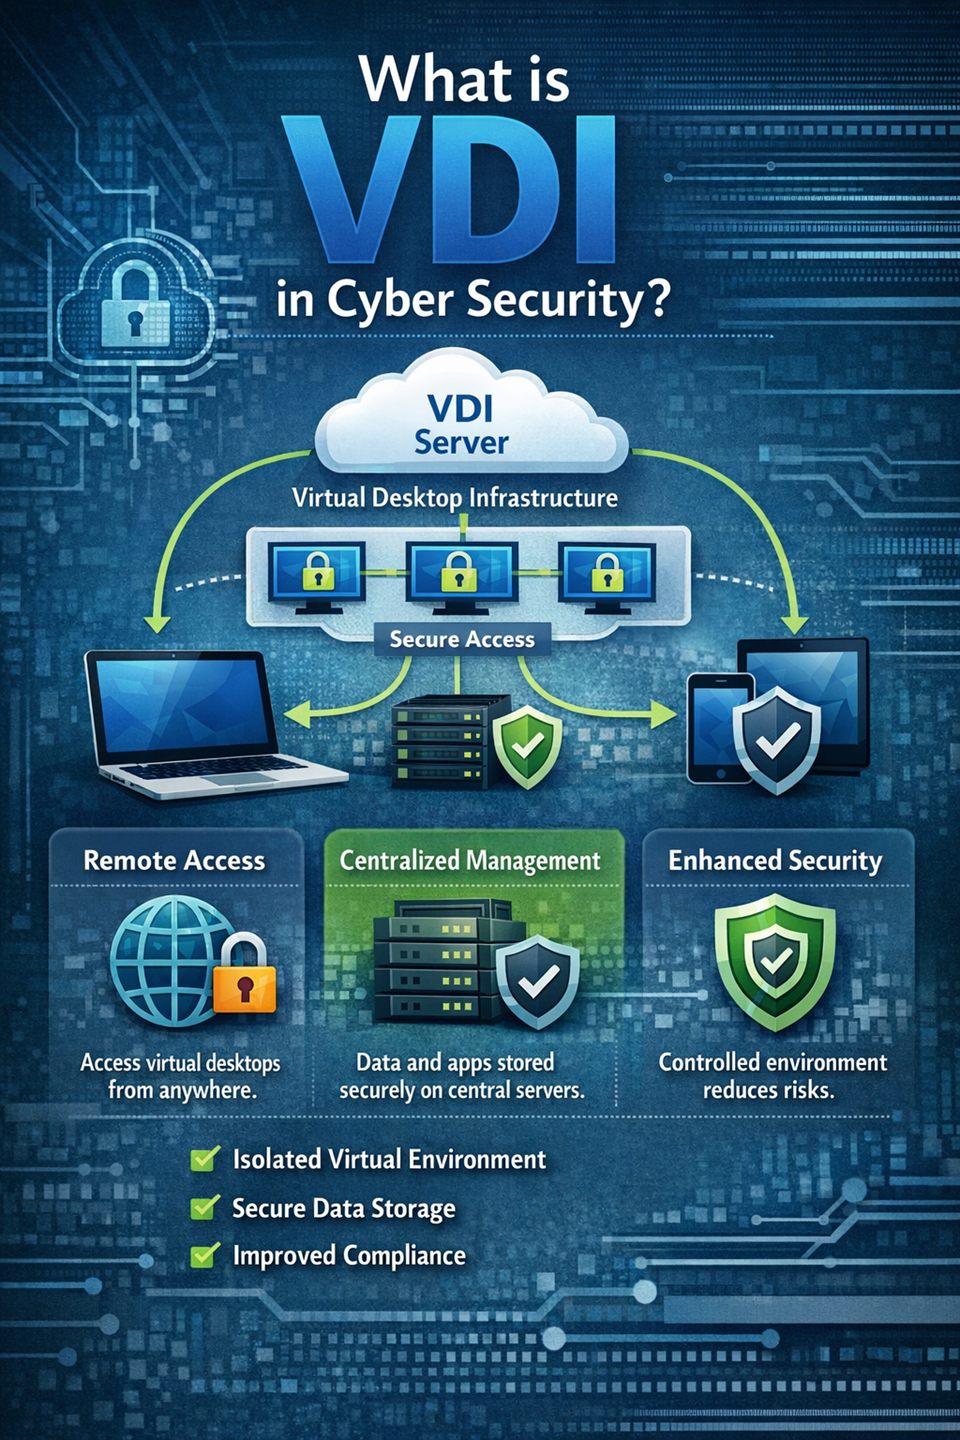
Hybride werken, externe leveranciers en tijdelijke krachten hebben de beveiliging van werkplekken sneller veranderd dan veel organisaties hadden voorzien. Waar securityteams vroeger elke laptop en elke kantoorwerkplek apart moesten dichtzetten, is de lastigere vraag nu: hoe houdt u grip op toegang vanaf veel verschillende apparaten, locaties en gebruikers zonder het werk stil te leggen?
Daarom stellen bestuurders en IT-managers steeds vaker dezelfde vraag: wat is VDI in cyberbeveiliging, en loont het? Het korte antwoord: Virtual Desktop Infrastructure kan een aantal risico's met grote impact verkleinen, maar alleen als het is ontworpen als beveiligingssysteem en niet als infrastructuurproject.
Deze gids legt uit wat VDI is, waar het de beveiliging echt verbetert, waar het in de praktijk misgaat en welke maatregelen u kunt opnemen in een plan of een audit.
Wat VDI in cyberbeveiliging betekent
Bij Virtual Desktop Infrastructure draaien de bureaubladen van gebruikers in een centraal datacenter of in de cloud, in plaats van volledig op het apparaat van de medewerker. Gebruikers loggen in via een broker of gateway; de werklast, de applicaties en meestal ook de data blijven binnen de beheerde omgeving.
Voor beveiliging is dat vooral een verschuiving van de vertrouwensgrens. Data en applicaties komen dichter bij de controles te liggen, terwijl het endpoint verandert van opslagplaats in toegangspunt.
In de klassieke opzet staan vertrouwelijke bestanden en inloggegevens verspreid over honderden laptops. In een VDI-omgeving blijven kwetsbare assets gecentraliseerd, waardoor beleid en zichtbaarheid consistenter worden. Dat is ook de reden dat auditoren bij dit onderwerp steeds naar dezelfde vier controlepunten vragen: wie bepaalt de identiteit, wie beheert de basisimage, wie beheert de broker en wat mag het endpoint nog?
De belangrijkste veiligheidsvoordelen op een rij:
- minder data op het endpoint, dus minder verlies bij diefstal of doorverkoop van een laptop
- sneller patchen via een beheerde basisimage in plaats van duizenden losse systemen
- direct intrekken van toegang en sessies bij uitdiensttreding
- centralere logging, wat onderzoek na een incident versnelt
- consistenter beleid voor medewerkers op verschillende locaties
Die voordelen zijn reëel, maar VDI repareert geen zwakke identiteit, geen slordige architectuur en geen gebrekkige operatie. Het verplaatst risico en geeft u betere controles, meer niet.
Waarom securityteams VDI in de praktijk omarmen
Organisaties kiezen meestal om bedrijfskundige redenen voor VDI: beheer van honderden werkplekken wordt eenvoudiger, software hoeft niet meer op elk apparaat te worden geïnstalleerd en nieuwe medewerkers zijn sneller productief. Zodra de omgeving goed is ingericht, worden securityteams vaak de sterkste interne pleitbezorgers.
Ten eerste neemt de dataverspreiding af. Als vertrouwelijke bestanden binnen de beheerde omgeving blijven, hebben een gestolen laptop en een onbeheerd privéapparaat veel minder directe toegang tot hoogwaardige data. Voor gereguleerde teams die tijdens audits technische maatregelen moeten aantonen, scheelt dat veel bewijsvoering.
Ten tweede verbetert de basiskwaliteit van de werkplek. In plaats van duizenden unieke configuraties beheert u een klein aantal image-templates. Daarmee neemt configuratiedrift af en wordt de periode tussen een ernstige kwetsbaarheid en de patch korter. Onze uitleg over kwetsbaarheidsscans en penetratietests laat zien hoe u dat verschil meetbaar maakt.
Ten derde wordt incidentrespons overzichtelijker. Telemetrie van gateways, identiteitssystemen, brokers en centrale hosts maakt het mogelijk om verdachte sessies en rechtenwijzigingen te reconstrueren met minder blinde vlekken. Wie dat structureel wil inrichten, kan dat combineren met threat hunting in plaats van alleen achteraf te zoeken.
Ten vierde is VDI bruikbaar voor externe toegang. Consultants, uitzendkrachten en supportteams van leveranciers werken in een gecontroleerde omgeving in plaats van vanaf een onbekende laptop. Dat effect wordt sterker als u het combineert met een strak offboardingproces waarin toegang op de laatste werkdag daadwerkelijk verdwijnt.
VDI, VPN en RDP: drie verschillende lagen
Deze drie worden vaak door elkaar gehaald, terwijl ze verschillende problemen oplossen. Een VPN versleutelt een netwerkverbinding: na inloggen zit de gebruiker in principe in het bedrijfsnetwerk. RDP geeft toegang tot het scherm van één specifieke machine. VDI levert een volledig bureaublad dat in het datacenter draait.
| Vraag | VPN | RDP | VDI |
|---|---|---|---|
| Wat het doet | versleutelt een verbinding naar het bedrijfsnetwerk | opent het scherm van een specifieke machine | levert een compleet bureaublad uit het datacenter |
| Waar de data staat | op het apparaat van de gebruiker en op servers | op de doelmachine | in de beheerde omgeving |
| Belangrijkste risico | te brede netwerktoegang na het inloggen | open poort en hergebruikte inloggegevens | zwakke broker, verouderde images, vlak netwerk |
| Typische fout | split tunneling zonder filtering | RDP rechtstreeks op internet | MFA alleen voor beheerders |
De praktische conclusie: een VPN beschermt het transport, RDP beschermt niets van zichzelf en VDI verplaatst de werkomgeving. Veiligheid ontstaat pas als identiteit, netwerk en imagebeheer daar bovenop kloppen. Een op internet gepubliceerde RDP-poort met een zwak wachtwoord is een van de meest gebruikte ingangen voor ransomware, en VDI verandert daar niets aan als de broker op dezelfde manier wordt blootgesteld.
Waar de beveiliging echt zit: vier controlepunten
Bij VDI zit de veiligheid niet in de virtualisatielaag zelf, maar in vier plekken die u expliciet moet inrichten en onderhouden.
Hypervisor en hostlaag. Dit is de basis waarop alle bureaubladen draaien. Zwakke scheiding tussen virtuele machines, verouderde hypervisors en te ruime beheertoegang tot het cluster zijn ernstige risico's: wie hier binnenkomt, zit onder alle gebruikerssessies.
De golden image. Elk nieuw bureaublad erft de instellingen van de basisimage. Staat daar een overbodige service, een lokaal beheerdersaccount of een verouderd pakket in, dan schaalt u die zwakte mee naar elke nieuwe sessie.
De broker of connection server. Deze component bepaalt wie welk bureaublad krijgt en is daarmee een aantrekkelijk doelwit. Verkeerd geconfigureerde beleidsregels, een vergeten testomgeving of een te ruime helpdeskrol leiden direct tot ongeautoriseerde toegang.
Het endpoint en de gateway. Het apparaat van de gebruiker is geen opslagplaats meer, maar blijft een toegangspunt. Een geïnfecteerde laptop met een geldige sessie is nog steeds een probleem, zeker als klembord en schijfkoppelingen open staan.
De echte aanvalsoppervlakte van een VDI-omgeving
De meeste incidenten in VDI-omgevingen komen niet door een fout in de virtualisatie, maar door ontwerpkeuzes en zwakke governance. Vijf patronen komen het vaakst terug.
1. Gaten in identiteit en sessiebeheer. De meeste incidenten met impact beginnen met gestolen inloggegevens, misbruik van tokens of zwak MFA-beleid. Als beheerders- en gebruikersaccess niet gescheiden zijn, beweegt een aanvaller zich na compromise snel door de omgeving. Onze analyse van de tien tekenen dat een bedrijf gecompromitteerd is helpt om signalen eerder te herkennen.
2. Zwak beheer van de golden image. Een kwetsbare basisimage schaalt het risico mee. Onveilige standaardinstellingen, onnodige services en verouderde software komen in elke nieuwe sessie terug, en niemand merkt het omdat de omgeving consistent is.
3. Vlak netwerk. Zonder segmentatie kan een aanvaller van een gebruikerssessie doorstoten naar beheerinfrastructuur, directoryservices of gevoelige interne systemen. In VDI-omgevingen is dat extra riskant, omdat beheer- en gebruikersverkeer vaak via dezelfde backbone lopen.
4. Onvolledige telemetrie. Teams monitoren vaak endpointgebeurtenissen, maar missen de logs van broker, gateway en identiteitssysteem. Daardoor blijft een aanvaller langer onopgemerkt en duurt containment langer.
5. Misbruik van klembord en bestandsoverdracht. Zijn omleiding van klembord, USB en lokale schijven niet per risiconiveau ingesteld, dan verlaat vertrouwelijke informatie alsnog de beheerste omgeving. Dit is een van de weinige VDI-risico's die volledig door beleid worden bepaald.
Deze risico's zijn beheersbaar, maar alleen als eigenaarschap helder is verdeeld over security, identiteit, infrastructuur en operationele teams.
Checklist voor het harden van een VDI-omgeving
Gebruik dit als startpunt en pas het aan op basis van risicoklasse en wettelijke eisen.
Identiteit en toegang
- verplicht phishingresistente MFA voor alle externe en beheertoegang
- pas conditionele toegang toe op apparaatstatus, locatie en risico'signalen
- scheid beheerdersaccounts volledig van gewone gebruikersaccounts
- werk met least privilege en periodieke hercontrole van rechten
- bewaar serviceaccounts en secrets in een beheerde kluis
Levenscyclus van images en patching
- bouw gehardende basisimages volgens een erkende benchmark
- verwijder onnodige pakketten, services en lokale accounts
- patch en publiceer images volgens een vaste cadans
- scan images op kwetsbaarheden voordat ze in productie gaan
- houd versiehistorie bij zodat u bij een incident kunt terugrollen
Netwerk en architectuur
- isoleer het controlevlak van de segmenten met gebruikerswerklast
- beperk oost-westverkeer tussen desktoppools
- bescherm remote access gateways met strikt beleid en rate limiting
- filter uitgaand verkeer om command-and-controlverkeer te beperken
- zet kroonjuweelapplicaties achter aparte beleidspoorten
- laat de isolatie periodiek toetsen met gerichte penetratietests
Databescherming en endpointbeheer
- beperk klembord en bestandsoverdracht op basis van dataclassificatie
- sta omleiding van lokale apparaten alleen toe met zakelijke rechtvaardiging
- versleutel verkeer en opslagpaden
- pas DLP toe op uploads, downloads en extern delen
- leg bewaartermijnen vast voor profielen en tijdelijke bestanden
Monitoring en respons
- centraliseer logs van broker, gateway, identiteit en werklast
- bouw alerting op onmogelijke reispatronen, brute force en rechtenwijzigingen
- volg afwijkende sessieduur en toegang buiten werktijd
- test runbooks voor accountcompromise in VDI
- oefen met tabletop-scenario's samen met IT en security operations
Een checklist is pas nuttig als er meetbare uitkomsten aan hangen. Volg daarom dekkingsgraad van beleid, patch-SLA en de gemiddelde tijd om sessiemisbruik te detecteren en te stoppen.
VDI, DaaS of klassieke werkplekken
Veel teams vergelijken VDI met Desktop as a Service en met de traditionele endpointaanpak.
VDI geeft doorgaans meer controle en maatwerk, wat prettig is voor organisaties met eigen engineering en strenge compliance-eisen. U krijgt hoge beleidspreciesie, maar u heeft ook volwassen operatie en architectuurdiscipline nodig. Voor de inrichting van controleverwachtingen helpt het om te weten welk kader u kiest; onze vergelijking van SOC 2 en ISO 27001 zet de verschillen op een rij.
DaaS versnelt de uitrol en verlaagt de operationele last. De verantwoordelijkheid verschuift echter niet weg: identiteit, toegangsbeleid, databehandeling en detectie blijven van u, ook als een leverancier het platform beheert.
Klassieke werkplekken zijn vertrouwd en flexibel, maar houden de controle gelijkmatig verdeeld over een sterk verspreid personeelsbestand lastig. Dataverspreiding, trage patching en wisselende endpointkwaliteit zijn de bekende bezwaren.
| Aspect | VDI | DaaS | Klassieke werkplek |
|---|---|---|---|
| Controle over architectuur | hoog | gedeeld met leverancier | laag, per apparaat |
| Operationele last | hoog, eigen team | lager, abonnementsmodel | verspreid over apparaten |
| Datacontrole | volledig in eigen beheer | afhankelijk van contract | op het apparaat |
| Geschikt voor | hoge risico's en strenge eisen | snelle uitrol, beperkte IT-capaciteit | eenvoudige rollen met laag risico |
In de praktijk kiezen veel organisaties een hybride aanpak: VDI of DaaS voor groepen met een hoog risico en gevoelige workflows, beheerde fysieke endpoints voor de rest, en één centraal standaard voor identiteit en telemetrie.
Implementatie in negentig dagen
Wie van evaluatie naar uitvoering wil, kan deze fasering aanhouden.
Dag 1 tot 30: architectuur en beleid. Leg gebruikersgroepen vast op basis van risico en toegangsprofiel, stel MFA, conditionele toegang en sessietime-outs vast, maak een gehardende image-baseline met goedkeuringsproces en bepaal welke logbronnen verplicht naar de SIEM gaan.
Dag 31 tot 60: gecontroleerde pilot. Start met één intern team en één groep externe krachten, meet inlogstabiliteit en supportdruk, en test segmentatie en identiteitsbeleid met adversariële oefeningen. Scherp de incidentprocedures aan op basis van wat de pilot oplevert.
Dag 61 tot 90: opschalen met governance. Breid uit naar meer businessunits, automatiseer imageonderhoud en beleidscontroles, en rapporteer KPI's zoals MFA-dekking, patchnaleving en het aantal verdachte sessies. Zorg dat bewijs voor auditors direct beschikbaar is.
Compliance: wat de AVG concreet van u vraagt
VDI verandert de datastromen, maar niet de verplichtingen. Onder de Algemene verordening gegevensbescherming (AVG) blijft u verwerkingsverantwoordelijke en moet u kunnen aantonen dat u passende technische en organisatorische maatregelen heeft genomen. Centralisatie helpt daarbij, omdat toegang, logging en verwijdering op één plek zijn geregeld.
Bij een datalek dat risico oplevert voor betrokkenen geldt een meldplicht bij de Autoriteit Persoonsgegevens, in beginsel binnen 72 uur na ontdekking. Voor VDI-incidenten betekent dat: u moet kunnen reconstrueren welke sessie, welke gebruiker en welke bestanden betrokken waren. Zonder broker- en identiteitslogs lukt dat niet binnen die termijn.
Voor de strafrechtelijke duiding is in Nederland artikel 138ab van het Wetboek van Strafrecht relevant: het opzettelijk en wederrechtelijk binnendringen in een geautomatiseerd werk, ook wel computervredebreuk. Dat geldt dus ook voor het binnendringen in een VDI-omgeving of het overnemen van een sessie zonder toestemming. Beveiligingstests horen daarom altijd plaats te vinden met een schriftelijke opdracht en een afgebakende scope; wij werken uitsluitend binnen dat kader.
Veelgestelde vragen
Wat is VDI in cyberbeveiliging in één zin?
VDI is een werkplekmodel waarin bureaubladen in centrale infrastructuur draaien, zodat data minder op endpoints staat en toegang via één controlepunt verloopt.
Is VDI altijd veiliger dan een fysieke werkplek?
Nee. VDI is veiliger als identiteit, segmentatie, gehardende images en monitoring goed zijn ingericht. Een slecht ontwerp verplaatst het risico naar de broker en het beheerplatform, waar de impact juist groter is.
Wat is het verschil tussen VDI en een VPN?
Een VPN beveiligt de verbinding naar het netwerk. VDI verplaatst de werkomgeving zelf naar het datacenter. Met een VPN werkt u nog steeds op uw eigen systeem; met VDI werkt u op een beheerd systeem.
Kan een aanvaller via RDP bij een VDI-omgeving?
RDP is een protocol, geen beveiligingslaag. Als RDP rechtstreeks bereikbaar is, bijvoorbeeld via een vergeten testhost of een slecht beveiligde gateway, is dat een reële ingang. Sluit RDP af van internet en routeer toegang via de broker met MFA.
Welke fouten zien we het vaakst?
Zwakke MFA-handhaving, een vlak netwerk, slecht onderhouden basisimages en ontbrekende logs van broker, gateway en identiteitssysteem. Alle vier zijn op te lossen zonder de architectuur om te gooien.
Hoe meet u of VDI-beveiliging werkt?
Met een paar harde cijfers: MFA-dekking, het percentage images binnen de patchtermijn, de tijd tot detectie van afwijkende sessies en het aantal uitzonderingen op klembordbeleid. Wat u niet meet, kunt u niet aantonen.
Verder lezen
- Wat is MDM in cyberbeveiliging?
- Wat is Active Directory in cyberbeveiliging?
- Checklist voor veilig offboarden van medewerkers
- Vulnerability assessment versus penetratietest
- SOC 2 versus ISO 27001 voor startende organisaties
Wilt u weten hoe uw huidige werkplekmodel ervoor staat? Neem contact op met Cyberlord en vraag een beoordeling van uw VDI-architectuur aan.