Ewolucja phishingu 2015-2026: od literówek do deepfake
Zespół bezpieczeństwa CyberLord Profil autora
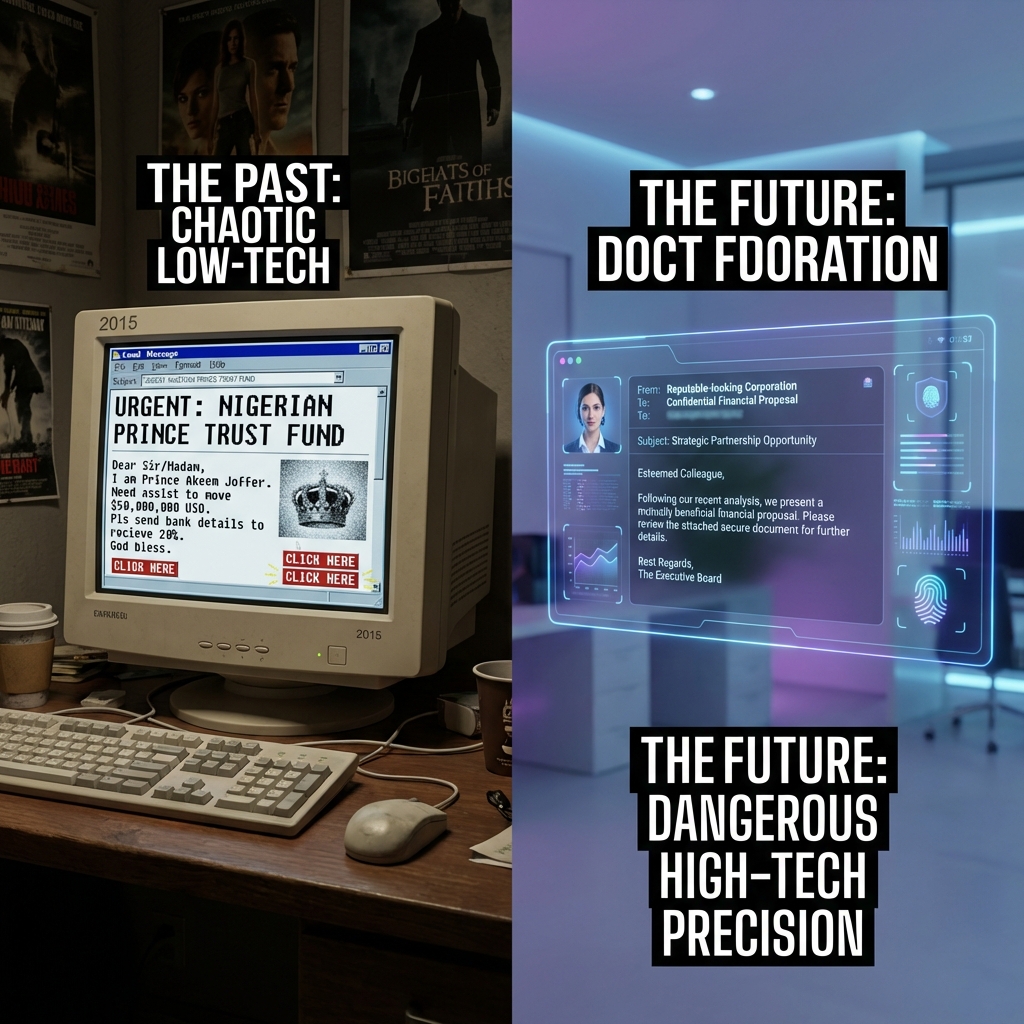
Jeśli nadal uczysz pracowników, że phishing poznaje się po błędach ortograficznych, wysyłasz ich na wojnę z muszkietem. To szkolenie dla świata z 2015 roku, nie dla tego, w którym dziś pracują.
Przez ostatnią dekadę phishing przeszedł drogę od masowej, niechlujnej wysyłki do precyzyjnie adresowanej operacji. Zniknęły literówki. Logotypy są idealne. Ton jest niepokojąco znajomy, bo w wielu przypadkach pochodzi z wiadomości, które naprawdę wysłał kolega z działu — tyle że z jego przejętego konta.
Ten materiał porządkuje jedenaście lat zmian: pokazuje, jak wyglądało każde pokolenie ataku, dlaczego wtedy działało, dlaczego dziś nie wystarcza stara obrona i jaki konkretny test warto wykonać, żeby sprawdzić własną odporność na współczesny wariant.
Trzy epoki, które trzeba rozróżniać
Podział na epoki nie jest akademicką ciekawostką. Każda z nich zostawiła po sobie inne ślady i wymaga innego rodzaju kontroli. Atak z 2016 roku zatrzymywał filtr antyspamowy. Atak z 2021 roku zatrzymywała uważność przy adresie linku. Ataku z 2026 roku nie zatrzymuje żadna z tych rzeczy, bo w treści nie ma ani błędu, ani podejrzanego adresu.
Warto więc przyjąć prostą zasadę: pytanie „czy ta wiadomość wygląda fałszywie?” jest już niewystarczające. Skuteczniejsze jest pytanie „czy ta prośba jest zgodna z procesem, który znam?”.
Epoka pierwsza: „książę” i literówki (2015-2018)
To był okres, w którym liczyła się skala. Wysyłano miliony wiadomości, licząc na pojedyncze kliknięcia. Koszt wysyłki był bliski zeru, więc nikt nie przykładał wagi do jakości.
- Temat wiadomości krzyczał: „PILNE! WYGRAŁEŚ 100 000 ZŁ!” albo „OSTATNIE OSTRZEŻENIE Z BANKU”.
- Nadawca nie miał nic wspólnego z podszywaną instytucją — komunikat „z banku” przychodził z adresu w rodzaju
[email protected]. - Grafika była rozciągnięta, rozpikselowana i skopiowana z wyszukiwarki obrazów.
- Treść zawierała błędy, których nie popełniłby rodzimy użytkownik języka.
Działało, bo kompetencje cyfrowe były niższe, a perspektywa wygranej albo blokady konta skutecznie wyłączała krytyczne myślenie u wystarczającej liczby odbiorców. Dziś taki zestaw nie przechodzi nawet podstawowego filtra: reputacja nadawcy, analiza nagłówków i filtry słów kluczowych eliminują niemal całość takich kampanii, zanim trafią do skrzynki odbiorczej.
Test odporności: czy w Twojej organizacji ktokolwiek jeszcze traktuje literówkę jako główny wskaźnik? Jeśli tak, szkolenie jest spóźnione o dekadę.
Epoka druga: zbieranie danych logowania (2019-2022)
Filtry się poprawiły, więc zmienił się cel. Zamiast prosić o przelew, atakujący zaczęli prosić o hasło. Dostęp do firmowego konta w Microsoft 365 albo Google Workspace był wart znacznie więcej niż jednorazowe oszustwo na kilkaset złotych.
Pojawiły się kopie stron logowania tworzone z oryginalnego kodu HTML i CSS, serwery pośredniczące przechwytujące tokeny sesji oraz domeny łudząco podobne do prawdziwych — na przykład rnicrosoft.com, gdzie dwie litery imitują literę „m”.
Treść wiadomości stała się czystsza, a logotypy — ostrymi plikami wektorowymi. Słabym punktem pozostał adres docelowy, dlatego całe szkolenia tej epoki sprowadzały się do jednego nawyku: najedź kursorem i sprawdź, dokąd prowadzi link.
Ta rada działała około trzech lat. Potem atakujący przenieśli ciężar z linku na rozmowę.
Epoka trzecia: precyzja oparta na AI (2023-2026)
W tej epoce jesteśmy. Znaczenie linku maleje, rośnie znaczenie kontekstu i konwersacji. Modele językowe pozwalają przejrzeć profil zawodowy celu, przeczytać jego publiczne wypowiedzi, rozpoznać styl pisania i przygotować wiadomość, która nie zawiera ani jednego elementu typowego dla oszustwa.
Typowy scenariusz wygląda tak: wiadomość przychodzi z prawdziwego, wewnętrznego adresu przejętego pracownika, trafia do osoby odpowiedzialnej za płatności i dotyczy konkretnej faktury oraz konkretnego projektu. Jest prośba o przyspieszenie przelewu, jest uzasadnienie — spotkanie z klientem, wstrzymana dostawa — i jest podpis, którego nie da się podważyć bez sięgnięcia po inny kanał.
Co ważne: taka wiadomość nie ma załącznika, nie ma linku i nie ma złośliwego kodu. Z punktu widzenia zapory jest zwykłą korespondencją między współpracownikami. Narzędzia szukające sygnatur złego kodu nie mają tu czego wykryć, bo problem nie leży w pliku, tylko w procesie, który pozwala zrealizować płatność na podstawie samego e-maila.
Quishing, czyli kod QR jako nowy nośnik
Równolegle rozwinęła się technika, która obchodzi kontrolę treści w prosty sposób. Atakujący umieszcza kod QR w pliku PDF zatytułowanym „Instrukcja konfiguracji dwuskładnikowego logowania”. Filtr przeanalizuje tekst dokumentu, sprawdzi linki, oceni reputację nadawcy — ale obrazu kodu nie odczyta.
Pracownik skanuje kod telefonem i trafia na stronę łudząco podobną do firmowego logowania, po czym wpisuje dane. Jeśli robi to na urządzeniu prywatnym, poza siecią firmową, żadna kontrola organizacji nie widzi tego ruchu. Jeżeli na służbowym — wystarczy, że domena jest świeżo zarejestrowana i nikt jej wcześniej nie zgłosił.
Test odporności: czy Twoja polityka zabrania logowania do kont firmowych po zeskanowaniu kodu z wiadomości? Jeśli nie ma takiego zapisu, procedura nie istnieje.
Zmiana kanałów: SMS, RCS i głos
E-mail przestał być jedynym wejściem. Wraz z poprawą filtrów atakujący przenieśli się tam, gdzie nie ma zapory: do wiadomości tekstowych, komunikatorów i telefonii.
- Smishing wykorzystuje zaufanie do SMS-a. Krótka wiadomość o dopłacie celnej albo wstrzymanej przesyłce działa, bo na małym ekranie nikt nie sprawdza domeny.
- RCS przynosi firmowe, zweryfikowane profile nadawców, a wraz z nimi nowe pole do nadużyć: odbiorca widzi logo operatora i zakłada, że wiadomość jest autentyczna.
- Vishing przenosi cały scenariusz do rozmowy, gdzie presja czasu jest największa, a śladu w skrzynce nie ma.
- Deepfake audio dokłada do tego głos. Kilka sekund nagrania z mediów społecznościowych wystarcza, by w rozmowie zabrzmieć jak przełożony proszący o pilną płatność.
Wspólny mianownik jest jeden: każdy z tych kanałów omija kontrolę treści, którą organizacja zbudowała wokół poczty.
BEC: prośba, która nie zawiera ani jednego linku
Business Email Compromise to dziś najbardziej kosztowny wariant phishingu, właśnie dlatego, że nie ma w nim nic do „wykrycia”. Nie ma złośliwego załącznika, nie ma fałszywej domeny, nie ma błędu językowego. Jest uprzejma prośba od osoby, która ma prawo o nią prosić.
Dlatego obrona musi przenieść się z analizy treści na analizę procesu. Najskuteczniejsza zasada brzmi krótko: każda prośba o pieniądze lub dane wrażliwe wymaga potwierdzenia innym kanałem niż ten, którym przyszła. Prośba przez e-mail — potwierdzenie telefonem lub przez komunikator. Prośba przez SMS — potwierdzenie rozmową. Prośba przez telefon — potwierdzenie w systemie, nie w kolejnej rozmowie.
Jeśli prowadzisz firmę i chcesz sprawdzić, jak zespół reaguje na taki scenariusz w kontrolowanych warunkach, napisz do nas przez formularz — prowadzimy symulacje phishingu i kampanie BEC wyłącznie na podstawie pisemnego zakresu.
Lista kontrolna: co sprawdzić w wiadomości
- Nadawcę, nie nazwę wyświetlaną. Rozwiń nagłówek i sprawdź rzeczywistą domenę.
- Ścieżkę żądania. Czy prośba o płatność przychodzi e-mailem, choć procedura mówi o systemie księgowym?
- Presję czasu. „Do 14:00”, „jeszcze dziś”, „zaraz wsiadam w samolot” to nie argument biznesowy, tylko narzędzie nacisku.
- Kanał potwierdzenia. Czy numer, na który dzwonisz, pochodzi z zaufanego źródła, a nie z tej samej wiadomości?
- Zakres danych. Czy prośba dotyczy czegoś, co ta osoba i ten kanał zwykle obsługują?
Obrona procesowa: reguły, które działają dłużej niż filtry
Technologia zmienia się co kwartał, procesy — rzadziej. Dlatego warto zacząć od rzeczy, których nie da się obejść pojedynczym dobrze napisanym akapitem.
- Weryfikacja poza kanałem. Zasada opisana wyżej, wpisana do procedury zakupowej i egzekwowana także wtedy, gdy wszyscy się znają.
- DMARC w trybie odrzucania. Wraz z SPF i DKIM. Bez tego każdy może wysłać wiadomość z Twojej domeny.
- Analiza zachowań zamiast słów kluczowych. Systemy oceniające relacje między nadawcą a odbiorcą wyłapują wiadomości, które są gramatycznie bezbłędne.
- Izolacja przeglądarki. Jeśli użytkownik kliknie, kod wykonuje się w kontenerze w chmurze, a nie na jego laptopie.
- Ćwiczenia, nie slajdy. Szkolenie bez próby jest deklaracją, nie kompetencją.
Najczęściej zadawane pytania
Czy phishing zawsze zawiera link lub załącznik? Nie. Najdroższe przypadki ostatnich lat to czysty tekst, bez załącznika i bez odnośnika. Wykrywa je proces weryfikacji, nie filtr.
Czy skanowanie kodu QR z wiadomości jest bezpieczne? Z zasady nie. Kod prowadzi do adresu, którego nie widzisz przed otwarciem, a obrazu nie oceni filtr treści.
Czy warto szkolić pracowników z rozpoznawania literówek? Można, ale nie jako głównej umiejętności. Współczesne kampanie są pisane poprawnie i spersonalizowane.
Co zrobić po kliknięciu w podejrzany link? Zmienić hasło z innego urządzenia, unieważnić sesje, włączyć uwierzytelnianie dwuskładnikowe i zgłosić sprawę do działu bezpieczeństwa lub do CERT Polska.