Notatka okupu: baza rodzin ransomware 2020-2026
Zespół bezpieczeństwa CyberLord Profil autora
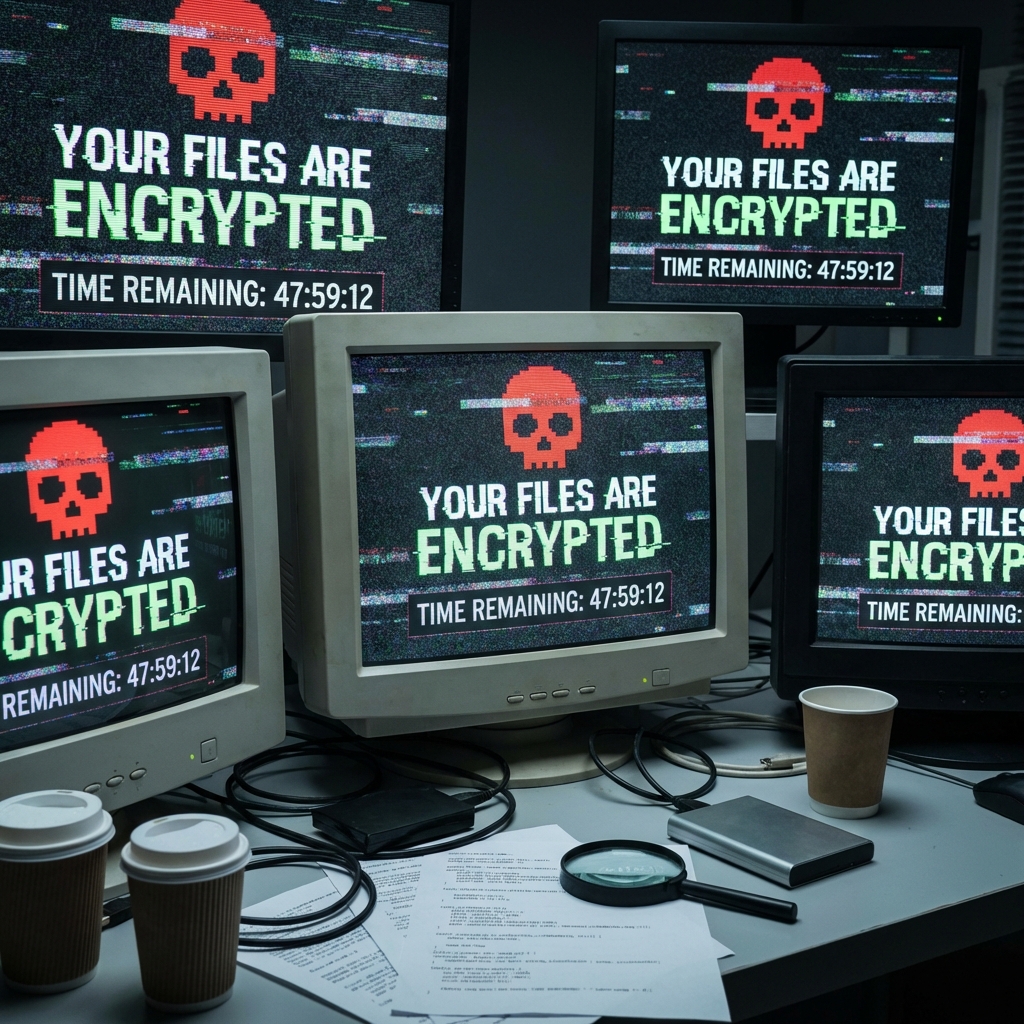
Dla osoby reagującej na incydent nie ma bardziej wymownego obrazu niż ekran serwera z notatką okupu. To moment, w którym kończy się dyskusja o prawdopodobieństwie, a zaczyna się kryzys: dane są zaszyfrowane, kopie nie zawsze działają, a decyzje trzeba podejmować w godzinach, nie w tygodniach.
Notatka okupu nie jest jednak wyłącznie żądaniem pieniędzy. To zaprojektowany dokument perswazyjny — z konkretną strukturą, tonem i mechanizmami nacisku. Przez ostatnie lata przeszła drogę od prostego pliku tekstowego do wielokanałowej kampanii z portalem negocjacyjnym, stroną z wyciekami i komunikacją w stylu obsługi klienta. Poniższa analiza porządkuje to, co w takich notatkach widać, i pokazuje, jak czytać je chłodno, gdy czasu jest mało.
Co właściwie zawiera notatka okupu
Niezależnie od rodziny dokumenty te mają powtarzalny szkielet. Warto go znać, bo odstępstwa od schematu mówią coś o samym operatorze.
- Diagnozę sytuacji — informację, że pliki zostały zaszyfrowane i że oryginały są niedostępne.
- Żądanie — kwotę, walutę, adres portfela albo odnośnik do portalu negocjacyjnego.
- Terminarz — datę podniesienia kwoty i moment, w którym klucz ma zostać usunięty.
- Ostrzeżenia — zakaz kontaktu z policją, zakaz prób odzyskiwania danych na własną rękę.
- Instrukcję kontaktu — identyfikator ofiary, adres w sieci TOR, czasem klient poczty.
- Elementy weryfikacji — na przykład możliwość odszyfrowania jednego pliku na próbę.
Poza treścią liczą się też nazwa pliku, miejsca, w których się pojawił, i zmienione rozszerzenia plików — to one pomagają rozpoznać rodzinę.
WannaCry: wzorzec wizualny, który przetrwał dekadę
Rodzina z 2017 roku, której warianty wciąż pojawiają się w starszych środowiskach, ustawiła standard komunikacji. Czerwone tło na pełnym ekranie, licznik odliczający czas i rosnąca kwota — ten zestaw do dziś jest rozpoznawany bez czytania tekstu.
Ton notatki był prosty: wyjaśnienie, co się stało, lista plików, których nie da się otworzyć, oraz dwa terminy. Pierwszy podnosił kwotę, drugi oznaczał trwałą utratę klucza.
Co z tego wynika dla obrony: presja czasu jest narzędziem, nie faktem. Terminy w notatkach rzadko mają techniczne uzasadnienie — klucz nie znika sam, bo jego usunięcie kosztuje operatora tyle samo co jego zachowanie.
LockBit: okup jako usługa z działem obsługi klienta
LockBit zbudował model, w którym narzędzie wynajmowano dziesiątkom grup, a sam operator stał się najpłodniejszym w historii. Notatki tej rodziny brzmią zaskakująco korporacyjnie: operator przedstawia się jako firma, zapewnia o swojej reputacji i tłumaczy, że uczciwość jest w jego interesie, bo inaczej nikt nie zapłaci.
Charakterystycznym elementem była oferta „testu penetracyjnego po opłaceniu” — czyli zestawu wskazówek, jak domknąć luki, przez które doszło do włamania. Zabieg jest wyrafinowany: zamienia wymuszenie w transakcję z usługą dodatkową i obniża opór ofiary. Ton łagodniejszy od poprzedników miał dodatkowy cel — zniechęcić do szukania pomocy poza firmą.
Co z tego wynika dla obrony: profesjonalny ton nie jest dowodem wiarygodności. To element kampanii, który ma skrócić drogę do przelewu.
REvil i podwójne wymuszenie
REvil spopularyzował model, w którym dane są najpierw kopiowane, a dopiero potem szyfrowane. Dla organizacji z dobrą kopią zapasową zmieniło to wszystko: odzyskanie plików przestało być końcem problemu, bo dochodziła groźba publikacji.
Notatki tej rodziny wprost adresowały najbardziej prawdopodobny plan ratunkowy ofiary — informowały, że odtwarzanie z kopii nic nie da, bo dane już wywieziono. Do tego dochodziła groźba usunięcia klucza w razie kontaktu z policją. Efekt: ofiara zostaje z wyborem między milczeniem a utratą danych, w sytuacji, w której nie ma pełnej informacji o zakresie wycieku.
Co z tego wynika dla obrony: zdanie „kopie nic nie dadzą” trzeba traktować jako tezę do sprawdzenia, nie jako fakt. O zakresie eksfiltracji rozstrzygają logi, nie treść notatki.
Conti: korporacja z negocjatorem
Conti działał jak zorganizowana firma: z hierarchią, zespołem negocjacyjnym i wewnętrzną dokumentacją, która wyciekła w 2022 roku i pokazała skalę profesjonalizacji. Notatka odzwierciedlała ten porządek — spokojny ton, jasny terminarz, wskazanie portalu negocjacyjnego jako jedynego kanału rozmowy.
Charakterystyczna była eskalacja oparta na czasie: po trzech dniach kwota rosła dwukrotnie, po siedmiu klucz był usuwany. Ton pozostawał rzeczowy. Portal nadawał wymuszeniu formę zwykłego zgłoszenia serwisowego.
Co z tego wynika dla obrony: im spokojniejsza notatka, tym większa presja na szybką, samotną decyzję.
BlackCat / ALPHV: milczenie jako groźba
BlackCat wprowadził dwie istotne zmiany. Po pierwsze, narzędzie napisano w Rust, co utrudniało analizę. Po drugie, operatorzy postawili na presję regulacyjną: publicznie dostępne strony z wyciekami i zgłoszenia do amerykańskiego nadzoru przeciwko własnym ofiarom.
Notatka była minimalistyczna. Zamiast szczegółów szyfrowania zawierała krótką informację, że dane finansowe, kadrowe i klienckie zostały wywiezione, oraz zdanie, które sprowadzało wybór do jednej decyzji: milczenie oznacza publikację. W latach, gdy wiele organizacji miało już sprawne kopie zapasowe, ciężar przeniósł się z utraty dostępu na obowiązki informacyjne, kary i utratę reputacji — a te bywają droższe od okupu.
Co z tego wynika dla obrony: ocena ryzyka musi obejmować RODO i obowiązki wobec klientów, nie tylko techniczne odtworzenie systemów.
Black Basta: cel w średniej firmie
Ta rodzina celuje w organizacje zatrudniające od pięćdziesięciu do pięciuset osób. Kalkulacja jest prosta: mniejszy zespół IT, brak stałej umowy na reagowanie i szybsza decyzja o zapłacie.
Notatka operuje bardzo krótkim terminem — często dwunastoma godzinami — i ostrzega przed samodzielnym odzyskiwaniem danych, sugerując trwałe uszkodzenie plików. Efekt jest podwójny: ofiara nie ma czasu na konsultację prawną, a jednocześnie zostaje odcięta od jedynej sensownej alternatywy, jaką są kopie zapasowe.
Co z tego wynika dla obrony: gotowa procedura i numer do zespołu reagowania, ustalone zanim cokolwiek się stanie, są warte więcej niż jakiekolwiek narzędzie.
Od pliku tekstowego do portalu wyciekowego
Ewolucja notatki jest historią przenoszenia ciężaru z treści na otoczenie. W 2017 roku wystarczył plik na pulpicie. W 2020 roku dołączyła strona z próbkami skradzionych danych. W 2023 roku standardem stał się portal negocjacyjny z licznikiem, czatem i regulaminem. W latach 2025-2026 dochodzi automatyzacja: kwoty dopasowane do przychodów ofiary i czat prowadzony bez udziału człowieka po drugiej stronie.
Co notatka mówi osobie reagującej na incydent
Notatka jest źródłem informacji operacyjnej, jeśli czyta się ją chłodno. Podaje nazwę rodziny, co pozwala sprawdzić dostępność darmowych deszyfratorów. Ujawnia model działania — samo szyfrowanie czy szyfrowanie z eksfiltracją. Wskazuje kanał kontaktu, który trzeba zabezpieczyć i udokumentować.
Czego notatka nie mówi: jak szeroki jest zasięg, czy kopie zapasowe są czyste i czy dane naprawdę wywieziono. To ustala się z logów, z analizy pamięci i z testów odtworzenia — nie z tekstu napisanego przez sprawcę.
Pierwsze godziny: kolejność działań
- Nie wyłączaj zaszyfrowanego systemu. Odłącz go od sieci, ale pozostaw włączony — pamięć może zawierać artefakty potrzebne do analizy.
- Odizoluj segmenty. Zamknij udziały sieciowe, zablokuj konta usługowe, unieważnij sesje.
- Zabezpiecz dowody. Skopiuj notatkę, próbki zaszyfrowanych plików i logi, zanim cokolwiek zostanie wyczyszczone.
- Uruchom procedurę kryzysową. Jedna osoba decyzyjna, jeden kanał komunikacji, jasny rejestr zdarzeń.
- Wezwij zespół reagowania. Prowadzenie sprawy wyłącznie własnymi siłami przy pierwszym incydencie rzadko kończy się dobrze.
Jeśli takiej procedury jeszcze nie ma, a chcesz ją zbudować przed incydentem, skontaktuj się z naszym zespołem — pomagamy w przygotowaniu planu i w ćwiczeniach, w granicach pisemnie uzgodnionego zlecenia.
Zgłoszenie do CERT Polska i współpraca z organami
Zgłoszenie incydentu do CERT Polska jest bezpłatne i nie oznacza automatycznego postępowania karnego. Daje dostęp do wiedzy o aktywnych kampaniach, czasem do wskaźników kompromitacji i do informacji o dostępnych deszyfratorach. W sprawach poważnych warto równolegle poinformować organy ścigania — zdanie o policji w notatce to element nacisku, nie realna przeszkoda.
Trzeba też sprawdzić, czy incydent uruchamia obowiązki wobec organu nadzorczego w zakresie ochrony danych osobowych. Terminy są krótkie, a decyzja o zgłoszeniu nie powinna zależeć od tego, czy sprawca opublikuje dane.
Zapłata i odtwarzanie z kopii zapasowych
Płatność zasila kolejne kampanie i nie daje gwarancji odzyskania danych. Dochodzi efekt drugi: firma, która zapłaciła, bywa oznaczana jako skłonna do zapłaty, co zwiększa ryzyko ponownego ataku. Zanim pojawi się rozmowa o kwocie, warto sprawdzić darmowe deszyfratory dla znanych rodzin i ustalić rzeczywisty zakres wycieku.
Kopia zapasowa ratuje tylko wtedy, gdy jest odizolowana od sieci produkcyjnej i regularnie testowana. Odtwarzanie zacznij od segmentu, w którym można bezpiecznie sprawdzić, czy w kopii nie utrzymuje się dostęp sprawcy. Zmień wszystkie poświadczenia, które mogły zostać przechwycone, i sprawdź konta usługowe — to najczęstsza droga powrotu po odtworzeniu.
Najczęściej zadawane pytania
Czy notatka okupu jest dowodem? Tak. Zachowaj plik w niezmienionej formie, z nazwą i lokalizacją, i nie edytuj go.
Czy da się odszyfrować pliki bez płacenia? Dla wielu starszych i rozbitych rodzin istnieją darmowe deszyfratory. Warto sprawdzić je przed każdą rozmową o kwocie.