O que é VDI em cibersegurança? Como funciona na prática
Cyberlord Security Team Perfil do autor
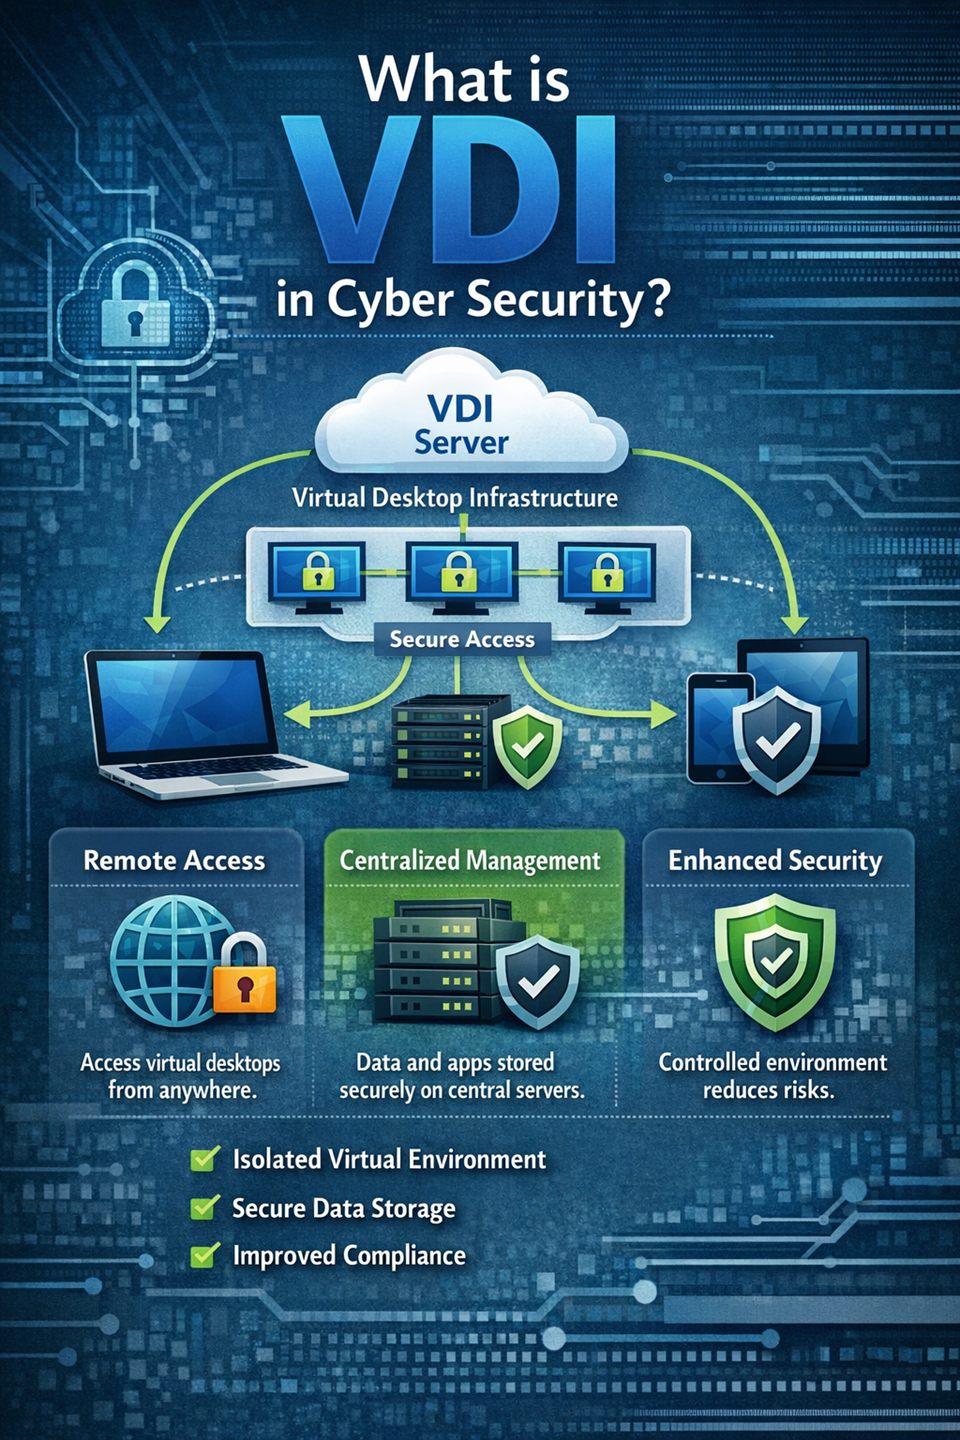
O trabalho híbrido, os prestadores externos e as equipas temporárias mudaram a segurança dos postos de trabalho mais depressa do que muitas organizações previam. Durante anos, a tarefa das equipas de segurança foi fechar cada portátil e cada computador de secretária. Hoje a pergunta é outra: como manter o controlo do acesso a partir de muitos dispositivos, locais e utilizadores sem travar a operação?
É por isso que gestores e responsáveis de TI colocam a mesma questão: o que é VDI em cibersegurança e vale a pena implementar? A resposta curta é que a Virtual Desktop Infrastructure pode reduzir riscos de impacto elevado, mas apenas se for desenhada como um sistema de segurança e não como um projeto de infraestrutura.
Este guia explica o conceito, mostra onde a proteção melhora de facto, identifica os pontos de falha mais comuns e apresenta uma lista de verificação que pode usar no planeamento e em auditorias.
O que significa VDI em cibersegurança
Na Virtual Desktop Infrastructure, os ambientes de trabalho dos utilizadores correm em centros de dados ou na cloud, em vez de ficarem inteiramente no dispositivo do colaborador. O acesso faz-se através de um broker ou gateway, e as aplicações, os dados e grande parte do processamento permanecem no ambiente gerido.
Do ponto de vista de segurança, isto representa uma deslocação da fronteira de confiança. Os dados e as aplicações aproximam-se dos controlos, enquanto o endpoint deixa de ser um repositório de informação e passa a ser um ponto de acesso.
Na arquitetura tradicional, ficheiros confidenciais e credenciais espalham-se por centenas de portáteis. Num ambiente VDI, os ativos críticos ficam centralizados, o que torna as políticas mais consistentes e a visibilidade mais fiável. É também por isso que os auditores fazem sempre as mesmas quatro perguntas: quem manda na identidade, quem gere a imagem base, quem administra o broker e o que pode o endpoint fazer.
As vantagens de segurança mais relevantes:
- menos dados no endpoint, logo menos perda em caso de roubo ou revenda do portátil
- aplicação de correções mais rápida através de uma imagem base gerida
- revogação imediata de acessos e sessões quando alguém sai da empresa
- registo centralizado, que acelera a investigação depois de um incidente
- políticas consistentes para colaboradores em locais diferentes
Tudo isto é real, mas o VDI não corrige identidade fraca, arquitetura descuidada ou operação negligente. Muda a concentração do risco e dá melhores pontos de controlo; não faz mais do que isso.
Porque as equipas de segurança defendem o VDI
As organizações adotam VDI por razões operacionais: gerir centenas de postos de trabalho torna-se mais simples, o software deixa de ser instalado máquina a máquina e os novos colaboradores ficam produtivos mais depressa. Quando o desenho está correto, a equipa de segurança passa a ser a principal defensora interna do modelo.
Primeiro, reduz-se a dispersão de dados. Se os ficheiros sensíveis ficam dentro do ambiente controlado, um portátil roubado ou um dispositivo pessoal sem gestão deixam de ter acesso direto a informação de alto valor. Para equipas sujeitas a requisitos regulatórios, isso simplifica a prova técnica em auditoria.
Segundo, melhora a higiene de base. Em vez de milhares de configurações diferentes, passa a gerir um conjunto pequeno de imagens. O desvio de configuração diminui e o intervalo entre a divulgação de uma vulnerabilidade grave e a correção encurta. O nosso artigo sobre avaliação de vulnerabilidades e testes de intrusão explica como medir essa diferença.
Terceiro, a resposta a incidentes fica mais clara. A telemetria de gateways, sistemas de identidade, brokers e servidores centrais permite reconstruir sessões suspeitas e alterações de privilégios com menos pontos cegos. Quem quiser ir mais longe pode combinar isso com caça a ameaças em vez de investigar apenas depois do alerta.
Quarto, o VDI resolve o acesso de terceiros. Consultores, trabalhadores temporários e equipas de suporte de fornecedores trabalham num ambiente controlado, e não a partir de um portátil desconhecido. O efeito é maior quando o modelo está ligado a um processo de offboarding em que o acesso desaparece mesmo no último dia.
VDI, VPN e RDP: três camadas diferentes
Estes três conceitos são frequentemente confundidos, embora resolvam problemas distintos. Uma VPN cifra uma ligação: depois do início de sessão, o utilizador está, na prática, dentro da rede da empresa. O RDP dá acesso ao ecrã de uma máquina específica. O VDI entrega um ambiente de trabalho completo que corre no centro de dados.
| Questão | VPN | RDP | VDI |
|---|---|---|---|
| O que faz | cifra a ligação à rede da empresa | abre o ecrã de uma máquina concreta | entrega um ambiente completo a partir do centro de dados |
| Onde estão os dados | no dispositivo e nos servidores | na máquina de destino | no ambiente gerido |
| Risco principal | acesso excessivo à rede após o login | porta exposta e credenciais reutilizadas | broker frágil, imagens desatualizadas, rede plana |
| Erro típico | split tunneling sem filtragem | RDP exposto diretamente à internet | MFA apenas para administradores |
A conclusão prática: a VPN protege o transporte, o RDP não protege nada por si e o VDI desloca o ambiente de trabalho. A segurança só aparece quando a identidade, a rede e a gestão de imagens estão corretas por cima dessa base. Uma porta RDP publicada na internet com uma palavra-passe fraca continua a ser uma das entradas mais usadas por ransomware, e o VDI não altera isso se o broker for exposto da mesma forma.
Onde está realmente a segurança
Num ambiente VDI, a proteção não está na camada de virtualização em si. Está em quatro pontos que têm de ser configurados e mantidos de forma explícita.
Hipervisor e camada de servidores. É a base onde todos os ambientes correm. Isolamento fraco entre máquinas virtuais, hipervisores desatualizados e acesso administrativo demasiado amplo ao cluster são riscos graves: quem entra aqui fica por baixo de todas as sessões.
A imagem base. Cada novo posto de trabalho herda as definições da imagem. Se ela contiver um serviço desnecessário, uma conta de administrador local ou um pacote antigo, essa fragilidade é replicada em todas as sessões novas.
O broker. Este componente decide quem recebe qual ambiente e, por isso, é um alvo atrativo. Políticas mal configuradas, um ambiente de teste esquecido ou um papel de helpdesk demasiado permissivo dão acesso não autorizado de imediato.
O endpoint e o gateway. O dispositivo do utilizador deixa de guardar dados, mas continua a ser um ponto de entrada. Um portátil infetado com uma sessão válida é um problema, sobretudo se a área de transferência e a ligação de discos locais estiverem abertas.
A superfície de ataque real de um ambiente VDI
A maioria dos incidentes em ambientes VDI não nasce de uma falha da virtualização, mas de decisões de desenho e de governação fraca. Há cinco padrões que se repetem.
1. Falhas de identidade e de sessão. Os incidentes com maior impacto começam quase sempre com credenciais roubadas, abuso de tokens ou políticas de MFA frágeis. Se o acesso administrativo e o acesso comum não estiverem separados, o atacante move-se depressa depois do compromisso. O nosso resumo dos dez sinais de que uma empresa pode estar comprometida ajuda a reconhecer os primeiros indícios.
2. Governação fraca da imagem base. Uma imagem vulnerável escala o risco. Definições inseguras, serviços desnecessários e software desatualizado regressam em cada sessão, e ninguém nota porque o ambiente é consistente.
3. Rede plana. Sem segmentação, o atacante passa de uma sessão de utilizador para a infraestrutura de gestão, para os serviços de diretório ou para sistemas internos sensíveis. Num ambiente VDI isto é especialmente perigoso, porque o tráfego de gestão e o dos utilizadores partilham muitas vezes o mesmo backbone.
4. Telemetria incompleta. As equipas monitorizam eventos do endpoint, mas esquecem os registos do broker, do gateway e do sistema de identidade. O atacante permanece mais tempo e a contenção atrasa-se.
5. Uso indevido da área de transferência e de ficheiros. Se a cópia, o USB e as unidades locais não estiverem limitados por nível de risco, a informação confidencial sai na mesma do ambiente controlado. É um dos poucos riscos de VDI que depende inteiramente da política definida.
Estes riscos são geríveis, mas apenas quando a responsabilidade está claramente repartida entre segurança, identidade, infraestrutura e operações.
Lista de verificação para endurecer um ambiente VDI
Use esta base e adapte-a ao nível de risco e às exigências legais de cada organização.
Identidade e acesso
- exigir MFA resistente a phishing em todos os acessos remotos e administrativos
- aplicar acesso condicional com base no estado do dispositivo, localização e sinais de risco
- separar contas de administração das contas de utilizador
- trabalhar com privilégio mínimo e revisões periódicas de permissões
- guardar contas de serviço e segredos num cofre gerido
Ciclo de vida das imagens e correções
- construir imagens base endurecidas segundo um benchmark reconhecido
- remover pacotes, serviços e contas locais desnecessários
- aplicar correções e republicar imagens com cadência fixa
- analisar as imagens antes de as colocar em produção
- manter histórico de versões para poder reverter após um incidente
Rede e arquitetura
- isolar o plano de controlo dos segmentos de trabalho dos utilizadores
- restringir tráfego leste-oeste entre pools de postos de trabalho
- proteger os gateways de acesso remoto com política estrita e limitação de ritmo
- filtrar o tráfego de saída para reduzir a exposição a comandos e controlo
- colocar as aplicações críticas atrás de portas de política próprias
- validar o isolamento com testes de intrusão periódicos
Proteção de dados e controlo do endpoint
- limitar a área de transferência e a transferência de ficheiros conforme a classificação da informação
- permitir o redirecionamento de dispositivos locais apenas com justificação de negócio
- cifrar o tráfego e os caminhos de armazenamento
- aplicar controlos de prevenção de perda de dados a carregamentos, descargas e partilha externa
- definir prazos de retenção e eliminação para perfis e artefactos temporários
Monitorização e resposta
- centralizar registos do broker, gateway, identidade e carga de trabalho
- criar alertas para viagens impossíveis, força bruta e alterações de privilégios
- acompanhar durações de sessão anómalas e acessos fora de horas
- testar procedimentos de resposta a compromisso de conta em VDI
- realizar exercícios de simulação com as equipas de TI e de operações de segurança
Uma lista de verificação só tem valor se estiver ligada a resultados mensuráveis. Acompanhe por isso a cobertura de políticas, o cumprimento do prazo de correção e o tempo médio para detetar e conter abuso de sessões.
VDI, DaaS ou postos de trabalho tradicionais
Muitas equipas comparam o VDI com Desktop as a Service e com o modelo tradicional de endpoints.
O VDI dá normalmente mais controlo e personalização, o que ajuda organizações com engenharia interna e requisitos de conformidade exigentes. Permite grande precisão de política, mas exige operação madura e disciplina de arquitetura. Para enquadrar expectativas de controlo, a nossa comparação entre SOC 2 e ISO 27001 ajuda a perceber que evidências vão ser pedidas.
O DaaS acelera a implementação e reduz a carga operacional. A responsabilidade não desaparece: identidade, política de acesso, tratamento de dados e deteção continuam do lado do cliente, mesmo quando o fornecedor opera a plataforma.
Os postos de trabalho tradicionais são familiares e flexíveis, mas têm dificuldade em manter controlo consistente numa força de trabalho muito dispersa. Dispersão de dados, correções atrasadas e postura desigual dos dispositivos são as queixas habituais.
| Aspeto | VDI | DaaS | Posto de trabalho tradicional |
|---|---|---|---|
| Controlo da arquitetura | elevado | partilhado com o fornecedor | reduzido, por dispositivo |
| Carga operacional | elevada, equipa própria | menor, modelo de subscrição | dispersa pelos equipamentos |
| Controlo dos dados | total, em casa própria | depende do contrato | no dispositivo |
| Indicado para | risco elevado e requisitos exigentes | implementação rápida e TI limitada | funções simples e de baixo risco |
Na prática, muitas organizações combinam os três modelos: VDI ou DaaS para grupos de risco elevado e fluxos sensíveis, endpoints físicos geridos para o resto, e um padrão único de identidade e telemetria para todos.
Implementação em 90 dias
Para passar da avaliação à execução, esta sequência reduz surpresas.
Dias 1 a 30: arquitetura e política. Defina grupos de utilizadores por risco e perfil de acesso, fixe padrões de MFA, acesso condicional e tempo limite de sessão, crie uma imagem base endurecida com fluxo de aprovação e determine que fontes de registo são obrigatórias no SIEM.
Dias 31 a 60: piloto controlado. Arranque com uma equipa interna e um grupo de prestadores externos, meça estabilidade de início de sessão e atrito no suporte e teste segmentação e política de identidade com exercícios adversariais. Ajuste os procedimentos de resposta com base no que o piloto revelar.
Dias 61 a 90: escala com governação. Alargue a mais unidades de negócio, automatize a manutenção de imagens e a validação de políticas e reporte indicadores como cobertura de MFA, cumprimento de correções e número de sessões suspeitas. Garanta que a evidência para auditoria está disponível de imediato.
Conformidade: o que o RGPD exige na prática
O VDI altera os fluxos de dados, não as obrigações. Ao abrigo do Regulamento Geral sobre a Proteção de Dados (RGPD), a organização continua a ser responsável pelo tratamento e tem de demonstrar que aplica medidas técnicas e organizativas adequadas. A centralização ajuda, porque o acesso, os registos e a eliminação passam a estar num só ponto.
Em caso de violação de dados pessoais com risco para os titulares, a notificação à Comissão Nacional de Proteção de Dados (CNPD) deve ocorrer, em regra, no prazo de 72 horas após o conhecimento do facto. Num incidente de VDI isso significa conseguir reconstruir que sessão, que utilizador e que ficheiros estiveram envolvidos. Sem registos do broker e do sistema de identidade, esse prazo não se cumpre.
No plano criminal, é relevante o artigo 6.º da Lei do Cibercrime (Lei n.º 109/2009), que tipifica o acesso ilegítimo a sistema informático. A norma abrange quem acede sem autorização ou viola condições de acesso legitimamente impostas, o que inclui a entrada num ambiente VDI alheio ou a apropriação de uma sessão sem consentimento. É por isso que qualquer teste de segurança tem de assentar em autorização escrita e num âmbito delimitado; trabalhamos exclusivamente nesse enquadramento.
Perguntas frequentes
O que é VDI em cibersegurança numa frase?
É um modelo em que os ambientes de trabalho correm em infraestrutura central, o que reduz os dados nos endpoints e concentra o controlo de acesso num único ponto.
O VDI é sempre mais seguro do que um posto de trabalho físico?
Não. É mais seguro quando identidade, segmentação, imagens endurecidas e monitorização estão bem implementadas. Um desenho fraco desloca o risco para o broker e para a plataforma de gestão, onde o impacto é maior.
Qual é a diferença entre VDI e VPN?
A VPN protege a ligação à rede; o VDI desloca o próprio ambiente de trabalho para o centro de dados. Com VPN continua a trabalhar no seu sistema, com VDI trabalha num sistema gerido.
Um atacante pode entrar num ambiente VDI através de RDP?
O RDP é um protocolo, não uma camada de segurança. Se estiver acessível diretamente, por exemplo através de um servidor de teste esquecido, é uma entrada real. Feche o RDP à internet e encaminhe o acesso pelo broker com MFA.
Quais são os erros mais comuns?
Aplicação fraca de MFA, rede plana, imagens base mal mantidas e ausência de registos do broker, do gateway e da identidade. Todos se resolvem sem refazer a arquitetura.
Como medir se a segurança do VDI está a funcionar?
Com poucos números: cobertura de MFA, percentagem de imagens dentro do prazo de correção, tempo até à deteção de sessões anómalas e número de exceções à política de área de transferência. O que não é medido não pode ser demonstrado.
Para continuar a leitura
- O que é MDM em cibersegurança?
- O que é o Active Directory em cibersegurança?
- Lista de verificação para offboarding seguro
- Avaliação de vulnerabilidades versus teste de intrusão
- SOC 2 versus ISO 27001 para empresas em crescimento
Quer saber como está o modelo de postos de trabalho da sua organização? Fale com a equipa da Cyberlord e peça uma avaliação da arquitetura VDI.