Эволюция фишинга 2015–2026: визуальный разбор
Команда безопасности CyberLord Профиль автора
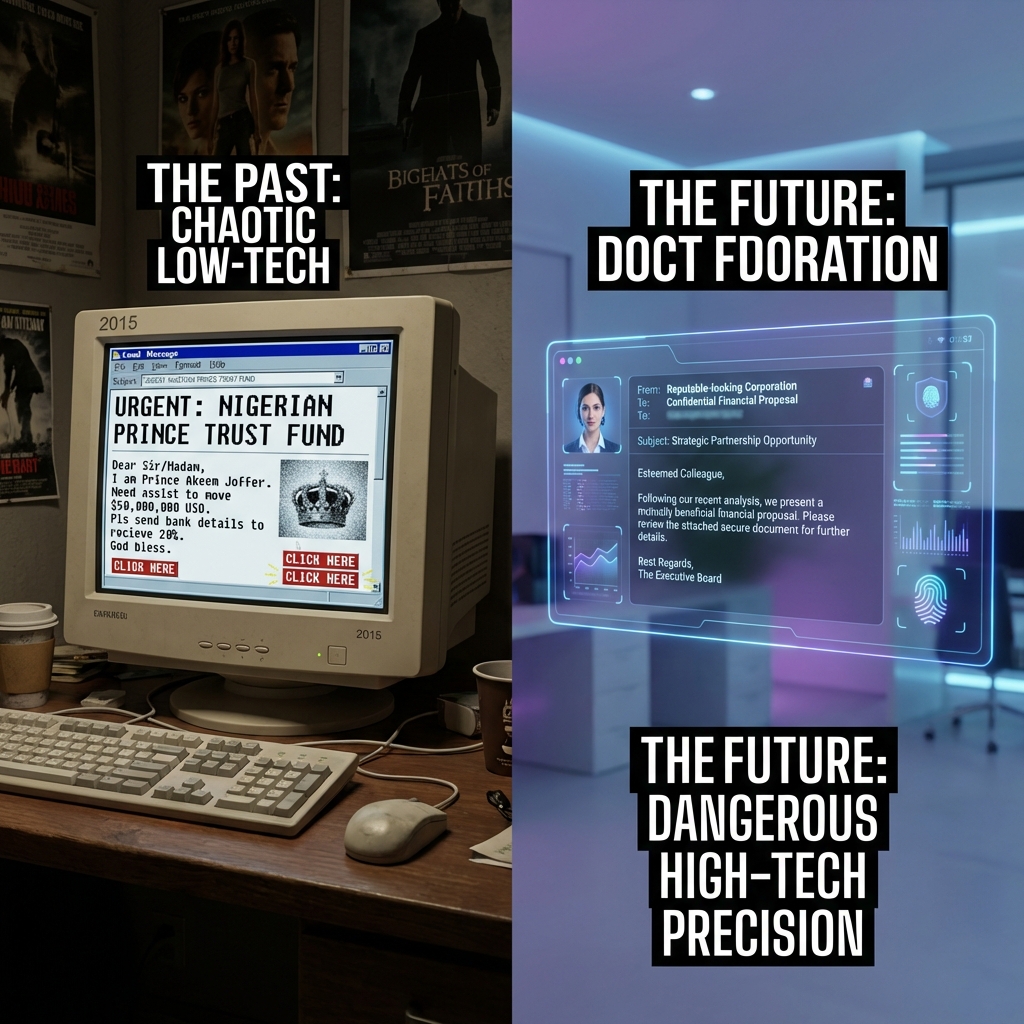
Если вы до сих пор учите сотрудников искать в письмах орфографические ошибки, вы готовите их к 2015 году. За одиннадцать лет фишинг прошёл путь от массовых рассылок с опечатками до точечных кампаний, где нет ни одной грамматической ошибки, логотипы выглядят безупречно, а тон письма неотличим от обычной переписки с руководителем. Прежние признаки не просто устарели — они описывают угрозу, которой больше нет, и потому создают ложное чувство защищённости.
Ниже — три эпохи фишинга: от «нигерийских писем» до точности на базе ИИ, плюс каналы, которые добавились к электронной почте, — СМС и RCS, голосовые звонки с дипфейками, QR-коды и компрометация деловой переписки. Для каждого поколения атак мы даём конкретную проверку, которую можно встроить в регламент, а не в слайд презентации.
Почему обучающие слайды устарели
Массовые рассылки 2015 года ловились фильтрами почти сразу: ключевые слова, репутация отправителя, чёрные списки доменов. Когда шлюзы научились отсекать мусор, атакующие не стали изобретать что-то принципиально новое — они просто подняли качество. Сначала исчезли опечатки, затем случайные домены, а потом и сама ссылка: современное письмо может не содержать ни вложений, ни URL.
Классическая защита ищет сигнатуры вредоносного кода. Здесь искать нечего: перед вами обычный текст, написанный человеком — или моделью, обученной на письмах этого человека. Именно поэтому защита смещается от «инспекции» к «процессу»: проверять нужно не текст, а основание для действия.
Эпоха первая: «принц» и опечатки (2015–2018)
Цель: количество. Десять миллионов писем — десять кликов. Отправка стоила почти ничего, поэтому контролем качества никто не занимался.
Как это выглядело:
- тема капсом: «СРОЧНО!!! ВЫ ВЫИГРАЛИ 1 000 000 $» или «ВАЖНОЕ УВЕДОМЛЕНИЕ ОТ БАНКА»;
- отправитель вида
[email protected]при логотипе крупного банка в подписи; - логотипы низкого разрешения, растянутые из картинок поиска;
- грамматика вроде «Уважаемый Дорогой Клиент, мы обнаружил проблема счёт».
Конкретная проверка: домен отправителя и служебные заголовки письма. Если сообщение якобы от банка, а домен не совпадает с официальным, дальше читать не нужно. Это поколение никуда не исчезло, но тонет в спам-фильтрах: сегодня его задача — не обмануть, а проверить, работает ли ваша фильтрация.
Эпоха вторая: сбор учётных данных (2019–2022)
Когда фильтры научились отсекать мусор, атакующие перестали просить деньги и начали просить пароль. Корпоративная учётная запись Microsoft 365 или Google Workspace стоит дороже разового перевода на пятьсот долларов, потому что открывает почту, документы и внутренние чаты.
Инструменты того периода: клонирование HTML-разметки легитимных страниц входа, прокси-платформы вроде Evilginx для перехвата сессии вместе с cookie, домены-двойники. Настоящий адрес — microsoft.com, поддельный — microsoft-security-update.com или rnicrosoft.com, где сочетание «rn» имитирует букву «m».
Признак, который тогда работал: адрес ссылки. Сотрудников учили наводить курсор и смотреть, куда ведёт переход. Совет был неплох примерно на три года — пока атакующие не автоматизировали выпуск одноразовых доменов и не начали размещать фишинговые страницы на легитимных хостингах.
Конкретная проверка: не переходить по ссылке из письма, а открывать сервис вручную по сохранённой закладке. Если после «входа» система неожиданно требует подтвердить MFA повторно, хотя код вы вводили минуту назад, — сессия, скорее всего, уже перехвачена.
Эпоха третья: точность ИИ и BEC (2023–2026)
Сегодняшняя атака — это не ссылка, а разговор. Модели класса WormGPT и FraudGPT, а также обычные коммерческие LLM в руках злоумышленника, собирают открытые профили, читают публикации, копируют стиль письма и готовят обращение, которое почти неотличимо от настоящего.
От: [email protected] (в действительности — скомпрометированный внутренний ящик) Кому: финансовый директор Тема: Счёт №2938 — проект «Альфа» (просрочен)
«Привет. Обычно я сам захожу в кабинет поставщика, но сейчас сижу в переговорной с клиентом. Пробей, пожалуйста, платёж до 14:00 — они придерживают отгрузку по второму этапу, не хочу сдвигать запуск. Спасибо.»
Что делает это письмо опасным:
- точный контекст — упомянуты реальный проект и этап, которые модель нашла в пресс-релизах компании или в предыдущей переписке;
- точный тон — обращение на «ты» и разговорные обороты вместо формального шаблона;
- отсутствие полезной нагрузки — ни файла, ни ссылки, ни вредоносного кода. Для почтового шлюза это легитимная переписка двух коллег.
Конкретная проверка: правило второго канала. Любой запрос о деньгах, реквизитах или персональных данных подтверждается другим способом связи — звонком по известному номеру, сообщением в корпоративном мессенджере, короткой встречей. Обратный звонок по номеру из письма проверкой не считается.
Смена каналов: СМС, RCS, голос и QR
Почта перестала быть единственным входом. Фишинг переехал туда, где фильтров меньше и где сотрудник остаётся один на один с экраном:
- СМС и RCS — короткое сообщение о «недоставленной посылке» или «блокировке карты» со ссылкой на страницу оплаты. Мобильные системы всё хуже отличают такие сообщения от банковских.
- Голос (вишинг) — звонок «из службы безопасности» с просьбой продиктовать код, а с 2024–2025 годов — с клонированным голосом руководителя. Проверка: положить трубку и перезвонить самостоятельно.
- QR-коды (quishing) — код в PDF «Инструкция по настройке 2FA» или на парковочном автомате. Фильтры читают текст и ссылки, но не всегда распознают изображение кода. Сканирование идёт с личного телефона, где нет корпоративной защиты, и учётные данные вводятся вне периметра.
- BEC — компрометация реального ящика и тихая переписка с бухгалтерией, без единой подозрительной ссылки.
Конкретная проверка: для QR — не сканировать коды из писем и печатных материалов, если адрес можно набрать вручную; для голоса — согласованное кодовое слово или встречный звонок; для СМС — не переходить по ссылке, а открыть приложение банка.
Три эпохи в одной таблице
| Период | Цель атакующего | Что выдавало подделку | Что проверять сейчас |
|---|---|---|---|
| 2015–2018 | массовые клики | опечатки, капс, чужой домен | домен отправителя |
| 2019–2022 | учётные данные | подозрительный URL в ссылке | вход по закладке, MFA |
| 2023–2026 | перевод, данные, доступ | внешне ничего | второй канал связи |
Что настроить в инфраструктуре
Технические меры не заменяют обучение, но убирают целые классы атак:
- SPF, DKIM и DMARC в режиме
p=reject. Пока политика мягкая (p=none), отправлять письма от имени вашего домена может кто угодно. - Поведенческая аналитика почты. Платформы класса Abnormal Security или Ironscales оценивают не ссылку, а отношения: пишет ли этот человек этому адресату, просит ли он обычно переводы, соответствует ли срочность его обычному стилю.
- Изоляция браузера. Переходы из письма открываются в облачном контейнере, а пользователь видит потоковое изображение страницы. Загрузка исполняется в контейнере, а не на ноутбуке.
- Симуляции по актуальным сценариям. Слайды про «нигерийских принцев» в 2026 году бессмысленны; тренировать нужно BEC, quishing и голосовые сценарии.
Если вам нужен внешний взгляд на готовность команды, напишите нам — мы проводим симуляции фишинга и BEC в рамках письменно согласованного периметра и без воздействия на реальные данные.
Как построить регламент, а не разовую тренировку
- Опишите процесс подтверждения платежей. Кто вправе инициировать перевод, кто подтверждает, по какому каналу. Правило должно быть известно бухгалтерии, а не только службе ИБ.
- Назначьте точку сбора сообщений. Кнопка «Сообщить о подозрительном письме» работает лучше, чем ящик, о котором никто не помнит.
- Считайте время реакции, а не клики. Доля сообщивших полезнее доли кликнувших: она показывает, что люди не боятся признаться.
- Разбирайте реальные инциденты. Одно разобранное письмо из вашей почты убедительнее десяти абстрактных примеров.
Частые вопросы
Достаточно ли антиспама, чтобы забыть о фишинге? Нет. Шлюз отсекает массовые кампании, но письмо со взломанного внутреннего ящика приходит с правильного домена и с правильной репутацией. Остаётся процесс проверки запросов.
Что делать, если сотрудник уже ввёл пароль на фишинговой странице? Сменить пароль, отозвать активные сессии, проверить правила пересылки в почте и журналы входов, включить MFA, если её не было. При подозрении на доступ к деньгам — сразу уведомить банк.
Можно ли распознать дипфейк на слух? Иногда — по артефактам, паузам и неестественной интонации, но полагаться на слух нельзя. Работает только проверка по второму каналу и заранее согласованные процедуры.
Помогает ли обучение, если письма стали идеальными? Да, но не обучение «искать ошибки». Помогает обучение процедуре: остановиться, проверить запрос независимым каналом, сообщить о подозрении. Навык важнее внимательности.