Red team, blue team, purple team: роли, отчёты и метрики
Команда безопасности CyberLord Профиль автора
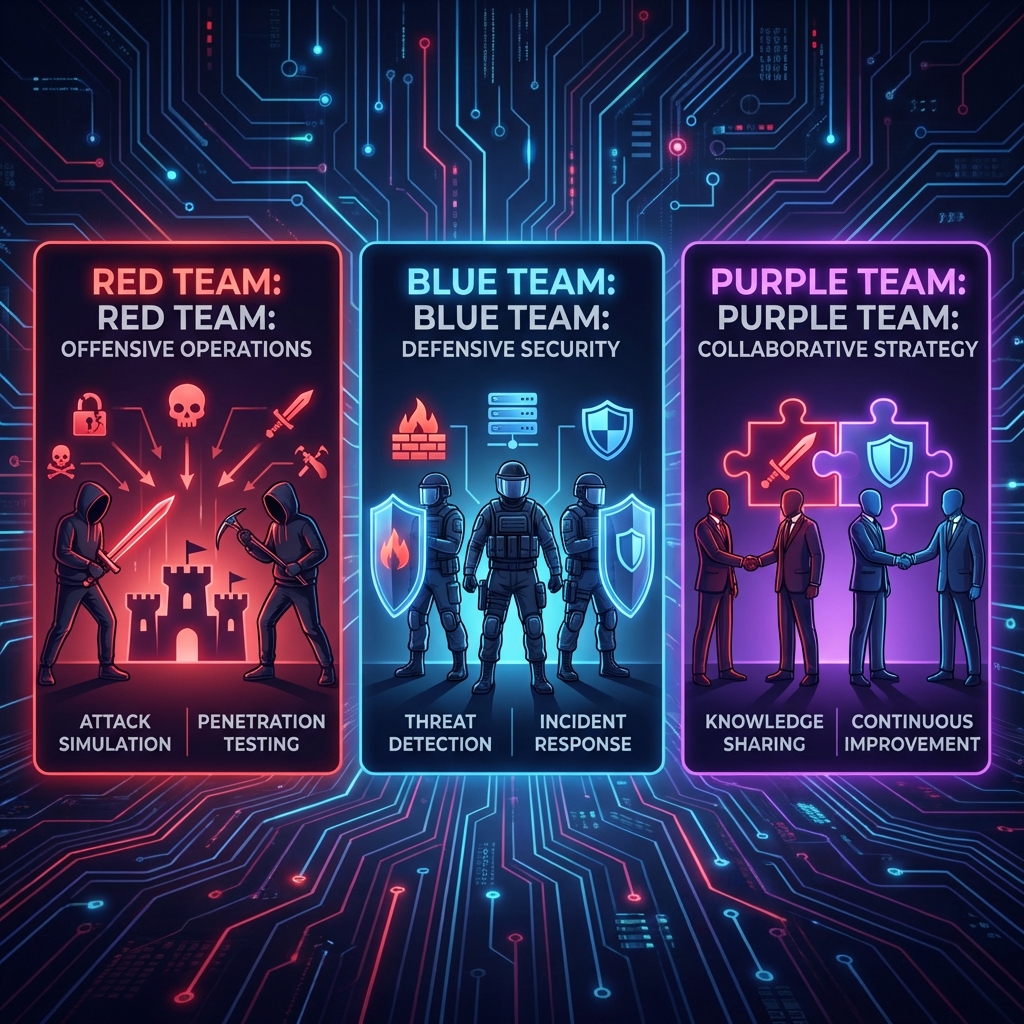
Если вы отвечаете за безопасность бизнеса, вы наверняка слышали на совещаниях фразу «red team против blue team против purple team». За терминами стоит простая идея: одна группа пытается проникнуть в инфраструктуру (по письменному разрешению), вторая пытается это заметить и остановить, а лучшие программы устраивают так, чтобы обе работали вместе и защита улучшалась каждую неделю, а не раз в год.
Ниже — практическое объяснение ролей, того, что происходит в типичный рабочий день каждой команды, какие документы вы вправе требовать от подрядчика и какие цифры действительно показывают прогресс.
Три роли в одном абзаце
- Red team — авторизованный противник: имитирует реального атакующего и проверяет, насколько далеко он может продвинуться внутри вашей сети.
- Blue team — защита в эксплуатации: мониторинг, обнаружение, реагирование, восстановление.
- Purple team — режим совместной работы, при котором тактики красной команды превращаются в детекты и регламенты синей.
Red team: авторизованный противник
Красная команда думает как злоумышленник, но действует в рамках договора. Её задача — не «найти уязвимости в списке», а проверить, достижима ли конкретная бизнес-цель: получить доступ к кассе, выйти на домен, добраться до базы клиентов, оформить платёж от имени сотрудника.
Типичные сценарии:
- внешние пути в облачные аккаунты и гибридную инфраструктуру;
- атаки на identity-провайдера: фишинг, подбор, перехват сессии, MFA-усталость;
- боковое перемещение в Active Directory и повышение привилегий;
- закрепление в инфраструктуре и проверка того, заметят ли его защитные средства.
Работа опирается на MITRE ATT&CK: тактики и техники дают общий язык с защитой, а отчёт сразу ложится в план развития детектов. Отдельно подчеркнём: red teaming — это не «нелегальный взлом». Без подписанного описания объёма работ, перечня систем и окна проведения такие действия недопустимы ни для подрядчика, ни для заказчика.
День из жизни red team
Утро начинается не с эксплойта, а с разведки: открытые источники, сертификаты, вакансии, опубликованные схемы сети, профили сотрудников. Дальше — проверка гипотез на тестовом контуре, подготовка сценария закрепления и согласование каждого шага, который может затронуть продуктив.
Во второй половине дня команда фиксирует доказательства, чистит за собой артефакты по согласованной процедуре и пишет промежуточные заметки. Значительная часть времени уходит на координацию с заказчиком и на то, чтобы не сломать рабочие процессы, — в этом главное отличие от кино.
Blue team: обнаружение, реагирование, устойчивость
Синяя команда отвечает за то, что происходит после того, как красная закончила (или пока она ещё работает). В зрелых организациях это функция SOC:
- инженерия журналов и алертов в SIEM;
- эксплуатация EDR на конечных устройствах;
- охота за угрозами по гипотезам, а не по готовым спискам;
- реагирование: триаж, локализация, устранение, восстановление;
- проверка резервных копий и готовности к восстановлению.
Фундамент — видимость. Защищать то, чего не видно, невозможно, поэтому в первую очередь собирают телеметрию: события EDR, журналы входов SSO и MFA, аудит облака, DNS и сетевые логи. Дальше начинается скучная, но определяющая работа: снижение шума, обогащение контекстом (критичность актива, риск пользователя), устранение дублей.
День из жизни blue team
Смена начинается с передачи дел и обзора очереди алертов. Аналитик первого уровня разбирает срабатывания, отбрасывает ложные, эскалирует подозрительное. Второй уровень смотрит на цепочки: одно событие само по себе безобидно, а вместе с двумя другими — уже инцидент.
Параллельно идёт инженерная работа: правка правил, которые шумят, добавление контекста, проверка того, что новый сервис вообще пишет журналы. В конце дня — короткая ретроспектива: что сработало, что пропустили, какое правило нужно добавить к утру.
Purple team: как атака превращается в детект
Пурпурная команда — обычно не отдельное подразделение, а формат работы. Цель не «красные победили» или «синие отбились», а конкретный результат: техника перестала проходить незамеченной.
Рабочий цикл выглядит так:
- Красная команда выполняет одну технику — например, добавление правила пересылки в почте.
- Синяя проверяет, было ли это видно. Часто выясняется, что события есть, но алерта нет.
- Пишется правило, проверяется на том же сценарии до стабильного срабатывания.
- Обе команды фиксируют, что изменилось: алерт, дашборд, шаг в регламенте, владелец.
Один такой цикл занимает часы и даёт больше, чем ежегодный отчёт на сто страниц. После него можно ответить на вопросы, которые волнуют руководство: какие тактики мы видим сегодня, где слепые зоны, улучшаемся ли мы от квартала к кварталу.
Правила взаимодействия и отчёт
До начала работ стороны подписывают документ, в котором зафиксированы:
- периметр — домены, подсети, облачные аккаунты, конкретные исключения;
- окно проведения и контакты для экстренной остановки;
- запрещённые действия — социальная инженерия против сотрудников без согласования, атаки на третьих лиц, воздействие на реальные данные;
- порядок обращения с находками — как передаётся критическая уязвимость, если её обнаружили по пути;
- условия обработки данных и сроки хранения доказательств.
Отчёт по итогам — не список CVE. В нём должны быть цепочка атаки от первоначального доступа до цели, доказательства, корневые причины (ошибки конфигурации, отсутствующие контроли, слабые процессы) и приоритизированные меры с владельцами и сроками. Хороший отчёт отвечает на два вопроса: как это может повториться и что исправлять первым.
Метрики, которые показывают прогресс
- MTTD — среднее время обнаружения. Считайте по типам инцидентов и уровням критичности, иначе среднее скрывает провалы.
- MTTR — среднее время реагирования: от первого сигнала до локализации.
- Покрытие детектами — доля техник MITRE ATT&CK, на которые есть проверенное срабатывание.
- Время выхода за периметр — сколько проходит между первым закреплением и боковым перемещением. Даже если вход не предотвращён, сокращение этого окна резко снижает ущерб.
- Качество алертов — доля срабатываний, которые аналитик подтвердил как реальные. Метрика защищает от соблазна «поднять обнаружение» за счёт потока ложных тревог.
Как законно заказать такую работу
- Определите цель в терминах бизнеса, а не техники: «проверить, может ли внешний атакующий добраться до финансовых данных», «понять, заметим ли мы действие в почте».
- Зафиксируйте объём письменно. Договор, приложение с перечнем систем, подписант со стороны владельца инфраструктуры. Если системы арендованы у провайдера, нужно и его разрешение.
- Согласуйте границы воздействия. Никаких реальных переводов, изменений в продуктивных данных, атак на сотрудников вне согласованного списка.
- Закажите не только нападение, но и разбор. Отчёт без плана исправлений и без повторной проверки через квартал — потраченный бюджет.
- Проверьте исполнителя. Наличие методики, страховки, референсов и готовность работать по вашему документу об объёме — важнее громких сертификатов на визитке.
Если нужен понятный план на год — с одним крупным проектом и серией коротких пурпурных сессий между ними, — напишите нам: мы описываем объём, ограничения и порядок отчётности до начала работ.
Частые вопросы
Purple team — это отдельная команда? Обычно нет. Это формат совместной работы красной и синей команд с коротким циклом обратной связи.
Чем red teaming отличается от пентеста? Пентест чаще ограничен по времени и нацелен на поиск уязвимостей в конкретных системах. Red teaming идёт от цели и проверяет не только защиту, но и обнаружение с реагированием.
Как часто это проводить? Крупное учение — раз в год или два-четыре раза, если позволяет бюджет; между ними — короткие пурпурные сессии после существенных изменений в инфраструктуре.
Малому бизнесу это нужно? Да, но в другом масштабе: нападение по договору, минимальная функция мониторинга и разбор по итогам. Пропускать этап разбора бессмысленно — именно он даёт эффект.
Что делать с найденными проблемами? Расставить приоритеты по влиянию на бизнес, назначить владельцев, закрыть самые опасные пути и повторить проверку той же техникой, чтобы убедиться, что детект срабатывает.