Nätfiskets utveckling 2015–2026: tre epoker i bild
CyberLord-teamet Författarprofil
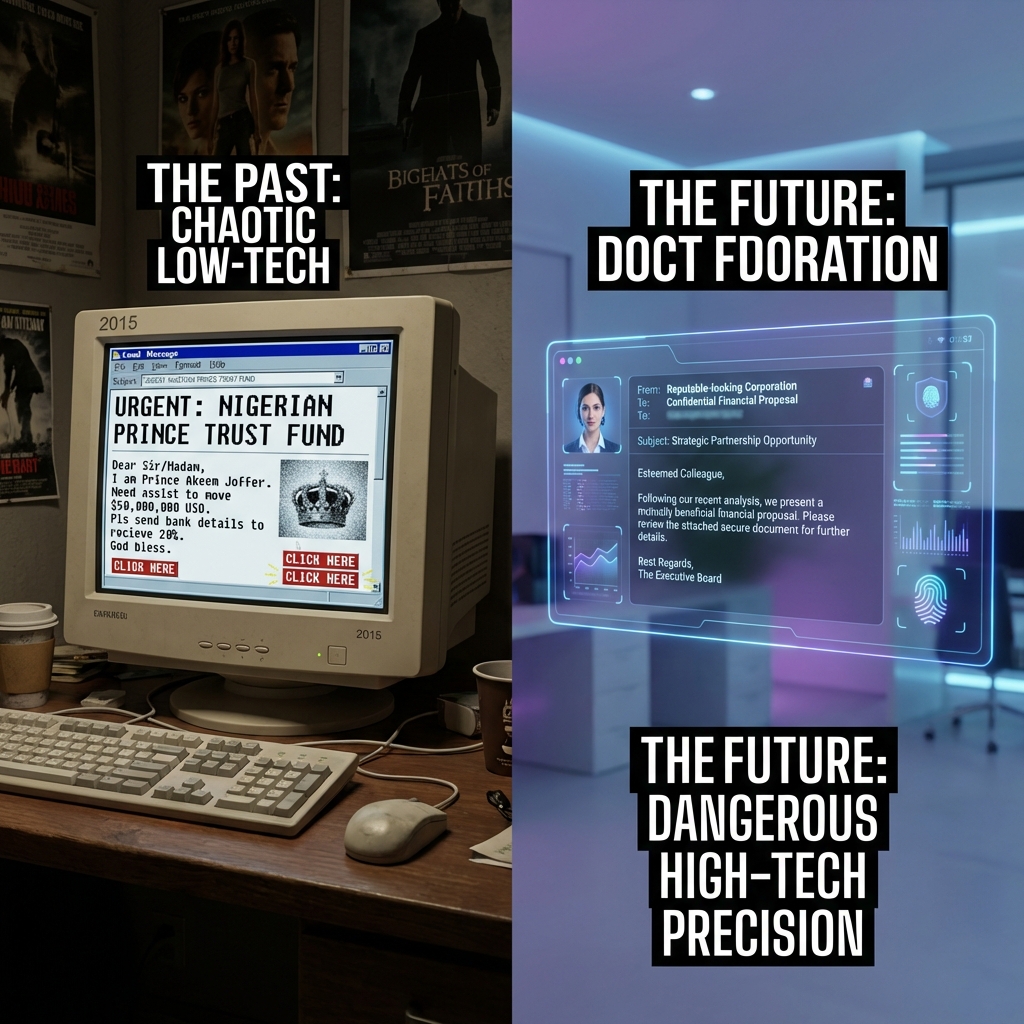
Om din säkerhetsutbildning fortfarande uppmanar medarbetarna att leta efter stavfel för att avslöja nätfiske, tränar du dem för 2015. Logotyperna är i dag perfekta, tonläget är obehagligt bekant och det finns ofta ingen länk att hovra över. Att lära ut ”titta efter dålig svenska” är som att skicka ut folk med musköter i en drönarkamp.
Den här genomgången delar in elva år i tre epoker och ger varje epok den kontroll som faktiskt stoppar attacken. Poängen är inte att lära sig känna igen veckans trick, utan att förstå vilken typ av skydd som hör till vilken typ av angrepp.
Från massutskick till precisionsvapen
År 2015 var nätfiske en volymaffär. Angriparen skickade tio miljoner mejl och hoppades på tio klick. Kostnaden per utskick var i praktiken noll, så kvalitetskontrollen var obefintlig. I dag är förhållandet omvänt: en enda väl underbyggd konversation kan vara mer värd än hela utskickslistan, och angriparen behöver bara övertyga en enda person med rätt behörighet.
Förskjutningen syns tydligt i vad attacken begär. För tio år sedan ville den ha ett kontonummer. För fem år sedan ville den ha ett lösenord. I dag vill den ha ett godkännande i en betalningsprocess, och den begär det i en ton som mottagaren känner igen från sin vardag.
Epok 1: prinsen, priset och stavfelen (2015–2018)
Målet: volym. Angriparen jagade antal, inte kvalitet, och var nöjd med en klickfrekvens på någon promille.
Avsändaren: en tydlig obalans. Mejlet påstod sig komma från en storbank men skickades från en slumpmässig domän, och svarsadressen pekade någon helt annanstans.
Bilden: lågupplösta logotyper hämtade från en bildsökning, ofta utdragna på bredden så att proportionerna skar sig.
Texten: ”Kära kund, vi har upptäckt problem med ditt konto.” Stavfel i varje mening, versaler i ämnesraden och ett hot om avstängning inom 24 timmar.
Varför det fungerade då: den digitala vanan var lägre. Nyheten i att ”ha vunnit ett pris” eller rädslan för att förlora kontot räckte för att koppla bort omdömet hos en liten andel av mottagarna, och en liten andel av tio miljoner är fortfarande många.
Varför det inte fungerar nu: en modern mejlväg kontrollerar avsändarens domän, rykte och innehåll innan meddelandet når inkorgen. Den här generationen fastnar i spamfiltret, och det är precis därför angriparna lämnade den.
Epok 2: inloggningssidan som såg äkta ut (2019–2022)
När filtren blev bättre bytte angriparna mål. I stället för att be om pengar direkt ville de åt inloggningsuppgifterna. Ett fungerande konto i Microsoft 365 eller Google Workspace är värt betydligt mer än en snabb betalning på några tusen kronor, eftersom kontot öppnar dörren till kalendern, mejlen, lagringen och ofta till hela organisationens interna samtal.
Metoden var kopiering. Angriparna hämtade exakt HTML och CSS från den riktiga inloggningssidan och lade den på en domän som såg rimlig ut vid en snabb blick:
- riktig domän:
microsoft.com - falsk domän:
microsoft-security-update.com - falsk domän:
rnicrosoft.com, där ”rn” ska läsas som ”m”
Berättelsen blev renare. Logotyperna var skarpa, ämnesraden saklig och uppmaningen konkret: ”Åtgärd krävs: ditt lösenord går ut inom 24 timmar”. Det som avslöjade attacken var adressfältet, och därför handlade utbildningen i den här epoken nästan bara om en enda instruktion: hovra över länken och läs adressen innan du klickar.
Rådet fungerade i ungefär tre år, sedan började angriparna automatisera.
Epok 3: AI, kontext och rätt tonläge (2023–2026)
Här står vi nu. Länkarnas tid håller på att ta slut; det är konversationen som är attackytan. Generativa modeller, och särskilt de oreglerade varianter som säljs på kriminella forum, används för att kartlägga organisationer: läsa offentliga inlägg, hämta skrivstil från tidigare mejl och formulera ett meddelande som låter som avsändaren.
Tre saker skiljer den här generationen från allt tidigare.
Kontexten är korrekt. Mejlet refererar till ett projektnamn som faktiskt finns, en faktura som faktiskt väntar och en leverans som faktiskt är försenad.
Tonläget är personligt. Det inleds med samma hälsningsfras som avsändaren brukar använda, inte med en formell standardfras.
Det finns ingen skadlig nyttolast. Ingen bilaga, ingen länk, inget virus. För en brandvägg ser meddelandet ut som ett normalt samtal mellan två kollegor, eftersom det är ett normalt samtal mellan två kollegor — skrivet av någon annan.
Så ser en BEC-konversation ut i praktiken
Ett typiskt exempel på det som brukar kallas VD-bedrägeri: ett internt konto har tagits över, och därifrån skickas ett kort meddelande till ekonomichefen om en förfallen faktura. Avsändaren ursäktar sig med att hen sitter i möte, ber om att betalningen ska skyndas på före klockan 14 och avslutar med en vardaglig hälsning. Inget i meddelandet är felaktigt. Beloppet stämmer med en verklig leverantör, projektnamnet stämmer och tidsramen är rimlig.
Det som gör attacken farlig är inte det tekniska utan det mänskliga: begäran är liten nog att inte väcka misstanke och brådskande nog att ingen hinner kontrollera. Mönstret är alltid detsamma — liten begäran, känd avsändare, kort tidsfönster och en förklaring till varför just den här gången inte kan verifieras på vanligt sätt.
QR-koder och quishing: filtret som inte läser bilder
En annan signatur för de senaste åren är QR-koden. Angriparen lägger in en kod i en bifogad PDF med rubriken ”Ny guide för tvåfaktorsinloggning” eller ”Uppdaterade resepolicy”. Fällan fungerar av tre skäl:
- säkerhetsfiltren läser text och länkar, men är sämre på att tolka en bild av en kod
- medarbetaren skannar koden med sin privata telefon, som saknar företagets skydd
- inloggningsuppgifterna skrivs in på en falsk sida som ligger utanför företagets brandvägg
Kontrollen som skulle skydda mejlen har alltså ingen täckning för det som sker på en privat enhet i samma rum.
Röst, video och deepfake
Det senaste steget är att nätfisket lämnar texten. En klonad röst i telefonen kan låta som en kollega eller en familjemedlem, och ett kort videosamtal kan bära en ansiktskopia som rör på läpparna i takt med talet. Kvaliteten varierar, men den behöver inte vara perfekt: den behöver bara hålla i trettio sekunder, tillräckligt länge för att offret ska sänka garden och utföra en handling.
Mot den här typen av samtal håller bara en överenskommelse som gjorts i förväg: ett internt kodord eller en rutin där den uppringde alltid ringer tillbaka på ett känt nummer.
Fyra försvar som håller i den tredje epoken
Verifiera utanför kanalen. Kommer begäran via mejl, bekräfta via telefon eller ett internt meddelande. Kommer den via SMS, ring upp. Aldrig godkänna en betalning enbart på skriftliga instruktioner, oavsett hur välformulerade de är.
Stäng dörren för domänförfalskning. Publicera en DMARC-policy som säger åt mottagande servrar att kasta meddelanden som påstår sig komma från er domän utan att vara det. Det är den billigaste åtgärden mot både nätfiske och BEC.
Låt systemet läsa beteende, inte bara ord. Moderna mejlskydd jämför avsändare, mottagare, tidpunkt och ärendetyp mot en normalbild. Ett meddelande kan vara felfritt formulerat och ändå avvika: fel person frågar, vid fel tidpunkt, om något den aldrig brukar hantera.
Räkna med att någon klickar. Isolera webbläsaren så att sidor som öppnas från mejl körs i en behållare hos leverantören i stället för på medarbetarens dator. Då spelar det mindre roll att länken gick igenom.
Vill ni veta hur er organisation klarar den tredje epoken? Kontakta oss för en avgränsad övning med skriftligt omfång och tydliga regler.
Så tränar du teamet på rätt hot
Bildspel om ”nigerianska prinsar” är bortkastad tid 2026. Det som fungerar är korta, realistiska simuleringar som speglar den bransch och den roll deltagaren faktiskt arbetar i, följt av ett samtal om vad som hände — inte en utskällning. En övning där någon blir förnedrad inför kollegorna lär organisationen att dölja misstag, och då tappar ni den snabbaste signalen ni har.
Vanliga frågor
Är stavfel fortfarande ett tecken på nätfiske? Ibland, men frånvaron av stavfel säger ingenting. AI-genererade meddelanden är ofta språkligt felfria, så grammatik har gått från ett starkt varningstecken till ett svagt.
Räcker multifaktorautentisering? MFA höjer ribban men stoppar inte attacker som kapar sessionen efter inloggning. Passkeys är robustare än engångskoder via SMS.
Kan ett mejl utan länkar och bilagor vara farligt? Ja, det är hela poängen med modern BEC. Meddelandet är en begäran om en handling, inte en teknisk exploit.
Vad gör jag om jag redan klickat? Koppla bort enheten från nätet, byt lösenord från en annan enhet, återkalla aktiva sessioner och kontakta IT direkt.