Rött, blått och lila team: roller, exempel och mätetal
CyberLord-teamet Författarprofil
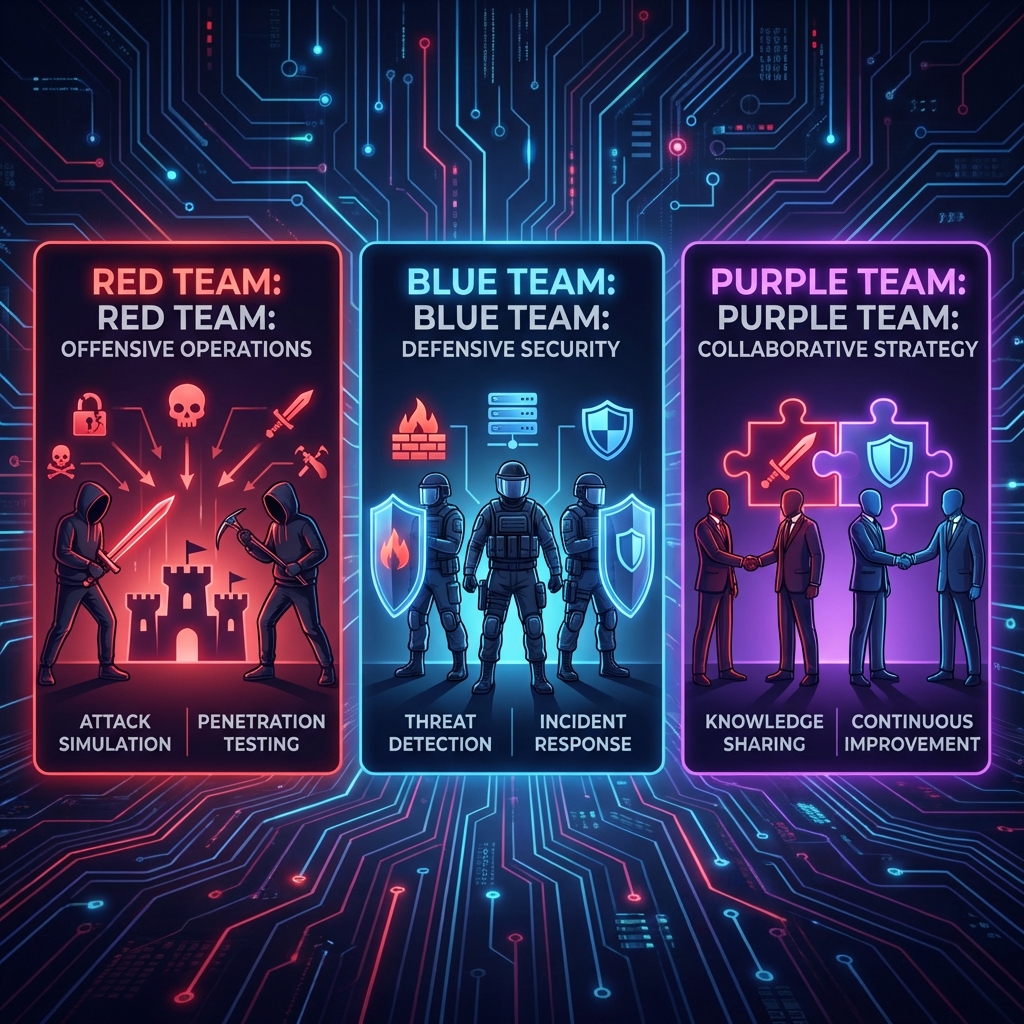
Om du ansvarar för säkerheten i ett företag har du säkert hört frasen i ett möte: rött team mot blått team mot lila team. Det låter som branschjargong, men tanken är enkel. En grupp försöker ta sig in, en annan ska upptäcka och stoppa det, och de program som fungerar bäst låter båda sidorna arbeta tillsammans så att försvaret blir bättre varje månad i stället för en gång om året.
Den här genomgången förklarar vad varje roll gör, vad du kan förvänta dig av en insats, vilka mätetal som faktiskt visar förbättring och hur en sådan här tjänst köps på ett korrekt sätt. Kortversionen: rött team simulerar en angripare för att visa hur långt ett intrång kan nå, blått team övervakar, upptäcker och hanterar hot i drift, och lila team är arbetssättet som gör att röda teamets metoder blir blå teamets detektioner och rutiner.
Tre roller i samma program
Rollerna är inte konkurrenter. De mäter olika saker och svarar på olika frågor. Rött svarar på ”hur långt kan någon komma?”. Blått svarar på ”ser vi det när det händer, och hur snabbt kan vi agera?”. Lila svarar på ”blev vi bättre av förra övningen?”.
Ett program med bara ett ben blir halt. Köper man en årlig penetration och aldrig mäter om larmen fungerar, vet man vilka svagheter som fanns men inte om de åtgärdats. Har man ett välskött SOC men aldrig utmanar det, mäter man larmvolym i stället för motståndskraft.
Rött team: auktoriserad motståndare
Ett rött team är en tillåten motståndare. Uppdraget är att tänka som en angripare och pröva om organisationens kontroller går att kringgå — aldrig att bevisa något om sig själv, utan att ge uppdragsgivaren en realistisk bild av sin exponering.
Vanliga målformuleringar är att nå en specifik miljö, exempelvis ett administrativt gränssnitt eller en databas med kunduppgifter, att få en viss behörighetsnivå eller att visa påverkan på ett kontrollerat sätt. Arbetet planeras ofta utifrån ramverk som MITRE ATT&CK, både för att välja realistiska metoder och för att rapporten ska gå att koppla till konkreta förbättringar i försvaret.
Skillnaden mot ett traditionellt penetrationstest är viktig. Ett pentest letar sårbarheter inom en tidsram. Ett rött team arbetar målstyrt, närmare en motståndarsimulering, och mäter även upptäckt och respons — inte bara om ett intrång var möjligt.
Blått team: detektion, respons och uthållighet
Det blå teamet ansvarar för upptäckt, hantering och återhämtning. I mogna organisationer är det här SOC-funktionen, men rollen finns även i mindre team där samma person gör allt.
Typiska arbetsuppgifter:
- logg- och larmteknik i en SIEM, inklusive att skriva och trimma detektionsregler
- drift av verktyg för slutpunktsdetektion och respons
- proaktiv jakt efter avvikelser som inte löst ut något larm
- incidenthantering från triage till återställning
Det blå teamet kan inte försvara det det inte ser. Därför är synligheten grunden: telemetri från slutpunkter, identitetsloggar från inloggning och multifaktor, granskningsloggar från molnet samt nätverks- och DNS-data. Ett vanligt misstag är att köpa fler larm i stället för att minska bruset. Tusen varningar i veckan som ingen hinner läsa är sämre än tjugo som leder till handling.
Lila team: samarbetet som gör skillnad
Lila team är oftast inte en egen avdelning. Det är ett arbetssätt där offensiv och defensiv kunskap möts i täta återkopplingsloopar. Målet är inte att rött ska lyckas eller att blått ska stoppa, utan att detektionerna blir bättre, att responsstegen blir snabbare och tydligare, och att samma teknik blir svårare att upprepa nästa gång.
Poängen med lila arbete är att korta avståndet mellan fynd och åtgärd. I en klassisk modell skrivs en rapport i november, åtgärderna planeras i januari och kontrollen är glömd i mars. I en lila övning testas en teknik, detektionen byggs på plats och samma teknik körs igen tills larmet löser ut tillförlitligt.
En dag i vardera rollen
Rött team, 08:30. Genomgång av nattens loggar, uppdatering av den dokumenterade planen och kontroll att alla tester rör rätt adresser och rätt konton. Förmiddagen går åt till att kartlägga den externa ytan, prova inloggningsflöden och leta efter vägar in som inte kräver något avancerat. Efter lunch sker den del som kunden sällan ser: att dokumentera varje steg med skärmbild, tidsstämpel och kommandohistoria, så att fyndet går att återskapa och åtgärda. Dagen avslutas med en statusrad till den som är teknisk kontakt hos kunden.
Blått team, 08:30. Överlämning från natten, genomgång av öppna ärenden och snabb kontroll av att loggflödena levererar. Sedan följer arbetet som inte syns i någon rapport: trimma en regel som larmar för ofta, lägga till kontext om kontots risknivå, och skriva ner varför ett larm stängdes. När ett ärende kommer in gäller triage, avgränsning, isolering av enhet, återkallande av sessioner och en kort anteckning om vad som faktiskt hände.
Lila team, en eftermiddag. Rött visar en teknik, blått visar vad som syntes i loggarna. Sedan bygger båda tillsammans en detektion, kör tekniken igen och kontrollerar att larmet löser ut. Det som ändrades skrivs in i en gemensam lista: ny regel, ny instrumentpanel, nytt steg i spelboken.
Leverabler du ska kräva
En bra rapport från ett rött team är inte en lista över sårbarheter. Den ska innehålla:
- en berättelse om attackkedjan, från första kontakt till uppnått mål
- bevis i form av skärmbilder, loggutdrag och spår av åtkomst
- grundorsaker, alltså felkonfigurationer, saknade kontroller och svaga processer
- prioriterade åtgärder med ansvarig person och föreslagen tidsplan
Saknas svaret på ”hur skulle det här kunna hända igen” och ”vad ska vi fixa först” kommer rapporten att hamna i en pärm. Be också om en genomgång där de som äger systemen sitter med, inte bara säkerhetsavdelningen.
För blått är leverablerna dokumenterade detektionsregler, en spelbok per scenariotyp och mätning över tid. För lila är det listan över vad som ändrades och vilka tekniker som nu fångas.
Mätetal som faktiskt betyder något
Två mått återkommer i varje seriös rapport: MTTD, genomsnittlig tid till upptäckt, och MTTR, genomsnittlig tid till respons. De säger något bara om de mäts per incidenttyp och allvar. En median på fyra minuter för enkla larm kan dölja att ett avancerat angrepp låg oupptäckt i elva dagar.
Ett tredje mått är tiden mellan första fotfäste och lateral rörelse. Även om ni inte stoppar varje initial kompromiss kan ni korta fönstret med segmentering, hårdare identiteter, detektion av behörighetshöjning och snabb respons.
Till det kommer täckning: hur stor del av teknikerna ni bryr er om som har en fungerande detektion, mappad mot MITRE ATT&CK. Täckning utan kvalitet är kosmetika, så mät också andelen larm som leder till en åtgärd.
Så går en lila-team-övning till
En praktisk arbetsgång ser ut så här. Rött kör en teknik, till exempel en inloggningsattack mot ett testkonto. Blått kontrollerar om det syntes. Syntes det inte byggs detektionslogik fram på plats. Sedan upprepas tekniken tills larmet löser ut stabilt. Till slut dokumenterar båda vad som ändrades: larm, instrumentpanel och responssteg.
Därför ger en lila övning ofta effekt snabbare än en stor röd insats en gång om året: arbetet sker i små steg och varje varv lämnar något kvar i miljön.
Så köper du tjänsten på ett lagligt sätt
Rött teamarbete är inte hacking, och skillnaden är inte akademisk. Det kräver ett skriftligt uppdrag som beskriver system, adresser, tidsfönster, vilka metoder som är tillåtna och vilka som är uteslutna. Utan underskrift från någon som får lämna uppdraget är arbetet rättsligt problematiskt, oavsett hur god avsikten är.
Be om tre saker i avtalet: tydligt omfång, en kontaktperson med mandat dygnet runt och en plan för känsliga fynd. Kontrollera att leverantören har ansvarsförsäkring och rutiner för data de kan komma åt.
Vill ni ha en plan som går att genomföra? Kontakta oss för ett avgränsat upplägg med skriftligt omfång och tydliga rapporteringsvägar.
Vanliga frågor
Är lila team en egen avdelning? Oftast inte. Det är ett arbetssätt där rött och blått arbetar i täta loopar.
Vad skiljer rött team från ett penetrationstest? Ett pentest letar sårbarheter inom en tidsram. Ett rött team arbetar målstyrt och mäter även upptäckt och respons.
Hur ofta bör vi köra? En större övning per år, eller två till fyra, med kortare lila-sessioner emellan när miljön förändras.
Klarar små företag det här? Ja, men formen blir annan: rött köps in, blått hålls litet men disciplinerat, och varje insats följs av en strukturerad genomgång.