Vad är VDI i cybersäkerhet?
CyberLord-teamet Författarprofil
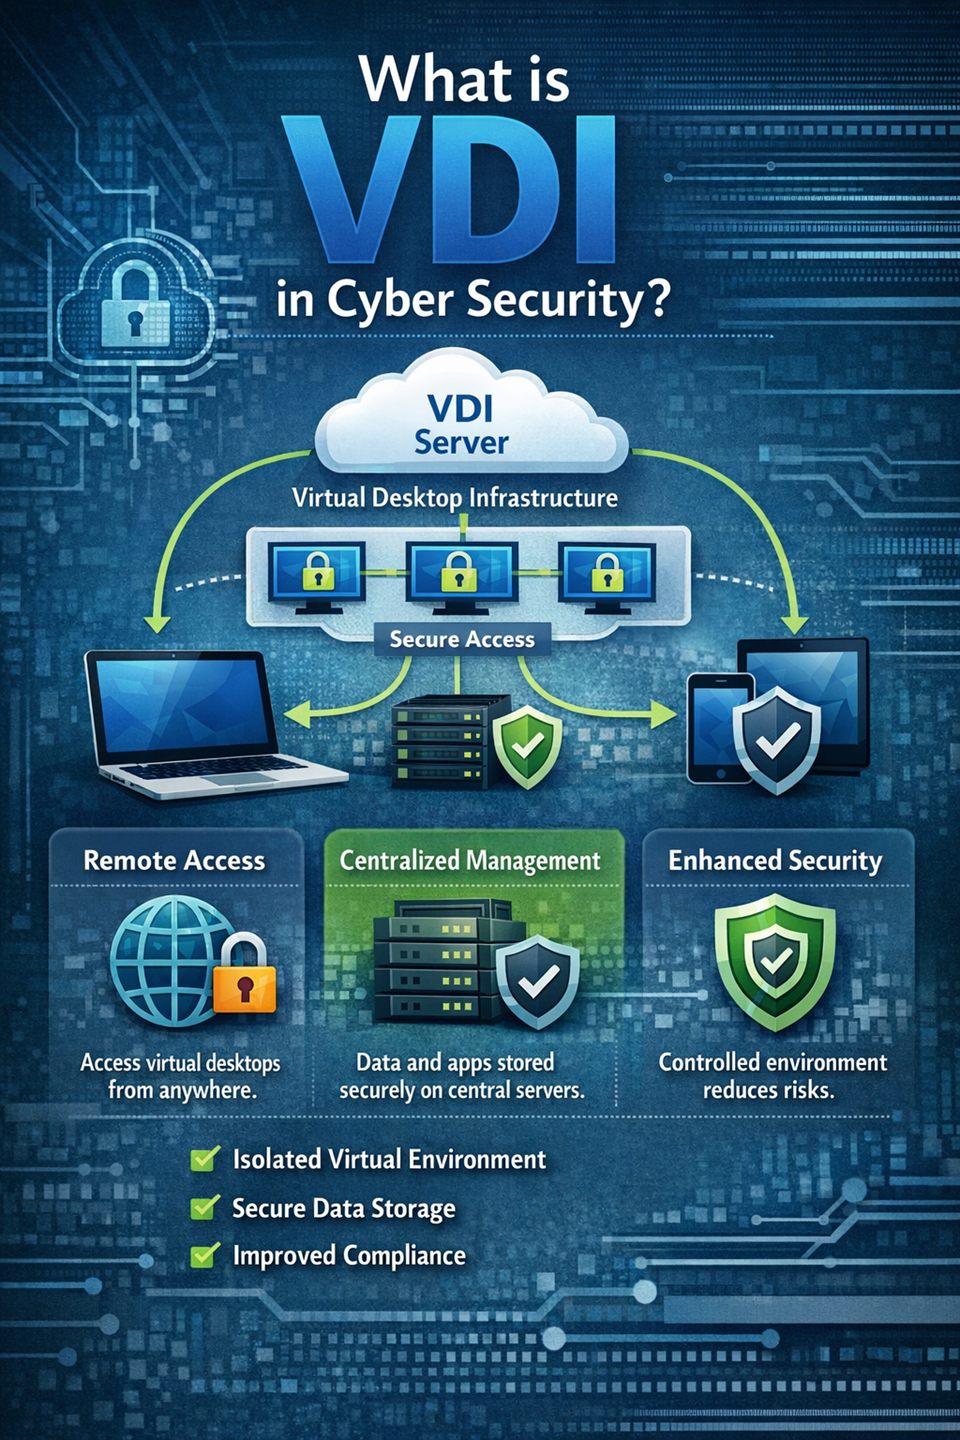
Ett virtuellt skrivbord ser ut som ett vanligt skrivbord. Muspekaren rör sig, programmen startar och filerna ligger där de ska. Skillnaden är att ingenting av det körs på datorn framför användaren — arbetsytan ligger i ett datacenter, och det som skickas över nätet är bilden av den.
Det är också därför frågan om VDI i cybersäkerhet återkommer: när arbetsytan flyttar in i en miljö ni kontrollerar ändras var uppgifterna finns, vem som kan nå dem och hur mycket en stulen laptop egentligen innehåller. Nedan går vi igenom vad modellen gör, var den sviker och vilka kontroller som avgör utfallet.
Vad VDI är, i praktiken
Virtual Desktop Infrastructure, eller virtuella skrivbord, innebär att användarens skrivbordsmiljö körs som en virtuell maskin i central infrastruktur. Användaren ansluter via en brokertjänst eller gateway, autentiserar sig och får sedan en session mot sin arbetsyta.
För användaren är skillnaden liten. För den som ansvarar för säkerheten är den stor: data, program och konfiguration ligger samlade där ni kan logga, begränsa och återställa dem, i stället för på ett trettiotal datorer med olika uppdateringsnivå.
Det som flyttas är tillitsgränsen
Det enklaste sättet att förstå VDI:s säkerhetseffekt är att det flyttar tillitsgränsen. Skrivbordet blir en åtkomstpunkt, inte en lagringsplats. Det som tidigare låg på en hårddisk hos en medarbetare ligger nu bakom en kontrollerad inloggning, och det som lämnar miljön är skärmbilder och tangenttryckningar — inte filer.
Konsekvensen märks vid tre tillfällen: när en dator blir stulen, när en medarbetare slutar och när någon klickar på fel länk. I alla tre fallen avgör arkitekturen hur mycket som faktiskt går förlorat.
Varför säkerhetsteam ofta blir pådrivare
VDI införs av driftsskäl — enklare uppgraderingar, färre lokala installationer, samma miljö för alla. Men det är ofta säkerhetsfunktionerna som gör att projektet får fortsatt finansiering.
Fyra effekter som brukar märkas
- Mindre data på fel ställen. Tappade datorer och privata enheter har inte längre något att hämta, eftersom filerna aldrig låg där.
- Snabbare patchning. En uppdaterad basavbild slår igenom hos alla vid nästa inloggning i stället för att vänta på att varje dator startas om.
- Renare avslut. När någon slutar stängs sessionen och åtkomsten upphör, utan att någon behöver leta efter en laptop. Vår checklista för avslut av anställda beskriver ordningen.
- Bättre spår. Broker, gateway och identitetssystem loggar varje session, vilket ger utredare en tidslinje som lokala datorer sällan kan matcha.
Det VDI inte löser
VDI är ingen genväg förbi grundläggande hygien. Ett svagt lösenord, en avsaknad av MFA eller ett platt nätverk blir inte säkrare för att skrivbordet är virtualiserat — det blir tvärtom mer koncentrerat. Alla användare sitter då i samma infrastruktur, och en felkonfigurerad behörighet kan nå fler än den skulle ha gjort i en miljö med utspridda datorer.
Säkerheten kommer från identiteten, segmenteringen, avbildshygienen och loggningen. Virtualiseringen är bara plattformen som gör dem möjliga att genomföra konsekvent.
Fem risker som återkommer
De incidenter vi ser i VDI-miljöer beror sällan på hypervisorn. De beror på genvägar i designen.
Identitet och session är den vanligaste vägen in
Stulna uppgifter, återanvända tokens och MFA som går att lura är den vanligaste ingången. Saknas separation mellan privilegierad och vanlig åtkomst går det snabbt att röra sig vidare från en kapad session till hanteringsplanet.
Guldavbilder sprider både ordning och fel
En basavbild med onödiga tjänster, gamla paket eller kvarvarande lokala administratörskonton fördelar felet till varje ny arbetsyta. Det som är en liten brist i avbilden blir en brist hos hela organisationen inom ett dygn.
Platt nätverk mellan pooler
Utan segmentering kan en angripare ta sig från en användarsession till hanteringsinfrastruktur, katalogtjänst eller interna system. Öst-väst-trafik mellan skrivbordspooler bör vara ett undantag som motiveras, inte en standard.
Telemetri som saknas där den behövs
Loggningen täcker ofta arbetsytan men missar broker, gateway och identitet. Det ger blinda fläckar precis där en angripare rör sig, och förlänger tiden från intrång till upptäckt.
Urklipp och filöverföring utan styrning
Kan användaren klistra in i urklipp, mappa lokala diskar eller skicka filer till sin egen dator, läcker känsliga uppgifter ut trots att arbetsytan är centraliserad. Styrningen måste följa dataklassningen, inte vanan.
Härdning: identitet och åtkomst
Börja med inloggningen, eftersom nästan allt annat bygger på den.
- Kräv phishingresistent MFA, exempelvis säkerhetsnyckel eller TOTP, för all fjärråtkomst och administration.
- Använd villkorad åtkomst som väger in enhetens skick, geografi och risksignaler — inte bara lösenordet.
- Separera administratörskonton från de konton som används i det dagliga arbetet, och nå hanteringsplanet via en egen väg.
- Tillämpa minsta behörighet och granska behörigheter kvartalsvis, med särskild blick på tjänstekonton.
- Förvara hemligheter och certifikat i ett valv i stället för i skript och konfigurationsfiler.
Härdning: avbilder, nät och datautflöde
Avbilden är er standard, och standarden ska vara härdad. Bygg den mot en erkänd benchmark, ta bort det som inte behövs, skanna den före publicering och håll versionshistorik så att en dålig release går att rulla tillbaka. Patcha enligt en fast patchcykel och mät hur många arbetsytor som faktiskt fått ändringen.
Segmentera sedan: skilj hanteringsplanet från användarnas segment, begränsa trafik mellan pooler, sätt egressfilter så att en komprometterad session inte når sin styrserver och lägg känsliga applikationer bakom egna policyer. Verifiera slutligen isoleringen med penetrationstest i stället för att lita på designdokumentet.
Loggning och incidenthantering
Samla loggar från broker, gateway, identitet och arbetsytor på ett ställe, annars går de inte att korrelera när det behövs. Larma på beteenden: inloggning från två länder inom en timme, massiva misslyckade försök, nya administratörsroller och sessioner som varar längre än arbetspasset.
Skriv också en runbook för det som är specifikt för modellen: hur en session avslutas, hur en pool isoleras och hur en arbetsyta återställs utan att användarens profil drar med sig angriparens ändringar. Öva den innan ni behöver den.
VDI, DaaS eller vanliga datorer
Valet handlar mindre om teknik än om hur mycket kontroll ni kan bära.
| Modell | Styrka | Svaghet |
|---|---|---|
| VDI i egen drift | Hög kontroll, finmaskiga policys, full insyn i loggar | Kräver mogen drift och tydligt ägarskap |
| DaaS hos leverantör | Snabb start, mindre egen drift | Delat ansvar — identitet och datahantering är fortfarande er |
| Hanterade fysiska datorer | Känd miljö, fungerar offline | Svårare att hålla jämn konfiguration på distans |
Många landar i en blandning: VDI eller DaaS för grupper med hög risk och känsliga arbetsflöden, hanterade fysiska datorer för resten, och en gemensam identitets- och loggstandard över allt. Det ger kontroll där den behövs utan att hela organisationen byter arbetssätt samma månad.
Införande i tre faser
- Dag 1–30: grunden. Dela in användarna efter risk och åtkomstbehov, sätt krav på MFA och sessionstider, bygg en härdad basavbild med godkännandeflöde och bestäm vilka loggkällor som är obligatoriska.
- Dag 31–60: pilot. Kör en intern grupp och en grupp konsulter, mät inloggningsstabilitet och supportärenden, och låt någon försöka ta sig mellan pooler innan fler släpps in.
- Dag 61–90: skala. Fyll på med fler enheter, automatisera avbildsunderhåll och följ upp MFA-täckning, patchefterlevnad och avvikande sessioner som vanliga nyckeltal.
Vanliga frågor
Är VDI säkrare än vanliga datorer? Det kan vara det, men bara när identitet, segmentering, avbilder och loggning sköts. Utan de fyra blir modellen en ny yta med samma svagheter som förut, fast koncentrerade.
Vad kostar det att införa virtuella skrivbord? Kostnaden består av licenser, infrastruktur eller abonnemang, och framför allt av drift och kompetens. Räkna med att de första månaderna går åt till avbilder och policyer snarare än till själva utrullningen.
Kan vi använda VDI för konsulter och extern personal? Ja, och det är ett av de tydligaste användningsfallen: åtkomst från en enhet ni inte kontrollerar, med data kvar i er miljö och sessionen stängd när uppdraget är slut.
Behöver vi VDI om alla redan har hanterade datorer? Inte nödvändigtvis. Har ni god kontroll på enheterna via MDM och en tydlig identitetsstrategi är vinsten mindre. Modellen är starkast där ni inte kan lita på enheten eller där data inte får lämna miljön — läs gärna vår genomgång av MDM i cybersäkerhet innan ni väljer.
Osäker på om virtuella skrivbord passar er? Prata med vårt team om en genomgång av nuvarande slutpunktsmodell och vilka kontroller som ger mest.