Kimlik avı nasıl değişti? 2015-2026 görsel rehber
CyberLord Güvenlik Ekibi Yazar profili
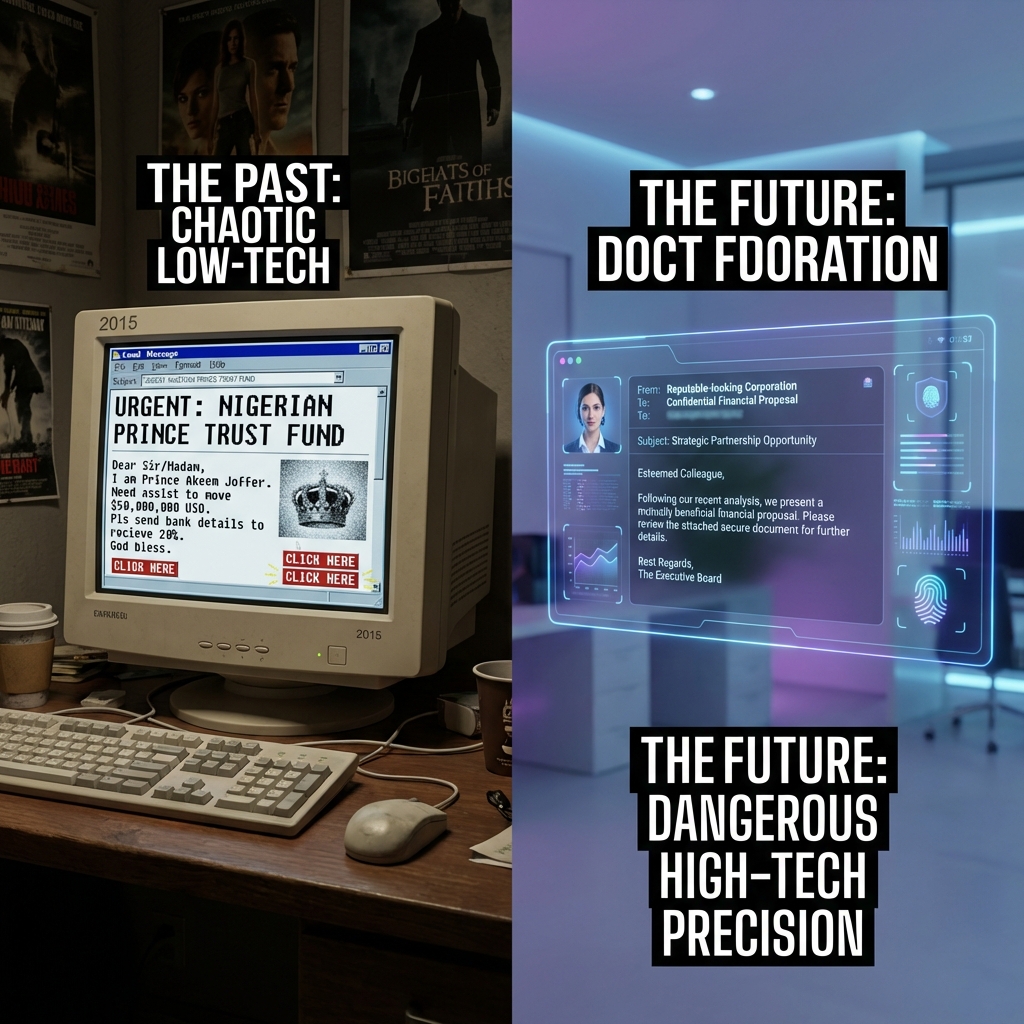
Kimlik avı, on yıl önce çalışanlara “yazım hatası var mı, bak” diye öğretilen bir e-posta türüydü. Bugün aynı tavsiye, bir birliği tüfekle modern savaşa göndermeye benziyor: eğitim doğru değil, tehdit çoktan değişti. 2015'te milyonlarca adrese aynı anda giden ve on tıklama bekleyen kampanyalar vardı; 2026'da ise tek bir kişiye, onun işini, yazışma tonunu ve takvimini bilerek yazılmış iki paragraflık bir mesaj var.
Bu rehber aradaki on bir yılı üç döneme ayırıyor. Her dönemde saldırının neye benzediğini, neden işe yaradığını ve bugün hangi somut kontrolün onu durdurduğunu anlatıyoruz. Amaç korkutmak değil; farkındalık eğitimini teknik kontrollerle ve ödeme süreçleriyle aynı hizaya getirmek.
Birinci dönem: “prens” e-postaları ve yazım hataları (2015-2018)
O dönemin saldırısını üç ayrıntıdan tanırsınız. Konu satırı büyük harflerle bağırır: “ACİL! 1.000.000 DOLAR KAZANDINIZ!!” ya da “BANKANIZDAN ÖNEMLİ BİLDİRİM”. Gönderen adresi ile iddia edilen kurum arasında hiçbir bağ yoktur; bankadan geldiği söylenen mesaj [email protected] adresinden çıkar. Görseller ise arama motorundan indirilmiş, orantısı bozulmuş, düşük çözünürlüklü logolardır. Metnin içinde “Sayın Değerli Müşterimiz, hesabınızda problem tespit ettik” gibi cümleler bulunur.
Neden işe yarıyordu? Dijital okuryazarlık düşüktü ve “ödül kazandınız” heyecanı ya da “hesabınız kapanacak” korkusu, küçük bir azınlıkta eleştirel düşünmeyi devre dışı bırakmaya yetiyordu. Bugün temel anahtar kelime filtreleri ve gönderen itibarı denetimi bu postaların neredeyse tamamını gelen kutusuna ulaşmadan eler. Yine de dönem tamamen kapanmadı: aynı şablonlar düşük korumalı kişisel hesaplarda ve eski e-posta altyapılarında hâlâ dolaşıyor.
Somut kontrol: Gönderen alan adı doğrulaması (SPF, DKIM, DMARC), gelen kutusu düzeyinde bağlantı yeniden yazma ve yeni çalışanlara “para, ödül, hesap kapanması” üçlüsünü tanıtan kısa bir farkındalık modülü. Bu dönem için hâlâ geçerli tek cümle şudur: acele ettiren ve para isteyen her mesajı yavaşlatın.
İkinci dönem: kimlik bilgisi avcıları (2019-2022)
Spam filtreleri güçlendikçe saldırganlar hedefi değiştirdi. Doğrudan para istemek yerine kimlik bilgisi toplamaya yöneldiler; çünkü bir kurumsal Microsoft 365 ya da Google Workspace hesabı, tek seferlik bir dolandırıcılıktan çok daha değerliydi. Ele geçirilen oturum; e-posta geçmişini, dosyaları, faturaları ve tedarikçi ilişkilerini saldırgana açıyordu.
Yöntem yalnızca “sahte sayfa” değildi. Saldırganlar gerçek giriş ekranının HTML ve CSS kodunu kopyaladı, görünüşte masum ama yazılışı bozuk alan adları satın aldı: microsoft.com yerine rnicrosoft.com gibi, küçük “r” ile “n” harflerinin “m” gibi görünmesinden yararlanan adresler. Ters proxy kullanan kimlik avı kitleri, kullanıcıyı gerçek siteye yönlendirip oturum çerezini araya sokarak iki faktörlü doğrulamayı bile atlatabildi. Bu yüzden “şifremi yazdım ama site gerçekten açıldı” hissi güvenilir bir kanıt değildir.
O dönemin tek sağlam göstergesi bağlantı adresiydi. “İmleci bağlantının üzerine getir ve hedefi oku” tavsiyesi yaklaşık üç yıl boyunca işe yaradı. Sonra otomasyon geldi; ekran görüntüsü üzerinden yapılan inceleme, kullanıcıyı korumak için yeterli olmaktan çıktı.
Somut kontrol: FIDO2/WebAuthn gibi kimlik avına dirençli çok faktörlü doğrulama, koşullu erişim politikaları, yeni cihaz ve olağandışı konum için oturum denetimi. Parola yöneticisinin alan adını tanımadığı her giriş sayfası şüphelidir kuralı ise çalışanlara öğretilebilecek en pratik ikinci savunmadır.
Üçüncü dönem: yapay zekâ çağı ve iş e-postası sahtekârlığı (2023-2026)
Bugün “bağlantı” dönemi kapanıyor, “konuşma” dönemi başlıyor. Üretken dil modelleri hedefin LinkedIn profilini, son paylaşımlarını, şirket basın bültenlerini ve sızmış e-posta arşivlerini tarayarak mesajı kişiye özel hâle getiriyor. Ortaya çıkan şey kötü amaçlı ek dosya içermeyen, bağlantı taşımayan ve bir güvenlik duvarına göre iki iş arkadaşının normal yazışmasından farksız görünen bir metindir.
Tipik bir örnek şöyle işler: finans direktörüne, gerçekten var olan bir projenin adı ve gerçek bir tedarikçi geçmişiyle, üst yöneticinin ağzından yazılmış kısa bir ödeme talebi gelir. Mesajda ne virüs ne bağlantı vardır; “öğle toplantısındayım, ödemeyi 14.00'e kadar geçirir misin” cümlesinden ibarettir. İmza tabanlı araçlar kötü kodu arar; burada kötü kod yoktur. Bu, teknik bir sömürü değil, tamamen sosyal mühendisliktir.
Somut kontrol: Ödeme ve veri talepleri için yazılı iş akışı, ikinci onay, tedarikçinin banka bilgisi değiştiğinde ayrı kanaldan doğrulama ve mesajın bağlamına bakan davranış analizi. Yeni çalışan, yeni tedarikçi ve yeni banka hesabı üçlüsü, sahtekârlığın en sık görüldüğü yerdir.
Kanal kayması: SMS, RCS ve sesli aramalar
E-posta filtreleri sıkılaştıkça saldırının kutusu değişti. Türkiye'de de yaygın olan kısa mesaj taktiği; kargo, e-Devlet, banka ya da operatör bildirimi kisvesiyle gelir, kısa bir bağlantı ve “son 24 saat” baskısı içerir. RCS ile birlikte mesajlaşma uygulamaları, doğrulanmış görünen gönderici adları ve marka logoları gösterebildiği için SMS'e kıyasla çok daha ikna edici hâle geldi.
Sesli kanal ise ayrı bir dönem açtı. Saldırgan, bir yöneticinin veya tedarikçinin otuz saniyelik konuşmasından ses klonu üretip telefonla arayabiliyor. Bu nedenle 2026'da “sesini tanıdım” ifadesi kimlik doğrulaması sayılmaz.
Somut kontrol: Kısa mesajla gelen bağlantıya mesajdan değil, kurumun resmî uygulamasından girerek ulaşmak; sesli taleplerde bilinen numaradan geri arama yapmak ve aile ya da ekip içinde önceden belirlenmiş bir “güvenli kelime” kullanmak.
QR kodları: quishing ve kişisel cihaz kör noktası
QR kodları, filtrelerin okuyamadığı bir görüntü olduğu için tercih ediliyor. “Yeni iki adımlı doğrulama kurulumu” başlıklı bir PDF'in içine yerleştirilen kod, çalışanın kişisel telefonuyla taranıyor; kurumsal güvenlik yazılımı olmayan bu cihazda kurumsal parola yazılıyor. Kimlik bilgisi, şirket güvenlik duvarını hiç geçmeden dışarı çıkıyor.
Somut kontrol: E-posta ve sohbet içindeki QR kodlarını bağlantı gibi değerlendirmek, kurumsal kimlik doğrulamasını yalnızca yönetilen cihazda ve yönetilen tarayıcıda yapmak, mobil cihazları da kapsayan yazılı bir politika oluşturmak.
Dönem dönem savunma haritası
| Dönem | Baskın kanal | Asıl zayıflık | Bugünkü kontrol |
|---|---|---|---|
| 2015-2018 | Toplu e-posta | Düşük dijital okuryazarlık | SPF, DKIM, DMARC; bağlantı yeniden yazma |
| 2019-2022 | Taklit giriş sayfası | Tek faktörlü oturum | Kimlik avına dirençli MFA, koşullu erişim |
| 2023-2026 | Metin, QR, ses | Eksik iş süreci | Bant dışı doğrulama, davranış analizi |
Bant dışı doğrulama: en etkili tek kural
Para ya da hassas veri içeren her talep farklı bir iletişim kanalından doğrulanmalıdır. E-postayla gelen talep telefonda, telefonla gelen talep görüntülü görüşmede, sohbetten gelen talep bilinen bir numaradan geri aramayla teyit edilir. Kuralın değeri, saldırganın hangi teknikle geldiğinden bağımsız olmasıdır; yapay zekâ ne kadar iyi yazarsa yazsın, ikinci kanalı ele geçirmedikçe ödeme onaylanmaz.
Kuralın işlemesi için süreç yazılı olmalı ve istisnası bulunmamalıdır. “Bu sefer acil olduğu için atladık” diyen bir ekip, aslında kuralı olmayan bir ekiptir. Ödeme akışınızı ve olay müdahale planınızı birlikte gözden geçirmek isterseniz bizimle iletişime geçebilirsiniz; çalışma kapsamı her zaman yazılı olarak belirlenir.
DMARC, SPF ve DKIM: pazarlık konusu değil
Alan adınızın kimliğine bürünerek e-posta gönderilmesini engellemenin en temel yolu, gönderen doğrulamasını eksiksiz kurmak ve DMARC politikasını zamanla reject düzeyine taşımaktır. Bu üç kayıt birlikte çalışır: SPF hangi sunucuların sizin adınıza gönderim yapabileceğini, DKIM mesajın yolda değiştirilmediğini, DMARC ise doğrulamadan geçmeyen postaya ne olacağını söyler. Raporlama adreslerini açık tutmak, alan adınızı taklit eden kampanyaları erken görmenizi sağlar.
Davranış analizi ve tarayıcı izolasyonu
İnsan gözüyle yapılan inceleme, kişiselleştirilmiş metinlere yetmiyor. Davranış analizi yapan e-posta güvenliği katmanları; gönderen ile alıcı arasındaki ilişkiye, yazışma saatlerine, ilk kez görülen bir alan adına ve talebin türüne bakar. “Bu kişi normalde ödeme talebi göndermiyor” sinyali, metin kusursuz olsa bile mesajı işaretlemeye yeter.
Tarayıcı izolasyonu ise “kullanıcı yine de tıklayacak” varsayımıyla çalışır: bağlantı, kullanıcının bilgisayarında değil buluttaki geçici bir kapta açılır ve kullanıcı yalnızca görüntü akışını görür. Zararlı içerik indirilse bile kurumsal cihaza dokunmaz.
Ekibiniz için ölçülebilir tatbikat
Farkındalık eğitiminin değeri slayt sayısıyla değil, ölçülebilir davranışla anlaşılır. Tatbikat tasarlarken üç sayıya bakın:
- Raporlama süresi: çalışan şüpheli mesajı kaç dakikada bildiriyor?
- Tıklama oranı: kampanyadaki kaç kişi bağlantıya tıklıyor?
- Tekrar tıklama oranı: aynı kişi bir sonraki kampanyada yine tıklıyor mu? Yalnızca tıklama oranını ölçmek yanıltıcıdır; iyi bir ekip tıklasa bile hızla bildirir ve zararı sınırlar.
Tatbikatın kendisi de yetkili olmalıdır: yazılı kapsam, çalışanlara yönelik bilgilendirme politikası ve gereksiz kişisel veri toplamama kuralı. Rıza dışı kişisel veri toplayan bir “test”, güvenlik çalışması değil veri koruma ihlali olur.
Sonuç
On bir yılda değişen şey saldırının görüntüsü; değişmeyen şey ise insanın karar anı. 2015'in yazım hatası avcılığı yerine bugün üç şeye yatırım yapmak gerekiyor: kimlik avına dirençli kimlik doğrulama, para ve veri talepleri için istisnasız bant dışı doğrulama ve düzenli ölçülen tatbikatlar. Bu üçü kurulduğunda, yapay zekâ metni ne kadar kusursuz yazarsa yazsın saldırganın kullanabileceği bir süreç boşluğu kalmıyor.