Fidye notu veritabanı: WannaCry’den 2026 nesline
CyberLord Güvenlik Ekibi Yazar profili
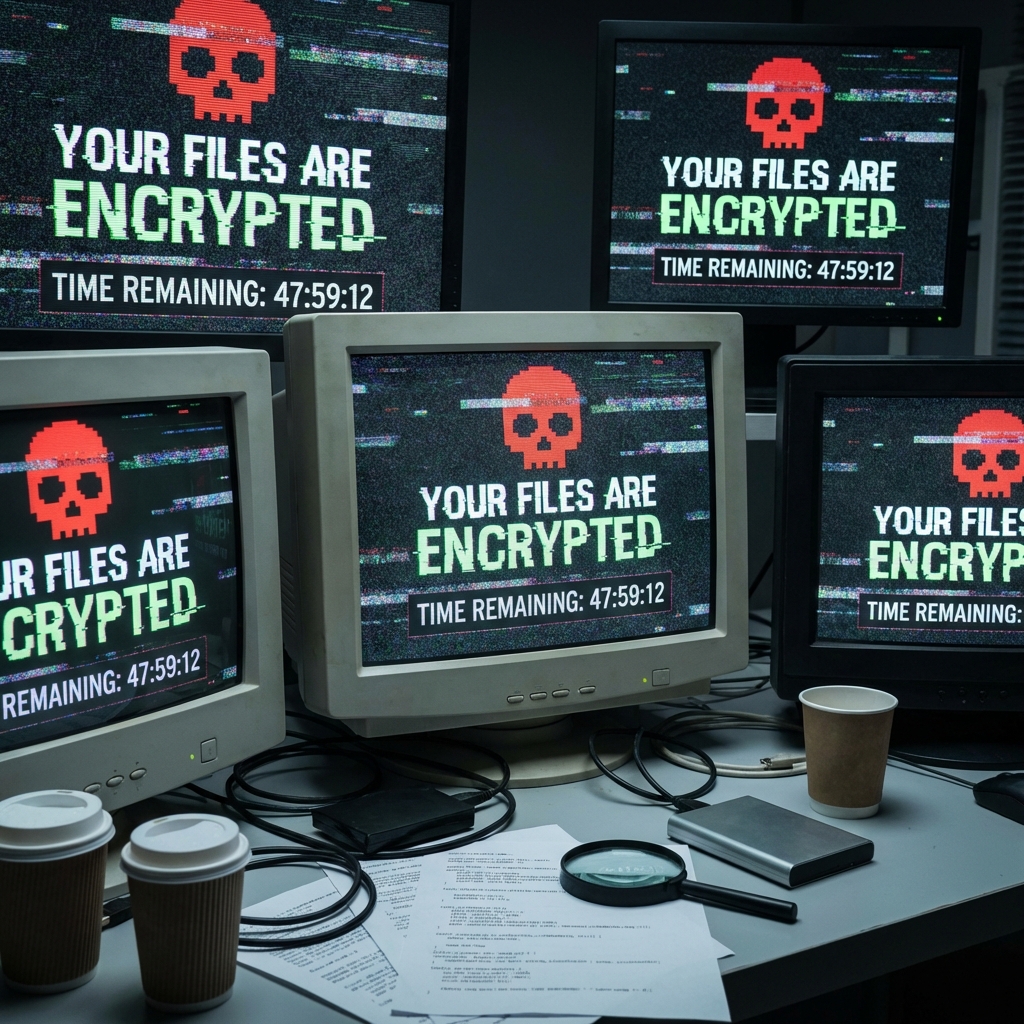
Bir olay müdahale uzmanı için sunucu ekranında beliren fidye notundan daha soğuk bir görüntü yoktur. O ekran, savunmaların aşıldığını ve krizin başladığını gösteren kesin işarettir. Ama notun kendisi bir belge değil, bir arayüzdür: saldırganın sizinle kurmak istediği ilk temas.
Fidye notları son altı yılda basit metin dosyalarından, pazarlık portalları, sızıntı siteleri ve müşteri hizmeti tonunda yazışmalar içeren çok kanallı gasp kampanyalarına dönüştü. Bu yazıda WannaCry'den 2026 nesline kadar öne çıkan notları, her birinin hangi psikolojik kaldıraca bastığını ve bir olay müdahale ekibinin o metinden neler öğrenebileceğini inceliyoruz.
Fidye notu neyi anlatır, neyi saklar
İyi tasarlanmış bir not dört soruya cevap verir gibi görünür: ne oldu, ne kaybettim, ne kadar sürem var, kime ulaşacağım. Aslında cevapların hiçbiri teknik olarak doğrulanabilir değildir. Süre baskısı yapaydır, “sadece biz çözebiliriz” iddiası çoğu zaman yanlıştır ve iletişim kanalı olarak verilen Tor adresi, saldırganın kendi altyapısıdır.
Bu yüzden notu bir tehdit metni olarak değil, bir saldırgan profili olarak okumak gerekir. Kullanılan dil, verilen süre, söz edilen dosya türleri ve ödeme yöntemi; saldırganın olgunluk düzeyini, hangi ülke ve sektörlerde deneyimli olduğunu ve muhtemelen hangi araç zincirini kullandığını gösteren izler taşır.
WannaCry: ölçeğin öncüsü (2017 ve sonrası)
WannaCry 2017'de çıktı ama görsel dili bugün hâlâ taklit ediliyor. Parlak kırmızı arka plan, geri sayım sayacı ve “Dosyalarınız şifrelendi!” başlığı, fidye yazılımının evrensel kısayolu hâline geldi. Not, “Bilgisayarıma ne oldu?” sorusuyla başlar; belgelerin, fotoğrafların, videoların ve veritabanlarının erişilemez olduğunu söyler, ardından iki tarih verir: ödemenin artacağı gün ve dosyaların kaybedileceği gün.
Etkisi aciliyet ve kıtlık üzerinden kurulur. Kırmızı, insan psikolojisinde tehdit tepkisini tetikler; sayaç ise hukuk danışmanına veya teknik ekibe sormadan karar vermeye zorlar. Notun bir başka özelliği, hiçbir kurumsal kimlik taşımamasıdır: muhatap belirsizdir, bu da mağdurun pazarlık edecek bir taraf bulmasını zorlaştırır.
LockBit: kurumsal dil ve itibar çerçevesi
LockBit, fidye yazılımını hizmet olarak satan modeli endüstrileştirdi ve notlarında şaşırtıcı derecede kurumsal bir ton kullandı. “Tüm önemli dosyalarınız çalındı ve şifrelendi” diye başlayan metin, ödeme yapılmazsa verilerin Tor blogunda yayımlanacağını söyler. Ardından gelen cümle karakteristiktir: “Biz iş insanlarıyız, itibarımızı önemseriz.”
Bu, itibar çerçevelemesidir: gaspı bir işlem gibi sunar, hatta ödeme sonrası “sızma testi hizmeti” vaat eder. Amaç, mağdurun ödeme yapmama kararını kolaylaştıran ahlaki direnci zayıflatmak ve kolluk kuvvetine başvurma ihtimalini azaltmaktır. LockBit'in altyapısı 2024'teki uluslararası operasyonla ciddi biçimde sarsıldı, ancak türevleri ve taklitleri dolaşımda kalmaya devam ediyor.
REvil: çifte gasbın yaygınlaşması
REvil, şifrelemeden önce veriyi çalan ve ödeme yapılmazsa bunu yayımlamakla tehdit eden “çifte gasp” modelini geniş kitlelere tanıttı. Bu yaklaşım, sağlam yedekleri olan kurumlar için bile denklemi değiştirdi: yedekten geri dönmek şifrelemeyi çözer, ancak sızdırılmış müşteri verisini geri getirmez.
Notun metni bu noktaya doğrudan saldırır: yedekten geri yükleme denemesi hâlinde verinin yayımlanacağını, polise başvurulması hâlinde şifre çözme anahtarının silineceğini söyler. İki tehdit birlikte, mağduru “sessizce öde ya da her şeyi kaybet” ikilemine sokar. Kaseya saldırısı bu modelin binlerce küçük işletmeyi tek hamlede etkileyebildiğini gösterdi.
Conti: profesyonel bir örgüt gibi çalışmak
Conti'nin notları, arkasındaki yapının örgüt şemasını yansıtır: insan kaynakları süreçleri, yönetim kademeleri ve ayrı bir pazarlık ekibi. Metin sakindir: dosyaların şifrelendiği söylenir, üç gün içinde fidyenin iki katına çıkacağı, yedi gün sonra anahtarın silineceği belirtilir ve mağdur bir pazarlık portalına yönlendirilir.
Buradaki teknik, zamana yayılan tırmandırma ile duygusal mesafenin birleşimidir. Panikleyen mağdurla pazarlık etmek zordur; bu yüzden ton bilinçli olarak sıradan tutulur. 2022'de sızan iç yazışmalar, ekibin müzakere için ayrı eğitim aldığını ve mağdurun ödeme kapasitesini önceden araştırdığını ortaya koydu.
BlackCat / ALPHV: veri hırsızlığını merkeze almak
BlackCat, fidye yazılımını Rust dilinde yazması ve kamuya açık, aranabilir sızıntı siteleri işletmesiyle ayrıştı. Notları ise neredeyse teknik ayrıntı içermez: ağa girildiği, finansal kayıtların, çalışan dosyalarının ve müşteri bilgilerinin dışarı çıkarıldığı söylenir ve “verinizin silinmesi için bizimle iletişime geçin” denir.
Minimalizm burada bir mesajdır. Şifreleme hakkında hiçbir ayrıntı verilmemesi, asıl tehdidin veri olduğunu anlatır. Yedekleme disiplini yaygınlaştıkça saldırganlar, KVKK ve GDPR bildirim yükümlülüklerinin, idari para cezalarının ve itibar kaybının fidyeden daha pahalıya geleceğini fark etti. “Sessizlik eşittir sızıntı” cümlesi de budur: hızlı ve net bir ültimatom.
Bu yaklaşımın bir başka örneği, saldırganların mağdurları düzenleyici kurumlara şikâyet etmesidir. 2023'te BlackCat'in kendi mağdurunu, ihlali süresinde bildirmediği gerekçesiyle ABD menkul kıymet düzenleyicisine şikâyet etmesi, gasbın yeni bir katman kazandığını gösterdi.
Black Basta: orta ölçekli şirketler neden hedef
Black Basta gibi gruplar 500 çalışana kadar olan orta ölçekli şirketlere odaklanır. Mantık pragmatiktir: bu kurumlarda olay müdahale anlaşması, adli bilişim kapasitesi ve 7/24 izleme genellikle yoktur; karar vericiler de kriz anında danışacak uzman bulmakta zorlanır.
Notlarında on iki saatlik süre verilmesi tipiktir. Bu süre, hukuk müşavirliğiyle, siber sigorta şirketiyle ve olay müdahale ekibiyle konuşmaya yetmez; amaç tam olarak budur. “Dosyaları kendi başınıza kurtarmayı denemeyin, kalıcı hasar verebilirsiniz” uyarısı ise mağduru saldırgana bağımlı hâle getiren ikinci bir kaldıraçtır.
2026 nesli: yapay zekâ destekli fidyeler
Yeni nesil operasyonlar üretken yapay zekâyı üç yerde kullanıyor. Birincisi, mağdurun sektörüne, büyüklüğüne ve kamuya açık mali verilerine göre not metni yazdırmak. İkincisi, fidye miktarını mağdurun cirosu, siber sigorta limiti ve bilinen ödeme eğilimine göre ayarlamak. Üçüncüsü, kesintisiz baskı kurabilen ve insan operatöre ihtiyaç duymayan müzakere robotları.
2025-2026 olaylarında notların belirli mali rakamlara atıf yaptığı görülüyor: “2024 mali yılı 47 milyon dolarlık cironuza göre şu tutarı talep ediyoruz.” Bu tür ifadeler, hedef profillemesinin otomatikleştiğini ve kamuya açık finansal tabloların doğrudan gasp aracına dönüştüğünü gösteriyor.
Notun ortak psikolojik araç seti
| Teknik | Nasıl uygulanır | Karşı hamle |
|---|---|---|
| Aciliyet | Geri sayım, artan tutar | Yapay süre baskısı altında karar vermeyin |
| Otorite | Kurumsal dil, pazarlık portalı | Profesyonel olay müdahale ekibiyle çalışın |
| Kaçış yolu kapatma | “Yedekler işe yaramaz”, “polis anahtarı siler” | Bunlar çoğunlukla blöftür; bildirimi yine yapın |
| Toplumsal kanıt | “Binlerce şirket ödedi” | Ödeme başka saldırıları finanse eder |
| Kayıp çerçevelemesi | Neyin kaybedileceğine odaklanma | Önce kurtarma seçeneklerini ölçün |
Olay müdahale ekibi bu nottan ne öğrenir
Not, teknik bir delil kadar değerlidir. Dosya adı ve uzantısı, hangi ailenin hangi sürümünün kullanıldığını gösterir. Notun bırakıldığı dizinler, yayılma yöntemi hakkında fikir verir. İletişim adresi veya .onion bağlantısı, bilinen kampanyalarla eşleştirme yapmayı sağlar; bu eşleştirme, kamuya açık şifre çözücü aramalarında ilk adımdır.
Dil ve yazım hataları da iz taşır: aynı grubun farklı mağdurlara bıraktığı notlar, aynı çeviri kalıplarını tekrarlar. Bu kalıplar, saldırganın altyapısını izleyen ekipler için kampanya takibi demektir.
Yasal ve doğru yanıt adımları
İlk dakikalar belirleyicidir ve bu adımlar yalnızca sistem sahibinin yazılı yetkisiyle, olay müdahale sürecinin parçası olarak atılmalıdır:
- Cihazı kapatmayın, ağdan ayırın. Kapatma, bellekteki geçici verileri kaybettirir; ağ kablosunu çekmek ya da kablosuz bağlantıyı kesmek yayılmayı durdururken delili korur.
- Delilleri koruyun. Fidye notunun kendisi, şifrelenmiş dosya örnekleri, ekran görüntüleri, ağ ve kimlik doğrulama kayıtları saklanmalıdır.
- Yayılımı haritalayın. Etkilenen sistemleri, paylaşımları ve yedekleme altyapısını listeleyin; yedeklerin de etkilenip etkilenmediğini doğrulayın.
- Yetkili makamlara bildirin. Türkiye'de USOM'a ve kolluk kuvvetlerine yapılan bildirim, hem yasal yükümlülük hem de kampanya istihbaratı açısından değerlidir. Kişisel veri söz konusuysa KVKK bildirim süresi ayrıca değerlendirilmelidir.
- Yedeklerden geri dönün. Temiz olduğu doğrulanmış yedeklerle, izole bir ortamda kademeli geri yükleme yapın; geri dönüş öncesi kalıcılık mekanizmalarının temizlendiğinden emin olun.
- İletişimi tek elden yürütün. Basın, müşteri ve çalışan iletişimi için tek sözcü belirleyin; notta verilen kanaldan bağımsız hareket edin.
Bu süreçte profesyonel destek almak, kararları duygusal baskı altında değil kanıt üzerinden vermenizi sağlar. Kapsamı yazılı olarak belirlenmiş bir olay müdahale çalışması için bizimle iletişime geçebilirsiniz.
Ödeme tartışması: neden son çare
Kolluk kuvvetleri ve siber güvenlik kurumları ödeme yapılmamasını önerir. Bunun pratik gerekçeleri vardır: ödeme, şifre çözücünün çalışacağını garanti etmez; çifte gasp durumunda sızdırılan veri zaten dışarıdadır; ve ödeme yapan kurum, saldırganın listesinde “ödeyen” olarak işaretlenip yeniden hedef alınabilir. Ayrıca bazı yaptırım rejimleri, belirli aktörlere ödeme yapılmasını hukuken sorunlu hâle getirebilir.
Karar verilmeden önce yapılması gerekenler nettir: fidye ailesinin kimliğini doğrulamak, kamuya açık ücretsiz şifre çözücüleri kontrol etmek, yedeklerin bütünlüğünü test etmek ve sızan verinin kapsamını ölçmek. Bu dört adım tamamlanmadan ödeme masaya gelmemelidir.
Sonuç
Fidye notu, saldırganın sizin yerinize düşünmeye çalıştığı bir metindir. İçindeki her cümle, sizi hızlı ve tek seçenekli bir karara itmek için kurulmuştur. Bu yüzden doğru tepki metni okumak değil, süreci devreye almak: izole et, delili koru, bildir, yedekten dön ve kararları kanıtla ver. Notların evrimi boyunca değişmeyen tek şey bu sıralamadır.