Red team, blue team ve purple team: roller ve metrikler
CyberLord Güvenlik Ekibi Yazar profili
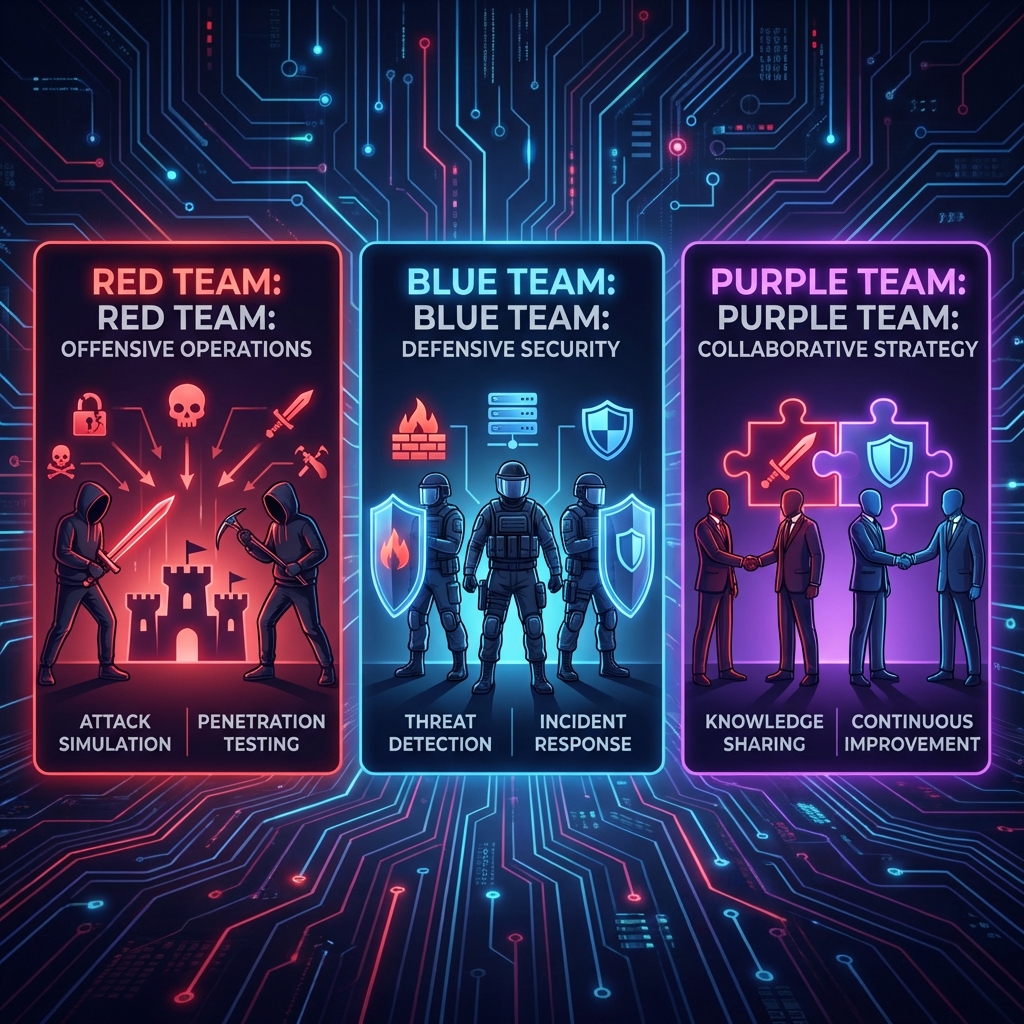
Bir şirketin güvenlik toplantısında en sık duyulan üç terim bunlar: red team, blue team, purple team. Kulağa jargon gibi geliyor ama mantığı basit. Bir grup yetkili biçimde içeri girmeye çalışır, bir grup bunu tespit edip durdurmaya çalışır, olgun programlar ise iki tarafı haftalık bir döngüde buluşturur; böylece savunma yılda bir kez değil, her ay biraz daha iyileşir.
Bu rehber üç rolün ne yaptığını, bir çalışmanın hangi belgelerle başlayıp hangi çıktılarla bittiğini ve güvenlik programının gerçekten güçlenip güçlenmediğini gösteren metrikleri anlatıyor. Kapsam her zaman yazılı yetkiye dayanır; bu üç ekip adı, izinsiz erişimin başka bir adı değildir.
Üç takımı tek paragrafta tanımlamak
Red team, gerçek bir saldırganın davranışını taklit ederek savunmanın nereye kadar aşılabileceğini kanıtlar. Blue team, üretim ortamındaki tehditleri izler, tespit eder ve müdahale eder. Purple team ise ayrı bir ekip olmaktan çok bir çalışma biçimidir: kırmızının kullandığı tekniğin mavi tarafta bir tespit kuralına, bir uyarıya ve bir müdahale adımına dönüşmesini sağlar.
Bu üçünün ortak noktası, hiçbirinin tek başına yeterli olmamasıdır. Yılda bir yapılan gösterişli bir red team çalışması, bulgular tespit mantığına çevrilmiyorsa yalnızca pahalı bir rapor üretir. Sürekli uyarı üreten ama hiç tatbikat görmemiş bir SOC ise gerçek saldırıyı gürültü içinde kaçırır.
Red team: yazılı yetkiyle çalışan rakip
Red team, sözleşmeyle yetkilendirilmiş bir rakiptir. İşi zaafiyet listesi çıkarmak değil, bir hedefe ulaşmanın gerçekten mümkün olup olmadığını göstermektir. Tipik hedefler şunlardır: kritik bir yönetim konsoluna ulaşmak, belirli bir yetki düzeyini elde etmek veya hassas kayıtlara erişimin mümkün olduğunu kontrollü biçimde kanıtlamak.
Çalışma, imzalanmış bir kapsam belgesiyle başlar. Bu belge hangi sistemlerin dahil olduğunu, hangilerinin kesinlikle dokunulmaz olduğunu, hangi saatlerde çalışılabileceğini, acil durum iletişim hattını ve durdurma koşullarını tanımlar. Kapsam dışına çıkan her adım, teknik olarak mümkün olsa bile yapılmaz.
Red team çalışmaları genellikle MITRE ATT&CK çerçevesine göre planlanır. Bunun nedeni yalnızca gerçekçilik değil, raporun savunma tarafında doğrudan kullanılabilir olmasıdır: her teknik, mavi tarafta karşılık gelen bir tespit veya engelleme kontrolüyle eşleştirilebilir.
Blue team: tespit, müdahale ve dayanıklılık
Blue team, üretim ortamının sürekli savunmasından sorumludur ve olgun kurumlarda SOC çatısı altında çalışır. Günlük iş; SIEM üzerinde uyarı mühendisliği, uç nokta tespit ve müdahale (EDR) operasyonu, tehdit avcılığı ve olay müdahalesidir.
Blue team'in en kritik yatırımı görünürlüktür; çünkü göremediği şeyi savunamaz. Uç nokta telemetrisi, kimlik sağlayıcı günlükleri, bulut denetim kayıtları, DNS ve ağ akışları bir araya gelmediğinde, en iyi analist bile olayı sonradan tahmin etmek zorunda kalır. İyi ekiplerin farkı, uyarı sayısını artırmaları değil, gürültüyü azaltıp sinyali yükseltmeleridir.
Müdahale tarafında ise tekrarlanabilir oyun kitleri gerekir: etkilenen uç noktayı izole etmek, kimlik bilgilerini sıfırlamak ve oturumları iptal etmek, kalıcılık mekanizmalarını temizlemek, yedeklerin bütünlüğünü doğrulayıp güvenli geri dönüş yapmak. Bu adımlar kriz anında doğaçlama ile değil, önceden yazılmış ve denenmiş prosedürlerle yürütülür.
Purple team: ayrı bir ekip değil, çalışma biçimi
Purple team çoğu kurumda kadro değildir; red ve blue arasında kurulan bir geri bildirim döngüsüdür. Kazanma koşulu “kırmızı başardı” ya da “mavi durdurdu” değildir. Kazanma koşulu üç maddededir: tespitler iyileşti mi, müdahale adımları hızlandı ve netleşti mi, aynı teknik bir sonraki denemede daha zor tekrarlanır hâle geldi mi.
Bu yaklaşımın pratik değeri, bulguların raf ömrünü kısaltmasıdır. Klasik bir sızma testi raporu altı ay sonra güncelliğini yitirir; purple team oturumunda üretilen tespit kuralı ise aynı gece devreye girer.
Red team'de bir gün nasıl geçer
Red team günü ekran başında başlamaz; hedef modellemesiyle başlar. Ekip, kapsam belgesindeki hedefleri okur, kurumun kamuya açık bilgilerini inceler ve hangi saldırı yollarının denenebilir olduğunu not eder. Ardından sıra, düşük riskli adımlarla ilerlemeye gelir: kimlik doğrulama akışlarının nasıl çalıştığını anlamak, hangi rollerin hangi kaynaklara eriştiğini haritalamak, tespit edilip edilmediklerini gözlemlemek.
Günün ortasında en sık yapılan iş, iletişimdir. Kapsam sahibiyle kısa bir güncelleme, mavi tarafla koordinasyon ve beklenmeyen bir durumda durma kararı; teknik çalışmanın görünmeyen kısmıdır. İyi bir red team, sessizce ilerleyip sonuçları bir anda açıklamaz; çünkü amaç sürpriz yapmak değil, kurumun savunmasını ölçmektir.
Blue team'de bir gün nasıl geçer
Blue team'in günü, gece boyunca biriken uyarıların triyajıyla başlar. Hangi uyarılar gerçek, hangileri yanlış pozitif, hangileri aynı olayın farklı görünümleri? Bu ayrımı yapmak, analistin en çok zaman harcadığı iştir. Ardından tespit kurallarının bakımı gelir: yeni bir saldırı tekniği duyulduğunda, mevcut telemetriyle bu davranışın görülüp görülemeyeceği test edilir.
Öğleden sonra genellikle iyileştirme işleri vardır: kapatılması gereken zayıflıklar, güncellenmesi gereken oyun kitapları, erişim politikalarındaki fazlalıklar. Kriz anında ise gün tamamen değişir; ilk saatlerde yapılan hatalar, olayın maliyetini belirler. Bu yüzden blue team için asıl başarı göstergesi, sakin bir günde hazırlanmış olmaktır.
Purple team tatbikatı nasıl işler
İşleyen bir purple team döngüsü dört adımdan oluşur. Birincisi, red team tek bir tekniği seçer ve kontrollü biçimde uygular; örneğin bir test hesabında kimlik bilgisi denemesi veya bir uç noktada şüpheli bir süreç başlatma. İkincisi, blue team bu etkinliğin tespit edilip edilmediğini kontrol eder. Üçüncüsü, tespit yoksa veya gecikmeli ise yeni bir kural yazılır ve aynı teknik yeniden denenir. Dördüncüsü, her iki taraf da neyin değiştiğini belgeler: hangi uyarı eklendi, hangi pano güncellendi, hangi müdahale adımı yazıldı.
Bu döngünün en önemli çıktısı bir belge değil, alışkanlıktır. Ekip, “bu davranışı görür müyüz?” sorusunu sormayı öğrenir ve yeni araçlar devreye girdiğinde aynı soruyu tekrar sorar.
Teslimatlar: kapsam belgesi, rapor ve tespit mühendisliği
Bir güvenlik çalışması satın alırken ilk bakılacak belge teklif değil, kapsam ve yetki belgesidir. Bu belgede hedeflenen sistemler, hariç tutulanlar, test penceresi, iletişim zinciri, veri işleme kuralları ve raporlama biçimi yazılı olmalıdır. Sözlü izin, izin değildir; kapsam dışı bir sistemde yapılan tek bir deneme bile hukuki risk doğurur.
Red team raporu CVE listesi olmamalıdır. Beklenen içerik şudur:
- Saldırı anlatısı: ilk erişimden hedefe kadar zincirin okunabilir hikâyesi
- Kanıtlar: ekran görüntüleri, günlük kayıtları, erişim kanıtı
- Kök nedenler: yanlış yapılandırma, eksik kontrol, zayıf süreç
- Önceliklendirilmiş düzeltmeler: sorumlu kişi ve önerilen süre ile birlikte
“Bu neden tekrar olabilir?” ve “önce ne düzeltilmeli?” sorularına cevap vermeyen rapor, güvenlik duruşunu değiştirmez.
Blue team tarafındaki teslimat ise somut tespit içeriğidir: yeni kurallar, sorgular, uyarı eşikleri, panolar ve güncellenmiş oyun kitapları. Purple team çalışmasının değeri, bu iki teslimat arasındaki bağı kurmasıdır.
Önemli metrikler: MTTD, MTTR ve kapsama
Güvenlik yatırımının karşılığını göstermek için ölçülebilir göstergeler gerekir. MTTD (ortalama tespit süresi) ve MTTR (ortalama müdahale süresi) en yaygın iki metriktir. Bu iki sayıyı olay türüne ve ciddiyet düzeyine göre ayrı ayrı izlemek gerekir; tek bir ortalama, farklı olayları anlamsız biçimde birbirine karıştırır.
İkinci gösterge kümesi tespit kapsamıdır: MITRE ATT&CK tekniklerinden kaçını bugün tespit edebiliyorsunuz, kaçında tamamen körsünüz? Bu harita, yatırımın nereye yapılacağını gösterir. Üçüncü gösterge ise saldırganın yanal hareket süresidir; ilk bulaşmadan kritik varlıklara ulaşmasına kadar geçen süre kısaldıkça, olayın etkisi de küçülür.
Metriklerin oyunlaştırılmaması kritik bir uyarıdır. Uyarı sayısını düşürmek için eşikleri yükseltmek, tabloda iyi görünen ama gerçek tespiti azaltan bir hatadır.
MITRE ATT&CK ile kör noktaları görmek
ATT&CK, saldırgan davranışlarını taktik ve teknik düzeyinde sınıflandıran bir bilgi tabanıdır. Tatbikatları bu çerçeveye oturttuğunuzda yönetime şu soruların cevabını verebilirsiniz: bugün hangi taktikleri tespit edebiliyoruz, nerede tamamen körüz, çeyrekten çeyreğe ilerleme var mı?
Küçük ekipler için gerçekçi model
Her şirketin tam kadrolu üç ekibi olması gerekmez. Yaygın ve sağlıklı model şudur: red team çalışması dışarıdan alınır, blue team işlevi şirket içinde yalın biçimde sürdürülür, purple team ise her değerlendirmeden sonra yapılan yapılandırılmış bir gözden geçirme olarak işletilir.
Küçük ekiplerin en sık yaptığı hata, yılda bir kez kapsamlı bir sızma testi yaptırıp sonuçları kapatmadan bir sonraki yıla geçmektir. Daha etkili yaklaşım, sık aralıklarla yapılan, birkaç tekniğe odaklanan ve çıktısı doğrudan tespit kuralına dönüşen çalışmalardır.
Bu hizmetleri hukuka uygun şekilde satın almak
Siber güvenlik hizmeti alırken üç şeyi yazılı hâle getirin: yetki, kapsam ve veri işleme. Yetki, şirketin bu çalışmayı yapmaya hakkı olduğunu gösteren imzalı belgedir; kapsam hangi sistemlerin test edileceğini, veri işleme ise çalışma sırasında elde edilen bilgilerin nasıl korunup imha edileceğini tanımlar.
Bu üç belge olmadan başlayan bir “test”, hem hizmeti alan hem de veren için hukuki risk oluşturur.
Kapsamı netleştirmek ve hangi çalışmanın bütçeye uygun olduğunu görmek için bizimle iletişime geçebilirsiniz; ilk adım her zaman yazılı bir kapsam görüşmesidir.
Sonuç
Asıl karar, saldırının mı savunmanın mı “daha iyi” olduğu değil; ölçülebilir iyileşme üreten bir döngü kurup kurmayacağınızdır. Red team ile gerçek saldırı yollarını ve iş etkisini görün. Blue team ile üretim ortamında tespit ve müdahale kapasitesini koruyun. Purple team ile bulguları takvime bağlı biçimde kalıcı kontrollere dönüştürün. Bu üçü birlikte çalıştığında güvenlik, yılda bir tekrarlanan bir etkinlik değil, sürekli işleyen bir süreç olur.