Was ist VDI in der Cybersicherheit? Risiken und Schutz
Cyberlord Security Team Autorenprofil
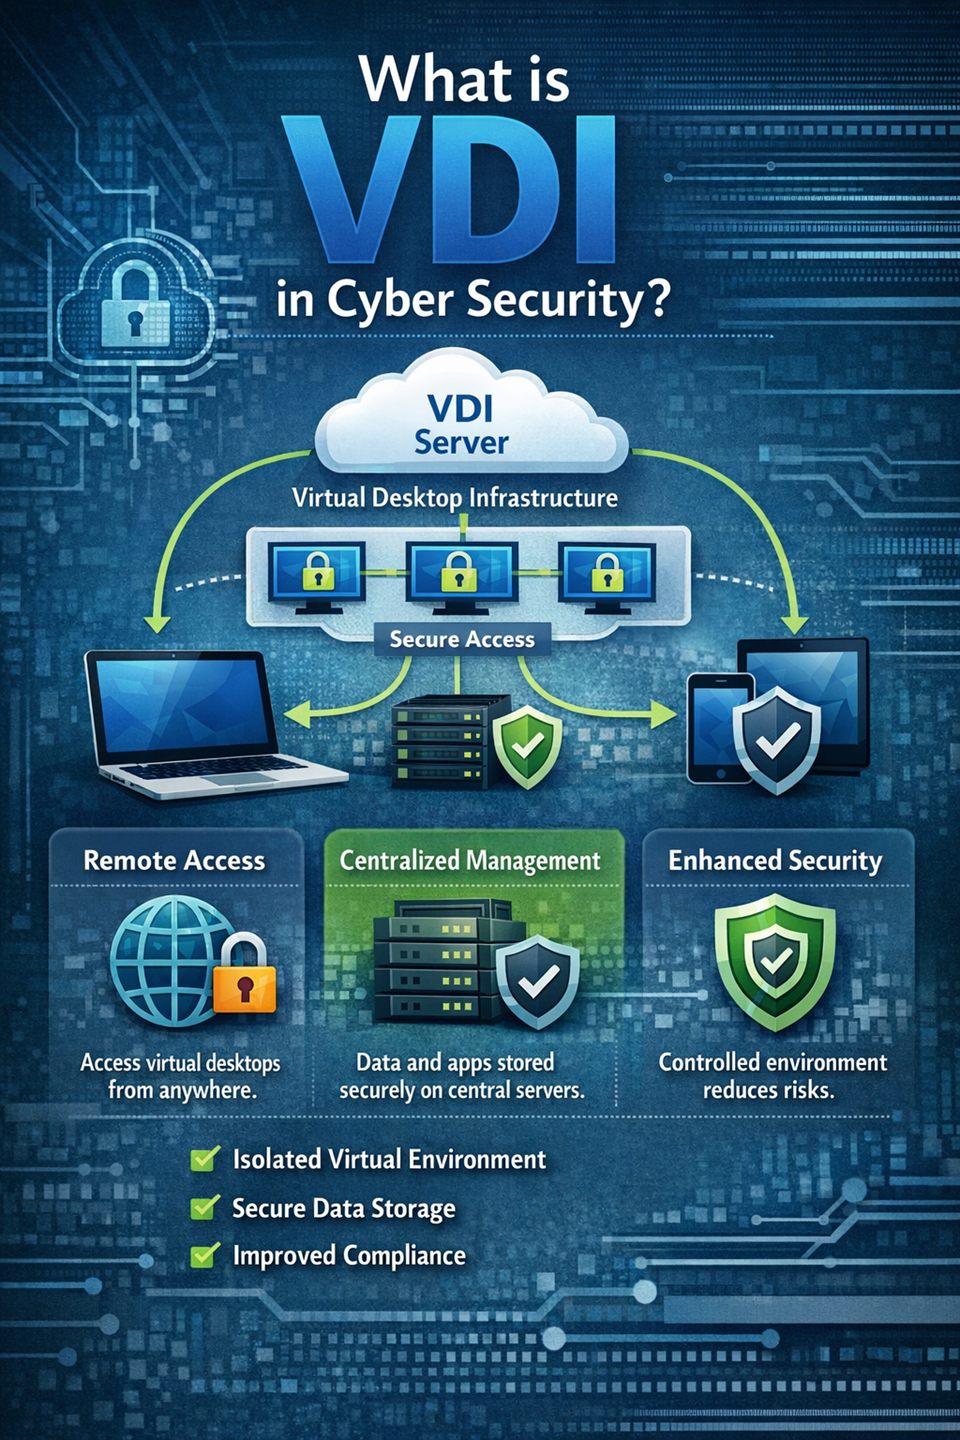
Hybrides Arbeiten, externe Dienstleister und befristete Projektteams haben die Sicherheit von Arbeitsplätzen schneller verändert, als viele Organisationen erwartet hatten. Lange bestand die Aufgabe darin, jeden Laptop und jeden Bürorechner einzeln abzusichern. Heute lautet die schwierigere Frage: Wie behalten Sie die Kontrolle über Zugriffe von vielen Geräten, Standorten und Personen, ohne das Geschäft auszubremsen?
Deshalb stellen Entscheider und IT-Leiter dieselbe Frage: was ist VDI in der Cybersicherheit und lohnt sich die Einführung? Die kurze Antwort: Virtual Desktop Infrastructure kann Risiken mit hoher Wirkung reduzieren, aber nur, wenn sie als Sicherheitssystem entworfen wird und nicht als Infrastrukturprojekt.
Dieser Beitrag erklärt das Modell, zeigt, wo es die Sicherheit tatsächlich verbessert, beschreibt die häufigsten Fehlerquellen und liefert eine Checkliste für Planung und Audit.
Was VDI in der Cybersicherheit bedeutet
Bei Virtual Desktop Infrastructure laufen die Arbeitsumgebungen der Nutzer in einem Rechenzentrum oder in der Cloud, statt vollständig auf dem Gerät der Beschäftigten. Der Zugriff erfolgt über einen Broker oder ein Gateway, während Anwendungen, Daten und ein großer Teil der Rechenlast in der verwalteten Umgebung bleiben.
Sicherheitstechnisch ist das vor allem eine Verschiebung der Vertrauensgrenze: Daten und Anwendungen rücken näher an die Kontrollen, das Endgerät wird vom Datenspeicher zum Zugangspunkt.
In klassischen Setups verteilen sich vertrauliche Dateien und Anmeldedaten über Hunderte Laptops. In einer VDI-Umgebung bleiben kritische Werte zentral, wodurch Richtlinien konsistenter und Sichtbarkeit verlässlicher werden. Aus diesem Grund fragen Auditoren bei diesem Thema immer nach denselben vier Punkten: Wer steuert die Identität, wer pflegt das Basisimage, wer administriert den Broker und was darf das Endgerät noch?
Die wichtigsten Sicherheitsvorteile:
- weniger Daten auf dem Endgerät, also weniger Verlust bei Diebstahl oder Weiterverkauf eines Laptops
- schnellere Patchverteilung über ein gepflegtes Basisimage statt über tausende Einzelsysteme
- sofortiger Entzug von Zugriff und Sitzungen beim Ausscheiden von Mitarbeitenden
- zentralere Protokollierung, die Untersuchungen nach einem Vorfall beschleunigt
- konsistente Richtlinien für Beschäftigte an unterschiedlichen Standorten
Diese Vorteile sind real, doch VDI repariert keine schwache Identität, keine nachlässige Architektur und keinen unzureichenden Betrieb. Es verschiebt Risiko und schafft bessere Kontrollpunkte, mehr nicht.
Warum Sicherheitsteams VDI in der Praxis unterstützen
Unternehmen führen VDI meist aus betrieblichen Gründen ein: Hunderte Arbeitsplätze lassen sich einfacher verwalten, Software muss nicht auf jedem Gerät installiert werden, neue Mitarbeitende sind schneller produktiv. Ist die Umgebung sauber aufgebaut, werden Sicherheitsteams schnell zu den stärksten internen Befürwortern.
Erstens sinkt die Datenstreuung. Bleiben vertrauliche Dateien in der kontrollierten Umgebung, haben ein gestohlener Laptop und ein unverwaltetes Privatgerät deutlich weniger direkten Zugriff auf hochwertige Informationen. Für regulierte Teams, die technische Maßnahmen im Audit nachweisen müssen, entfällt ein großer Teil der Beweisführung.
Zweitens verbessert sich die Grundhygiene. Statt tausender unterschiedlicher Konfigurationen verwalten Sie wenige Image-Vorlagen. Konfigurationsdrift nimmt ab, und der Zeitraum zwischen der Veröffentlichung einer schweren Schwachstelle und dem Patch wird kürzer. Unser Beitrag zu Schwachstellenanalyse und Penetrationstests zeigt, wie Sie diesen Unterschied messbar machen.
Drittens wird Incident Response übersichtlicher. Telemetrie von Gateways, Identitätssystemen, Brokern und zentralen Hosts erlaubt es, verdächtige Sitzungen und Rechteänderungen mit weniger blinden Flecken zu rekonstruieren. Wer das dauerhaft betreiben will, ergänzt es um Threat Hunting statt nur im Nachhinein zu suchen.
Viertens eignet sich VDI für externen Zugriff. Berater, Leiharbeitskräfte und Supportteams von Dienstleistern arbeiten in einer kontrollierten Umgebung statt von einem unbekannten Laptop. Der Effekt wird größer, wenn ein straffer Offboarding-Prozess dafür sorgt, dass Zugriffe am letzten Arbeitstag tatsächlich verschwinden.
VDI, VPN und RDP: drei verschiedene Ebenen
Diese drei Begriffe werden oft verwechselt, lösen aber unterschiedliche Probleme. Ein VPN verschlüsselt eine Verbindung: Nach dem Login befindet sich der Nutzer im Prinzip im Unternehmensnetz. RDP öffnet den Bildschirm genau eines Rechners. VDI liefert einen vollständigen Arbeitsplatz, der im Rechenzentrum läuft.
| Frage | VPN | RDP | VDI |
|---|---|---|---|
| Funktion | verschlüsselt die Verbindung ins Firmennetz | öffnet den Bildschirm eines bestimmten Rechners | liefert einen kompletten Desktop aus dem Rechenzentrum |
| Wo liegen die Daten | auf dem Gerät und auf Servern | auf dem Zielrechner | in der verwalteten Umgebung |
| Hauptrisiko | zu breiter Netzzugriff nach dem Login | offener Port und wiederverwendete Zugangsdaten | schwacher Broker, veraltete Images, flaches Netz |
| Typischer Fehler | Split Tunneling ohne Filterung | RDP direkt am Internet | MFA nur für Administratoren |
Die praktische Schlussfolgerung: Ein VPN schützt den Transport, RDP schützt aus sich heraus nichts, und VDI verlagert die Arbeitsumgebung. Sicherheit entsteht erst, wenn Identität, Netz und Imageverwaltung darüber stimmen. Ein offen erreichbarer RDP-Port mit schwachem Passwort bleibt einer der meistgenutzten Einstiegspunkte für Ransomware, und VDI ändert daran nichts, wenn der Broker genauso exponiert wird.
Wo die Sicherheit wirklich sitzt
In einer VDI-Umgebung liegt der Schutz nicht in der Virtualisierungsschicht selbst, sondern an vier Stellen, die Sie ausdrücklich einrichten und betreiben müssen.
Hypervisor und Hostebene. Hier laufen alle Desktops. Schwache Trennung zwischen virtuellen Maschinen, veraltete Hypervisor-Versionen und zu weitreichender administrativer Zugriff auf den Cluster sind gravierende Risiken: Wer hier ankommt, sitzt unter allen Nutzersitzungen.
Das Golden Image. Jeder neue Desktop erbt die Einstellungen des Basisimages. Steckt dort ein überflüssiger Dienst, ein lokales Administratorkonto oder ein veraltetes Paket, skalieren Sie diese Schwäche in jede neue Sitzung.
Der Broker. Diese Komponente entscheidet, wer welchen Desktop erhält, und ist damit ein attraktives Ziel. Fehlerhafte Richtlinien, eine vergessene Testumgebung oder eine zu mächtige Helpdesk-Rolle führen unmittelbar zu unberechtigtem Zugriff.
Endgerät und Gateway. Das Gerät der Nutzer speichert keine Daten mehr, bleibt aber ein Einstiegspunkt. Ein infizierter Laptop mit gültiger Sitzung ist weiterhin ein Problem, besonders wenn Zwischenablage und Laufwerksfreigaben offenstehen.
Die tatsächliche Angriffsfläche einer VDI-Umgebung
Die meisten Vorfälle in VDI-Umgebungen entstehen nicht durch einen Fehler der Virtualisierung, sondern durch Designentscheidungen und schwache Governance. Fünf Muster wiederholen sich.
1. Lücken bei Identität und Sitzung. Die wirksamsten Angriffe beginnen mit gestohlenen Zugangsdaten, Missbrauch von Tokens oder schwacher MFA. Sind Administrator- und Nutzerzugriff nicht getrennt, bewegt sich ein Angreifer nach der Kompromittierung schnell durch die Umgebung. Unsere Übersicht der zehn Anzeichen für eine Kompromittierung hilft, frühe Signale zu erkennen.
2. Schwache Pflege des Golden Image. Ein verwundbares Basisimage skaliert das Risiko. Unsichere Standardeinstellungen, unnötige Dienste und veraltete Software kehren in jeder neuen Sitzung zurück, und niemand bemerkt es, weil die Umgebung konsistent ist.
3. Flaches Netz. Ohne Segmentierung kommt ein Angreifer von einer Nutzersitzung zur Managementinfrastruktur, zu Verzeichnisdiensten oder zu sensiblen internen Systemen. In VDI-Umgebungen ist das besonders riskant, weil Management- und Nutzverkehr oft dieselbe Backbone nutzen.
4. Unvollständige Telemetrie. Teams überwachen Endpoint-Ereignisse, übersehen aber Logs von Broker, Gateway und Identitätssystem. Angreifer bleiben länger unentdeckt, die Eindämmung dauert länger.
5. Missbrauch von Zwischenablage und Dateitransfer. Sind Kopieren, USB und lokale Laufwerke nicht nach Risikostufe geregelt, verlassen vertrauliche Informationen die kontrollierte Umgebung trotzdem. Das ist eines der wenigen VDI-Risiken, das vollständig von der Richtlinie abhängt.
Beherrschbar sind diese Risiken nur, wenn die Verantwortung klar zwischen Sicherheit, Identität, Infrastruktur und Betrieb verteilt ist.
Checkliste zum Härten einer VDI-Umgebung
Nutzen Sie dies als Ausgangsbasis und passen Sie es an Risikoklasse und regulatorische Anforderungen an.
Identität und Zugriff
- phishingresistente MFA für alle Remote- und Administrationszugriffe erzwingen
- Conditional Access auf Gerätezustand, Standort und Risikosignale anwenden
- Administratorkonten strikt von Standardkonten trennen
- mit Least Privilege und regelmäßigen Berechtigungsprüfungen arbeiten
- Dienstkonten und Secrets in einem verwalteten Tresor halten
Image-Lebenszyklus und Patchen
- gehärtete Basisimages nach einem anerkannten Benchmark bauen
- unnötige Pakete, Dienste und lokale Konten entfernen
- Images im festen Rhythmus patchen und neu veröffentlichen
- Images vor dem Produktivgang auf Schwachstellen scannen
- Versionshistorie für Rollback im Incident-Fall führen
Netz und Architektur
- Control Plane von den Nutzersegmenten isolieren
- Ost-West-Verkehr zwischen Desktop-Pools begrenzen
- Remote-Access-Gateways mit strikter Richtlinie und Ratenbegrenzung schützen
- ausgehenden Verkehr filtern, um Command-and-Control zu erschweren
- Kronjuwel-Anwendungen hinter eigene Policy-Gates legen
- die Isolation regelmäßig mit gezielten Penetrationstests prüfen
Datenschutz und Endpoint-Kontrolle
- Zwischenablage und Dateitransfer nach Datenklassifizierung begrenzen
- lokale Geräteumleitung nur mit geschäftlicher Begründung erlauben
- Verkehr und Speicherpfade verschlüsseln
- DLP für Uploads, Downloads und externe Freigaben einsetzen
- Aufbewahrungs- und Löschfristen für Profile und Artefakte definieren
Monitoring und Reaktion
- Logs von Broker, Gateway, Identität und Workload zentralisieren
- Alarme für unmögliche Reisemuster, Brute Force und Rechteänderungen bauen
- auffällige Sitzungsdauern und Zugriffe außerhalb der Arbeitszeit verfolgen
- Runbooks für Kontokompromittierung in VDI testen
- Tabletop-Übungen mit IT und Security Operations durchführen
Eine Checkliste wirkt nur mit messbaren Ergebnissen. Verfolgen Sie deshalb Richtlinienabdeckung, Patch-SLA und die mittlere Zeit bis Erkennung und Stopp von Sitzungsmissbrauch.
VDI, DaaS oder klassische Endgeräte
Viele Teams vergleichen VDI mit Desktop as a Service und mit dem klassischen Endpoint-Modell.
VDI bietet in der Regel mehr Kontrolle und Anpassung, was für Organisationen mit eigener Engineering-Kompetenz und strengen Compliance-Anforderungen passt. Sie erhalten hohe Richtlinienpräzision, brauchen aber einen reifen Betrieb und Architekturdisziplin. Für die Erwartungshaltung an Kontrollen hilft unsere Gegenüberstellung von SOC 2 und ISO 27001.
DaaS beschleunigt die Einführung und senkt den Betriebsaufwand. Die Verantwortung verschwindet jedoch nicht: Identität, Zugriffsrichtlinien, Datenumgang und Detection bleiben bei Ihnen, auch wenn ein Anbieter die Plattform betreibt.
Klassische Endgeräte sind vertraut und flexibel, halten die Kontrolle über eine stark verteilte Belegschaft aber nur schwer konstant. Datenstreuung, verzögertes Patchen und uneinheitliche Endpoint-Qualität sind die bekannten Einwände.
| Aspekt | VDI | DaaS | Klassisches Endgerät |
|---|---|---|---|
| Kontrolle der Architektur | hoch | geteilt mit dem Anbieter | gering, pro Gerät |
| Betriebsaufwand | hoch, eigenes Team | niedriger, Abonnement | über Geräte verteilt |
| Datenkontrolle | vollständig im eigenen Haus | abhängig vom Vertrag | auf dem Gerät |
| Geeignet für | hohes Risiko und strenge Vorgaben | schnelle Einführung, knappe IT | einfache Rollen mit niedrigem Risiko |
In der Praxis kombinieren viele Organisationen die Modelle: VDI oder DaaS für Gruppen mit hohem Risiko und sensible Abläufe, verwaltete physische Endgeräte für den Rest und ein einheitlicher Standard für Identität und Telemetrie.
Einführung in 90 Tagen
Für den Weg von der Bewertung in die Umsetzung hat sich diese Taktung bewährt.
Tag 1 bis 30: Architektur und Richtlinien. Legen Sie Nutzergruppen nach Risiko und Zugriffsprofil fest, definieren Sie MFA, Conditional Access und Sitzungs-Timeouts, bauen Sie eine gehärtete Image-Baseline mit Freigabeprozess und bestimmen Sie die verpflichtenden Logquellen für das SIEM.
Tag 31 bis 60: kontrollierter Pilot. Starten Sie mit einem internen Team und einer Gruppe externer Kräfte, messen Sie Login-Stabilität und Supportaufwand und testen Sie Segmentierung und Identitätsrichtlinien mit adversarischen Übungen. Schärfen Sie die Incident-Abläufe anhand der Ergebnisse.
Tag 61 bis 90: Skalierung mit Governance. Erweitern Sie auf weitere Geschäftsbereiche, automatisieren Sie Image-Pflege und Richtlinienprüfungen und berichten Sie Kennzahlen wie MFA-Abdeckung, Patch-Compliance und Anzahl verdächtiger Sitzungen. Sorgen Sie dafür, dass Auditnachweise sofort verfügbar sind.
Compliance: was die DSGVO konkret verlangt
VDI verändert Datenflüsse, nicht Pflichten. Nach der Datenschutz-Grundverordnung (DSGVO) bleiben Sie Verantwortlicher und müssen nachweisen, dass Sie geeignete technische und organisatorische Maßnahmen treffen. Zentralisierung hilft dabei, weil Zugriff, Protokollierung und Löschung an einer Stelle geregelt sind.
Bei einer Verletzung personenbezogener Daten mit Risiko für Betroffene gilt die Meldepflicht nach Artikel 33 DSGVO: in der Regel innerhalb von 72 Stunden nach Bekanntwerden, an die zuständige Aufsichtsbehörde, also den Bundesbeauftragten für den Datenschutz und die Informationsfreiheit oder die Landesbeauftragte für den Datenschutz. Für einen VDI-Vorfall heißt das: Sie müssen rekonstruieren können, welche Sitzung, welcher Nutzer und welche Dateien betroffen waren. Ohne Broker- und Identitätslogs ist diese Frist nicht zu halten.
Strafrechtlich relevant ist § 202a des Strafgesetzbuchs, das Ausspähen von Daten: Wer sich unbefugt Zugang zu Daten verschafft, die besonders gegen unbefugten Zugriff gesichert sind, macht sich strafbar. Das erfasst auch das Eindringen in eine fremde VDI-Umgebung oder die Übernahme einer Sitzung ohne Zustimmung. Sicherheitstests finden deshalb ausschließlich auf schriftlicher Grundlage mit klar abgegrenztem Umfang statt; wir arbeiten nur in diesem Rahmen.
Häufige Fragen
Was ist VDI in der Cybersicherheit in einem Satz?
Ein Modell, bei dem Arbeitsumgebungen in zentraler Infrastruktur laufen, sodass weniger Daten auf Endgeräten liegen und der Zugriff über einen Kontrollpunkt läuft.
Ist VDI immer sicherer als ein physischer Arbeitsplatz?
Nein. Sicherer wird es, wenn Identität, Segmentierung, gehärtete Images und Monitoring sauber umgesetzt sind. Ein schwaches Design verlagert das Risiko auf Broker und Managementplattform, wo die Wirkung größer ist.
Worin unterscheidet sich VDI von einem VPN?
Ein VPN schützt die Verbindung ins Netz, VDI verlagert die Arbeitsumgebung selbst ins Rechenzentrum. Mit VPN arbeiten Sie weiter auf Ihrem eigenen System, mit VDI auf einem verwalteten System.
Können Angreifer über RDP in eine VDI-Umgebung gelangen?
RDP ist ein Protokoll, keine Sicherheitsschicht. Ist es direkt erreichbar, etwa über einen vergessenen Testhost, ist das ein realer Einstieg. Schließen Sie RDP zum Internet und führen Sie Zugriffe über den Broker mit MFA.
Welche Fehler sehen wir am häufigsten?
Schwache MFA-Durchsetzung, ein flaches Netz, schlecht gepflegte Basisimages und fehlende Logs von Broker, Gateway und Identitätssystem. Alle vier lassen sich ohne Neuaufbau der Architektur beheben.
Wie lässt sich die Wirksamkeit messen?
Mit wenigen harten Zahlen: MFA-Abdeckung, Anteil der Images innerhalb der Patchfrist, Zeit bis zur Erkennung auffälliger Sitzungen und Anzahl der Ausnahmen von der Zwischenablage-Richtlinie. Was nicht gemessen wird, lässt sich nicht belegen.
Weiterführende Artikel
- Was ist MDM in der Cybersicherheit?
- Was ist Active Directory in der Cybersicherheit?
- Checkliste für sicheres Offboarding
- Schwachstellenanalyse oder Penetrationstest?
- SOC 2 oder ISO 27001 für wachsende Unternehmen
Sie möchten wissen, wie Ihr aktuelles Arbeitsplatzmodell aufgestellt ist? Sprechen Sie mit Cyberlord und fordern Sie eine Bewertung Ihrer VDI-Architektur an.