Red team, blue team i purple team: role, raporty i metryki
Zespół bezpieczeństwa CyberLord Profil autora
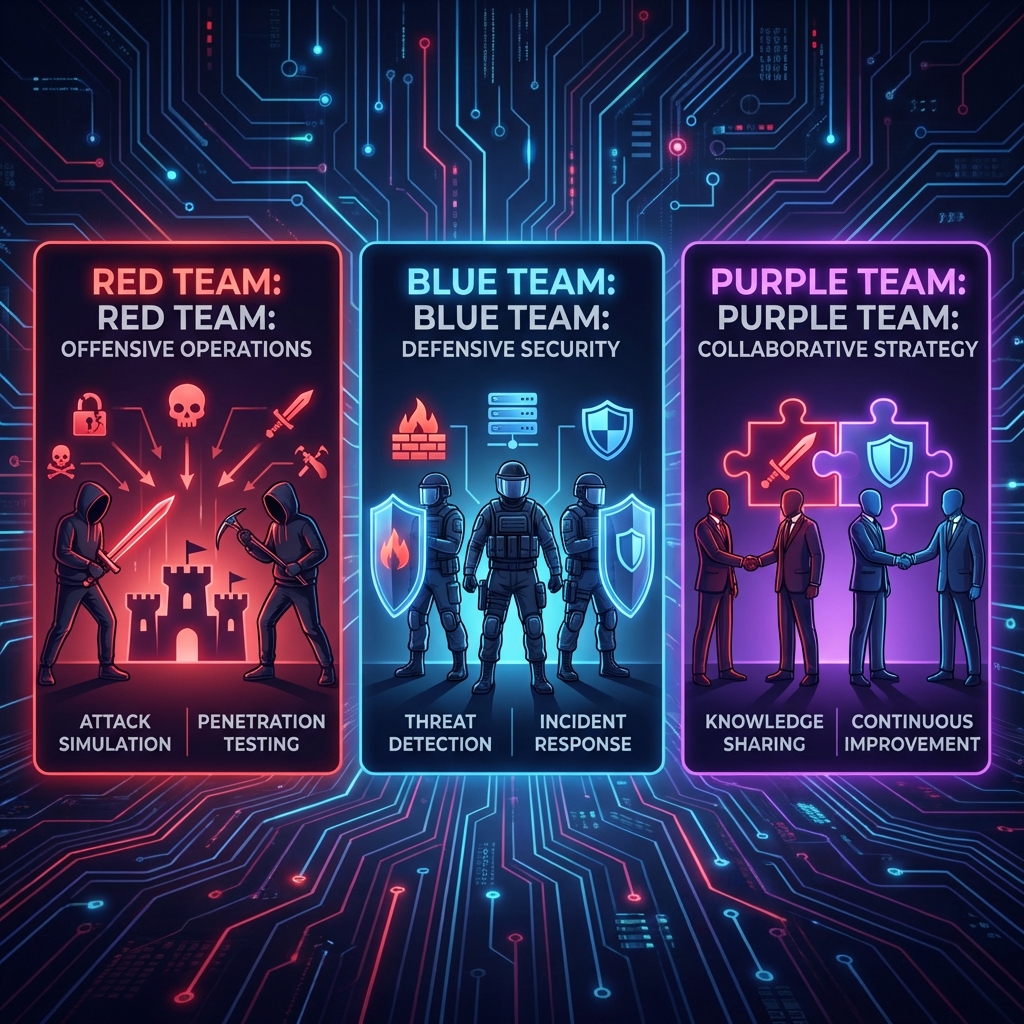
Jeśli odpowiadasz za bezpieczeństwo firmy, prawdopodobnie spotkałeś się z tym zestawieniem na spotkaniu: red team, blue team, purple team. Brzmi jak żargon, ale logika jest prosta — jedna grupa próbuje wejść, druga próbuje to wykryć i zatrzymać, a najlepiej działające programy łączą obie strony tak, żeby obrona poprawiała się co tydzień, a nie raz w roku.
Ten tekst porządkuje podstawy: co robi każdy z zespołów, jak wygląda jego codzienna praca, jakie dokumenty powinny powstać po zleceniu i które liczby naprawdę pokazują postęp. Wszystko w granicach, które wyznacza prawo i pisemna zgoda właściciela systemów.
Trzy role, jedno pytanie
Podział na kolory nie opisuje działów w firmie, tylko funkcje. W małej organizacji jedna osoba może pełnić wszystkie trzy, w dużej — każda z nich to osobny zespół z własnym budżetem. Niezależnie od skali pytanie pozostaje to samo: czy potrafimy wykryć i zatrzymać realistyczny atak, zanim dotknie danych, na których nam zależy.
Red team: uprawniony przeciwnik
Red team to zespół działający jak realny napastnik, ale w granicach uzgodnionych na piśmie. Jego zadaniem nie jest zebranie listy luk, tylko sprawdzenie, jak daleko da się dojść i jaki byłby tego skutek biznesowy.
Cele formułuje się konkretnie: dotarcie do wskazanego systemu, uzyskanie określonego poziomu uprawnień, potwierdzenie dostępu do wybranego zbioru danych. Praca opiera się zwykle na bazie MITRE ATT&CK, co ułatwia późniejsze przełożenie wyników na konkretne detekcje.
Dzień z życia red teamu
- Rano: przegląd zakresu i zasad — co wolno, czego nie wolno, kogo powiadomić przed rozpoczęciem.
- Przed południem: rozpoznanie publicznie dostępnych zasobów, analiza konfiguracji poczty i tożsamości.
- Po południu: próba wejścia wybraną ścieżką, dokumentowanie każdego kroku ze znacznikami czasu.
- Wieczorem: notatki dla raportu, aktualizacja mapy ścieżki ataku, uzgodnienie kolejnego kroku z osobą kontaktową po stronie klienta.
W dobrym zleceniu red team nie działa w próżni. Osoba kontaktowa po stronie klienta wie, kiedy ćwiczenie się zaczyna, i ma numer, pod który dzwoni, gdy coś idzie nie tak.
Blue team: widoczność, detekcja, reakcja
Blue team odpowiada za wykrywanie, reagowanie i odporność. W dojrzałych organizacjach to funkcja centrum operacji bezpieczeństwa: zespół, który przez całą dobę patrzy na alerty, prowadzi analizę i uruchamia procedury.
Podstawą jest widoczność. Bez telemetrii z punktów końcowych, logów tożsamości, zdarzeń z chmury i ruchu sieciowego nie ma czego analizować. Drugi filar to inżynieria detekcji: reguły, które zamieniają surowe zdarzenia w alerty z kontekstem — kto, z jakiego urządzenia, jak ważny to zasób.
Trzeci filar to powtarzalne procedury. Izolacja zainfekowanego urządzenia, unieważnienie sesji, zmiana poświadczeń, usunięcie mechanizmu utrzymania dostępu i bezpieczne odtworzenie z kopii — każdy z tych kroków powinien mieć właściciela i kolejność, którą zna cały zespół.
Dzień z życia blue teamu
- Start zmiany: przegląd alertów z nocy i sprawdzenie, czy poprzednia zmiana domknęła swoje sprawy.
- Środek dnia: analiza zgłoszeń użytkowników, korelacja z logami, decyzja o eskalacji.
- Praca ciągła: dostrajanie reguł, usuwanie fałszywych alarmów, dokumentowanie wyjątków.
- Koniec zmiany: przekazanie kontekstu, aktualizacja playbooków, zapis tego, czego zabrakło w widoczności.
Większość pracy blue teamu nie wygląda jak walka z atakiem. Wygląda jak porządkowanie danych, żeby w momencie ataku mieć wszystko pod ręką.
Purple team: nie zespół, a sposób pracy
Purple team w większości firm nie jest osobnym działem. To model współpracy, w którym ofensywa i obrona pracują w krótkich pętlach zwrotnych. Kryterium sukcesu nie brzmi „czerwoni weszli” albo „niebiescy zatrzymali”. Brzmi: detekcja się poprawiła, reakcja jest szybsza i czytelniejsza, a ta sama technika przy kolejnej próbie jest trudniejsza do powtórzenia.
Pętla jest prosta i dlatego działa. Red team wykonuje jedną technikę. Blue team sprawdza, czy ją widział. Jeśli nie — powstaje reguła detekcji. Red team powtarza tę samą technikę, aż alert zadziała powtarzalnie. Na końcu obie strony zapisują, co się zmieniło: alert, pulpit, krok w procedurze.
Dokumenty, których warto wymagać
Zlecenie bez dokumentacji to wydatek bez rezultatu. Jeszcze przed startem powinny powstać trzy dokumenty.
- Zakres. Lista adresów, domen, kont i systemów objętych testem, z wyraźnym wskazaniem tego, co jest poza zakresem.
- Reguły prowadzenia. Godziny działania, dopuszczalne techniki, sposób zgłaszania krytycznego ustalenia, dane kontaktowe po obu stronach i procedura zatrzymania ćwiczenia.
- Zgoda właściciela. Podpis osoby uprawnionej do dysponowania systemami, nie tylko sponsora projektu.
Dopiero potem zaczyna się praca. Ćwiczenie bez podpisanego zakresu nie jest testem — jest nieuprawnionym dostępem, niezależnie od intencji.
Jeśli nie wiesz, jak ułożyć taki dokument, napisz do nas przez formularz — pomagamy przygotować zakres, reguły prowadzenia i plan odbioru wyników.
Raport po zakończeniu: co musi zawierać
Dobry raport nie jest listą podatności. Powinien opowiadać historię: skąd nastąpiło wejście, jak wyglądała eskalacja, gdzie osiągnięto cel i co sprawiło, że było to możliwe.
- Narrację ścieżki ataku z podziałem na etapy i znacznikami czasu.
- Dowody — zrzuty, fragmenty logów, opis stanu systemu, bez danych osobowych, których nie trzeba ujawniać.
- Przyczyny źródłowe — błędna konfiguracja, brak kontroli, luka w procesie, a nie tylko numer podatności.
- Plan naprawczy z priorytetem, właścicielem i terminem.
Jeśli po lekturze raportu nadal nie wiesz, co poprawić w pierwszej kolejności, raport nie spełnił zadania.
Metryki, które coś znaczą
Najczęściej przywoływane wskaźniki to średni czas wykrycia (MTTD) i średni czas reakcji (MTTR). Sens mają tylko wtedy, gdy mierzy się je według typu i wagi zdarzenia — jeden uśredniony wynik dla wszystkiego nic nie mówi.
Drugą użyteczną miarą jest czas przełamania: okno między pierwszym dostępem a ruchem w głąb sieci. Nie da się zapobiec każdemu wejściu, ale można skrócić to okno segmentacją, twardszą konfiguracją tożsamości i wykrywaniem eskalacji uprawnień.
Trzecia miara to pokrycie detekcji w odniesieniu do MITRE ATT&CK. Odpowiada na pytanie, które techniki widzisz, a przy których jesteś niewidomy. Warto zestawiać ją kwartał po kwartale, bo dopiero zmiana pokazuje, czy program się rozwija, czy tylko utrzymuje poziom.
Ćwiczenie purple team krok po kroku
- Wybierz technikę istotną dla Twojej branży — na przykład próbę logowania z przechwyconym tokenem.
- Ustal hipotezę: jak powinien wyglądać alert, gdy to się stanie.
- Wykonaj próbę w środowisku testowym lub w produkcji w uzgodnionym oknie.
- Sprawdź, co zobaczył SOC i ile czasu zajęło zauważenie.
- Dopisz lub popraw regułę, jeśli detekcja nie zadziałała.
- Powtórz próbę do momentu, w którym alert jest powtarzalny.
- Zapisz zmianę w playbooku i w rejestrze detekcji.
Takie sesje trwają godziny, nie tygodnie, i przynoszą więcej niż jedno duże ćwiczenie w roku. Dlatego wiele organizacji łączy oba podejścia: większy test raz lub dwa razy w roku, a między nimi krótkie sesje ukierunkowane na konkretne techniki.
Jak kupić takie zlecenie legalnie
Testy penetracyjne i ćwiczenia red team są legalne wtedy, gdy właściciel systemów wyraził zgodę na piśmie, a zakres jest precyzyjny. W praktyce oznacza to umowę, w której wymieniono zasoby, terminy, dopuszczalne techniki i sposób postępowania z danymi, do których wykonawca uzyska dostęp. Warto też ustalić, kto odbiera zgłoszenie krytycznego ustalenia i w jakim czasie.
Dobrą praktyką jest wskazanie osoby kontaktowej po stronie zlecającego, która może zatrzymać ćwiczenie jednym telefonem. Jeśli wykonawca proponuje pracę bez dokumentu, bez zakresu albo „na własne ryzyko”, to nie jest oferta usługi bezpieczeństwa. Więcej o granicach prawnych piszemy w materiale o tym, czy wynajmowanie hakera jest legalne, a o wyborze wykonawcy — w tekście o bezpiecznym zlecaniu testów.
Ile to kosztuje i jak zaplanować
Koszt zależy od liczby systemów w zakresie, czasu trwania, liczby konsultantów i tego, czy ćwiczenie obejmuje również ludzi — na przykład kampanię phishingu. Mały test zewnętrznej powierzchni i duże ćwiczenie z eskalacją w środowisku Active Directory to zupełnie różne projekty.
Planując budżet, warto myśleć w cyklu rocznym, a nie jednorazowo: jedno ćwiczenie w roku bez późniejszych sesji purple team zwykle kończy się raportem, który trafia do szuflady.
Najczęściej zadawane pytania
Czy purple team to osobny zespół? Zwykle nie. To sposób pracy, w którym ofensywa i obrona iterują razem nad tymi samymi technikami.
Czym różni się red team od testu penetracyjnego? Test penetracyjny zwykle skupia się na znalezieniu i potwierdzeniu luk w zadanym czasie. Red team działa w oparciu o konkretne cele i ocenia także detekcję oraz reakcję.
Czy mała firma potrzebuje wszystkich trzech funkcji? Potrzebuje tych kompetencji, niekoniecznie etatów. Często wystarczy zewnętrzny wykonawca do ćwiczeń i wąski, dobrze prowadzony zespół po stronie obrony.