Оценка уязвимостей или тест на проникновение
Команда безопасности CyberLord Профиль автора
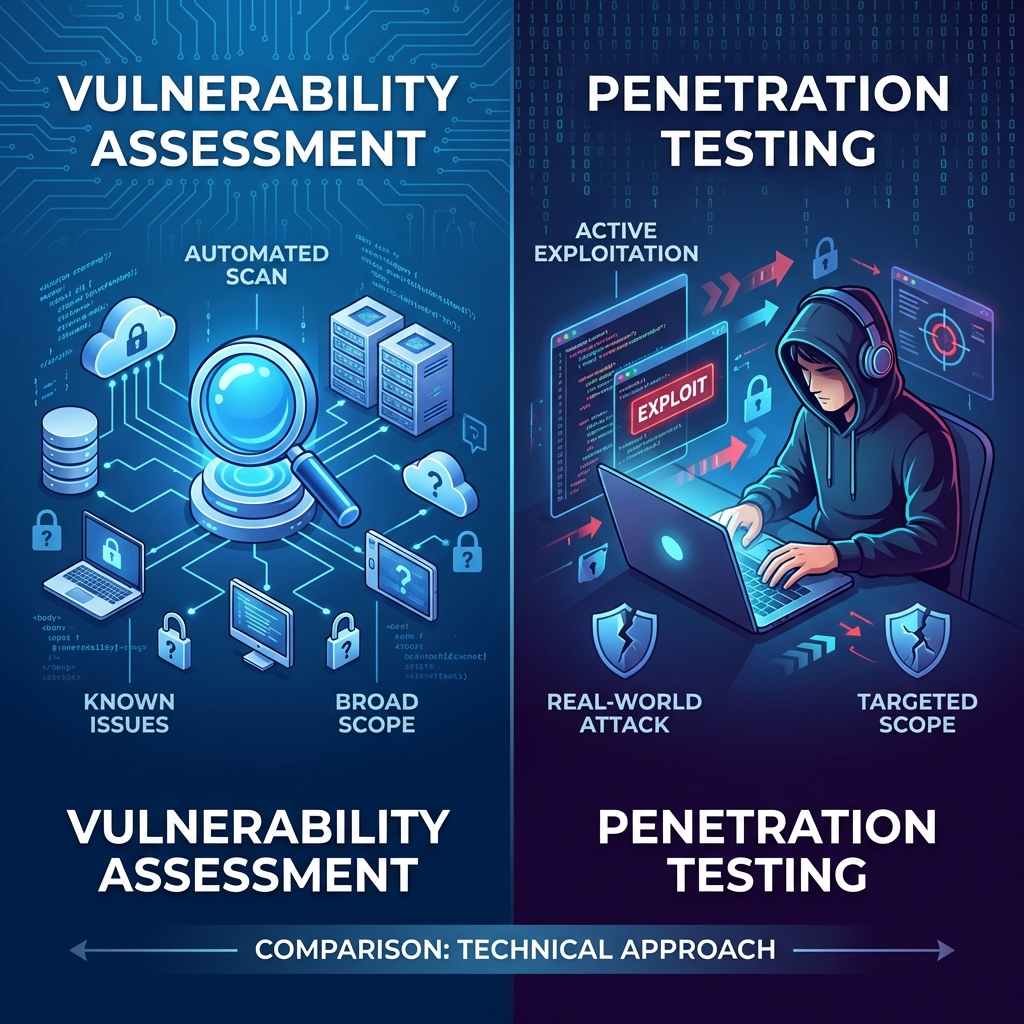
Если вы уже платили за оценку безопасности и получили таблицу, которую невозможно приоритизировать, проблема вам знакома. Путаница между оценкой уязвимостей и тестом на проникновение — одна из самых дорогих ошибок при закупке безопасности: два разных вида работ покупают как взаимозаменяемые, а потом удивляются, что отчёт не отвечает на вопрос, насколько компания защищена.
Разбираем, что представляет собой каждый формат, что вы получаете на выходе, сколько это занимает времени и денег и чего ждут аудиторы.
Короткий ответ
- Оценка уязвимостей нужна, чтобы находить и отслеживать слабые места по всем активам: широко, повторяемо, недорого.
- Тест на проникновение нужен, чтобы доказать эксплуатируемость и измерить реальный ущерб: глубоко, вручную, по письменному разрешению.
- Работает не выбор одного пункта, а последовательность: найти, исправить, проверить, повторить.
Что такое оценка уязвимостей
Это структурированный процесс выявления и приоритизации известных слабостей в инфраструктуре. Акцент на покрытии:
- отсутствующие обновления и известные уязвимости;
- слабые конфигурации и небезопасные значения по умолчанию;
- сервисы, открытые в интернет без необходимости;
- устаревшие версии библиотек и платформ.
Хорошая оценка снижает шум: находки валидируются, группируются по первопричинам, а результат превращается в план исправлений, который ИТ-команда может выполнить. Разница между сканированием и оценкой именно здесь: сканер выдаёт список, оценка — очередь работ.
Что такое тест на проникновение
Это смоделированная атака, выполняемая с письменного разрешения владельца системы. Акцент на доказательстве:
- эксплуатируется ли слабость на практике;
- каков радиус поражения;
- что это значит для бизнеса.
Тест почти всегда включает ручную работу и проверку логики, которую сканеры не видят: аутентификация, разграничение прав, бизнес-процессы приложения, цепочки из мелких дефектов. Именно здесь выясняется, что роль с избыточными правами и слабая политика второго фактора вместе дают доступ к данным клиентов.
Чем они различаются на практике
Широта против глубины
Оценка рассчитана на покрытие множества активов: серверы, рабочие станции, сетевые устройства, облачные сервисы. Пентест — на глубину по нескольким путям, которые действительно важны. Сравнивать их по количеству найденного бессмысленно: у оценки будет тысяча строк, у пентеста — три сценария с доказательствами.
Список против доказательства
Оценка помогает решить, что чинить в первую очередь. Пентест помогает объяснить совету директоров и аудитору, что произойдёт, если не чинить. Первое отвечает на вопрос «где мы слабы», второе — «насколько плохо всё закончится».
| Критерий | Оценка уязвимостей | Тест на проникновение |
|---|---|---|
| Цель | Найти и приоритизировать слабости | Доказать эксплуатируемость и ущерб |
| Метод | Сканирование и валидация | Ручная работа и контролируемая проверка |
| Результат | Ранжированный список находок | Сценарий атаки, доказательства, исправления |
| Покрытие | Широкое, много активов | Глубокое, критичные пути |
| Когда нужен | Постоянная гигиена | Перед запуском и для подтверждения |
Аналогия простая: оценка — обход здания с описью слабых дверей и окон. Пентест — приглашение специалиста с разрешением показать, какие двери реально открываются и что за ними.
Что вы получаете на выходе
Результаты оценки уязвимостей
Не принимайте в качестве результата сырой вывод сканера. В отчёте должны быть:
- валидированные находки со сниженным числом ложных срабатываний;
- контекст актива: что смотрит в интернет, что критично для бизнеса;
- оценка по CVSS вместе с деловой интерпретацией;
- указания по обновлению и настройке;
- очередь исправлений, распределённая по исполнителям.
Быстрый способ отличить зрелого подрядчика — попросить обезличенный пример отчёта: по нему видно, есть ли в работе анализ, или только выгрузка инструмента.
Результаты теста на проникновение
- резюме для руководства с описанием бизнес-риска;
- техническая часть с воспроизводимыми доказательствами;
- подтверждения доступа в согласованном объёме;
- цепочки: как мелкие проблемы складываются в крупный риск;
- приоритизированные рекомендации и возможность повторной проверки.
Стоимость, сроки и влияние на работу
Цены зависят от объёма, но закономерности устойчивы.
- Оценка уязвимостей дешевле и повторяема: её проводят ежемесячно или постоянно, часть работы можно закрыть своими силами.
- Тест на проникновение дороже: он требует времени экспертов и ручной работы, поэтому считается проектом, а не подпиской.
Ориентиры по бюджету и факторы, которые двигают цену, разобраны в обзоре стоимости тестирования на проникновение. По срокам небольшой контур обычно закрывается за одну-две недели, несколько приложений и сложная инфраструктура требуют больше. По влиянию: оценка, как правило, не вмешивается в работу сервисов, а пентест бывает заметен. Поэтому до начала фиксируют окна тестирования, ограничения по нагрузке, явные исключения и контакты для эскалации.
Разрешение и границы работ
Оба формата законны только при письменном согласии владельца систем. В договоре или отдельном разрешении закрепляют перечень адресов и доменов, окна работ, запрещённые действия, порядок обращения при обнаружении критичной проблемы и правила обращения с данными, попавшими в отчёт.
Это не бюрократия: без документа проверки превращаются в неправомерный доступ, а отчёт нельзя предъявить ни аудитору, ни страховщику. Как выбрать исполнителя и оформить отношения, разбираем в материале где нанять этичных хакеров.
Комплаенс: чего ждут аудиторы
Стандарты не заменяют здравый смысл, но задают минимальную планку.
PCI DSS: проверки для карточных данных
Среды с карточными данными обычно требуют регулярного сканирования уязвимостей и периодического тестирования на проникновение, а также повторной проверки после существенных изменений.
SOC 2
Аудиторы ждут свидетельств работающей программы управления уязвимостями и регулярного тестирования. Отчёт о пентесте — самый простой артефакт для понимания. Что ещё проверяют при подготовке, видно в разборе SOC 2 и ISO 27001 для стартапов.
ISO 27001
Программа строится вокруг управления рисками и постоянного улучшения. Оценка показывает текущую гигиену, пентест даёт независимое подтверждение.
HIPAA и GDPR
В медицине и в средах с персональными данными применяют оба формата: оценка для непрерывного контроля, пентест для проверки границ доступа к чувствительным данным.
Как построить программу, а не купить отчёт
Типичная ошибка — заплатить за тестирование и не закрыть цикл: отчёт ложится в папку, находки остаются открытыми, через год всё повторяется. Работающая схема для большинства компаний выглядит так:
- ежемесячная или непрерывная оценка уязвимостей;
- спринт исправлений по критичным и высоким находкам;
- тест на проникновение после крупных релизов и не реже раза в год;
- повторная проверка, подтверждающая исправления.
Если нужно измерять не только слабости, но и способность их заметить, добавляют слой red team. Как соотносятся эти роли, разобрано в материале как работают команды red team, blue team и purple team. А если инцидент уже случился, полезен разбор признаков компрометации компании.
Как выбрать подрядчика
Смотрите на четыре вещи: внятное описание объёма, обезличенный пример отчёта, подход «сначала исправление» и письменное разрешение с правилами взаимодействия. Настораживает обратное: предложение просканировать всё без обсуждения границ, обещание гарантированного результата, отсутствие повторной проверки и отчёт из одного файла со списком уязвимостей без контекста.
Отдельно уточните, кто будет работать: штатные специалисты или субподряд. Сертификация сама по себе не гарантирует качество, но показывает проверяемую базу знаний и дисциплину отчётности.
Частые вопросы
Сканирование и оценка уязвимостей — это одно и то же?
Нет. Сканирование — автоматический этап. Оценка добавляет валидацию находок, приоритизацию, контекст активов и план исправлений.
Нужны ли оба формата?
Большинству компаний да: оценка даёт регулярное покрытие, пентест подтверждает эксплуатируемость и проверяет критичные контроли.
Что делать в первую очередь, если не проводилось ничего?
Начать с оценки уязвимостей, чтобы получить базовую картину, затем закрыть критичное и проверить ключевые пути тестом на проникновение.
Можно ли делать оценку своими силами?
Часто да, если есть инструменты и специалисты. Пентест чаще отдают внешней команде: нужна независимая проверка и опыт ручной работы.
Что запросить до подписания договора?
Письменный объём работ, формулировку разрешения, обезличенный пример отчёта, условия повторной проверки и перечень доказательств, которые вы получите.
Если нужно понять, какой формат закрывает вашу задачу и в каком объёме — Обсудить с командой.