Что такое VDI и зачем он нужен в защите
Команда безопасности CyberLord Профиль автора
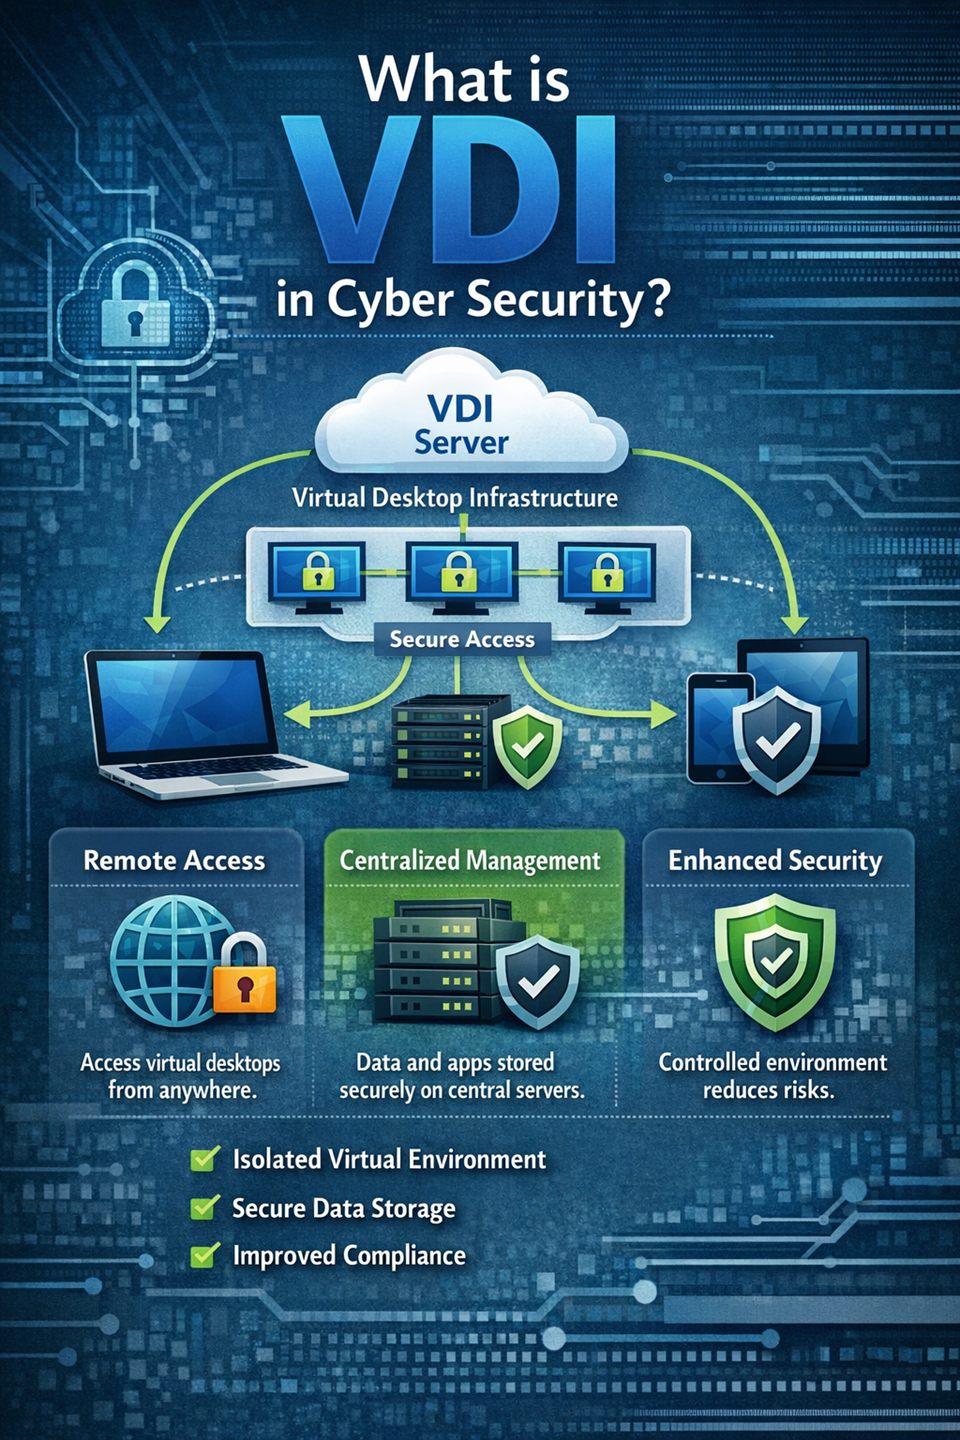
Когда сотрудник работает из дома, а клиентская база остаётся на сервере в офисе, у компании есть два пути: выдать ноутбук с полным доступом к внутренней сети или держать рабочий стол там, где лежат данные. Второй путь и называют виртуальной инфраструктурой рабочих столов — VDI.
Об VDI чаще говорят в связи с экономией на железе и удобством администрирования, хотя для безопасности он значит больше. Правильно построенная среда убирает целый класс инцидентов — потерю ноутбука с документами, кражу файлов с домашнего компьютера — и упрощает восстановление после шифровальщика. Но она же добавляет риски, которых нет в обычном офисе. Ниже — как устроен VDI, что он действительно закрывает и что проверить до внедрения.
Что такое VDI простыми словами
Рабочий стол перестаёт быть компьютером на столе и становится виртуальной машиной в дата-центре. Пользователь видит привычный интерфейс на тонком клиенте, ноутбуке или планшете, но приложения, файлы и данные остаются на сервере. Между ними работает протокол удалённого отображения: он передаёт картинку и нажатия клавиш, а не сами документы.
Управляют этим две части: гипервизор, который запускает виртуальные машины, и брокер подключений, который решает, кому и какой рабочий стол достанется при входе. Третий элемент — золотой образ, эталонная копия системы, из которой создаются все рабочие столы.
Чем VDI отличается от обычных рабочих мест
На обычном ноутбуке данные лежат локально: в кэше почты, в загрузках, в файлах, которые сотрудник «на минуту» сохранил на рабочий стол. Каждое устройство — отдельная точка, которую нужно обновлять, шифровать и проверять антивирусом.
В VDI данных на устройстве почти нет. Ноутбук превращается в терминал: сломали, потеряли, украли — переустановили систему, и сотрудник снова на рабочем столе. Обновления ставятся на эталонный образ, а не на сотню машин по одной, и это меняет предсказуемость защиты.
Где выигрывает защита
- Данные не покидают контур. Файлы остаются в дата-центре, на устройстве пользователя — только изображение экрана.
- Потеря ноутбука перестаёт быть утечкой. Инцидент остаётся инцидентом доступности, а не конфиденциальности.
- Восстановление быстрее. Заражённый рабочий стол не лечат: его удаляют и создают заново из эталона.
- Периферия под контролем. USB-накопители, буфер обмена, печать и перенаправление папок настраиваются политикой, а не пожеланием сотрудника.
Чего VDI не делает: не заменяет управление доступами и не защищает от ошибок в правах. Если сотруднику выдан доступ ко всей папке «Общее», он получит её и через виртуальный рабочий стол.
Главные риски: где VDI не спасает
Угон сессии и слабая аутентификация
Тонкий клиент без второго фактора — тот же пароль, только теперь он открывает вход в среду, где работают все. Перехваченная сессия даёт злоумышленнику права сотрудника, поэтому MFA для VDI обязательна — для всех, включая подрядчиков.
Отравление золотого образа
Эталонная копия — самая привлекательная цель в такой инфраструктуре: одна вредоносная программа в образе размножается на сотни рабочих столов при следующем обновлении. Сборка должна быть автоматической, с подписью и проверкой, а доступ к ней — у двух-трёх человек, а не у всей ИТ-команды.
Плоскость администрирования
Брокер подключений и гипервизор — новая инфраструктура с собственными уязвимостями. Компромисс панели управления даёт доступ ко всем машинам сразу, поэтому её не выставляют в интернет.
Утечки через перенаправление устройств
Буфер обмена, общие папки, принтеры и камеры по умолчанию часто включены, и через них данные уходят из контура так же просто, как с обычного ноутбука. Правило простое: по умолчанию запрещено, исключения — по заявке.
Концентрация и зависимость от сети
VDI собирает всё в одном месте: сбой гипервизора, хранилища или канала связи останавливает работу целиком. Для финансовых организаций это отдельная тема в рамках DORA: концентрация рисков у провайдера оценивается наравне с атаками.
Чек-лист настройки перед запуском
Перед переводом сотрудников в VDI стоит пройти по списку: эти проблемы потом исправлять дорого.
- MFA для всех. Второй фактор на входе в среду, отдельные учётные записи администраторов, никаких общих логинов.
- Разделение ролей. Администратор VDI не должен по умолчанию быть администратором домена: компромисс одного аккаунта не должен открывать всё.
- Запрет по умолчанию. Буфер обмена, USB, печать и перенаправление папок выключены; включаются точечно для конкретных групп и с записью в реестре исключений.
- Сборка образа. Автоматическая, с фиксированным набором компонентов, подписью и историей изменений; ручные правки на живых машинах запрещены.
- Сетевая изоляция. Плоскость управления недоступна из интернета, сегменты пользователей разделены, исходящие соединения ограничены списком.
- Обновления вне общего графика. Гипервизор, брокер и гостевые агенты обновляют по отдельному регламенту.
- Журналы. Входы, подключения и изменения политик хранят столько, сколько нужно для разбора инцидента.
VDI, DaaS и обычные ноутбуки: что выбрать
У VDI два варианта: собственный дата-центр и аренда рабочих столов как услуги (DaaS). Разница не только в деньгах, но и в том, кто отвечает за обновления и инциденты.
| Вариант | Сильные стороны | Ограничения | Кому подходит |
|---|---|---|---|
| Ноутбуки с MDM | Просто, дёшево на старте, работает без сети | Данные на устройствах, сложнее контроль периферии | Небольшие команды без чувствительных данных |
| VDI в своём дата-центре | Полный контроль, данные в вашем контуре | Требует экспертизы, оборудования и дежурства | Компании с ИТ-командой и требованиями к локализации |
| DaaS у провайдера | Быстрый старт, нет капитальных затрат | Зависимость от провайдера, вопросы юрисдикции данных | Компании без своей инфраструктуры, распределённые команды |
Выбор часто упирается в требования к месту хранения данных: для персональных данных по 152-ФЗ важна локализация, а для европейских клиентов — условия GDPR и переноса данных за пределы ЕС. DaaS в нужной юрисдикции решает вопрос, но добавляет задачу оценки поставщика — анкету, как для любого подрядчика с доступом к данным.
Кому VDI подходит, а кому — нет
VDI окупается там, где много однотипных рабочих мест, высокая текучесть, работа с чувствительными данными или распределённая команда. Бухгалтерия, колл-центр, разработка с доступом к продовым секретам, клиники — типичные кандидаты.
Обратная ситуация — компания из пяти человек с парой графических станций: стоимость инфраструктуры и поддержки превысит выгоду, а риски проще закрыть управлением устройствами, шифрованием дисков и копиями.
План внедрения на 90 дней
Первый месяц: пилот
Начинают с одной группы, которой VDI действительно нужен: бухгалтерии или поддержки. Задача пилота — измерить время входа, поведение ежедневных приложений и то, что ломается при печати.
Второй месяц: безопасность и процессы
Настраивают MFA, роли, политики периферии, журналирование и регламент исключений. Отдельно проверяют восстановление: сколько времени займёт пересоздание рабочего стола и не потеряются ли файлы с виртуального диска. Здесь же уместна внешняя проверка конфигурации — свежий взгляд находит открытые функции.
Третий месяц: масштабирование
Если пилот выдержал нагрузку, группы переводят постепенно, с короткой инструкцией: где хранить файлы, как подключаться, что делать при обрыве связи. Переход за день почти всегда заканчивается откатом.
Какие метрики смотреть после запуска
- доля входов с MFA и число исключений;
- среднее время входа и количество обращений в поддержку на пользователя;
- время создания нового рабочего стола из эталона;
- число рабочих столов, отставших от актуальной версии образа;
- инциденты, связанные с перенаправлением устройств и буфером обмена.
Метрики смотрят вместе: быстрый вход при растущем числе исключений означает, что удобство куплено ценой контроля.
Итог
VDI меняет модель защиты: данные остаются в одном месте, устройства превращаются в терминалы, а восстановление сводится к пересозданию рабочего стола. Взамен появляются новые цели — золотой образ, брокер подключений, учётные записи администраторов — и зависимость от сети. Выигрыш возможен, только когда оба списка учтены до запуска, а не после первого инцидента.
Если нужно оценить готовность инфраструктуры к VDI или проверить работающую среду, обсудить с командой можно без обязательств.
Частые вопросы
Заменяет ли VDI антивирус и защиту конечных устройств? Нет. Виртуальные машины тоже заражаются, а тонкие клиенты остаются устройствами с прошивкой и уязвимостями. VDI сокращает поверхность атаки на данные, но не отменяет защиту конечных устройств и мониторинг.
VDI защищает от шифровальщика? Он снижает ущерб: заражённый рабочий стол удаляют и создают заново, данные на сервере остаются. Но если у сотрудника есть права на сетевую папку, шифровальщик зашифрует и её: права доступа важнее самой технологии.
Насколько VDI дороже обычных ноутбуков? На старте почти всегда дороже: лицензии, серверы или подписка, экспертиза. Экономия появляется при большом числе однотипных мест и частой ротации.
Можно ли работать без постоянного подключения к сети? Полноценно — нет: без связи нет доступа к рабочему столу. Для поездок предусматривают офлайн-режим отдельных приложений, но это исключение.
Что делать с локальными данными, которые уже накопились на ноутбуках? Их инвентаризируют до перевода: что переносится в сетевые папки, что удаляется. Пропустить шаг — значит перенести старые проблемы в новую инфраструктуру.