Sårbarhetsanalys eller penetrationstest: så väljer du
CyberLord-teamet Författarprofil
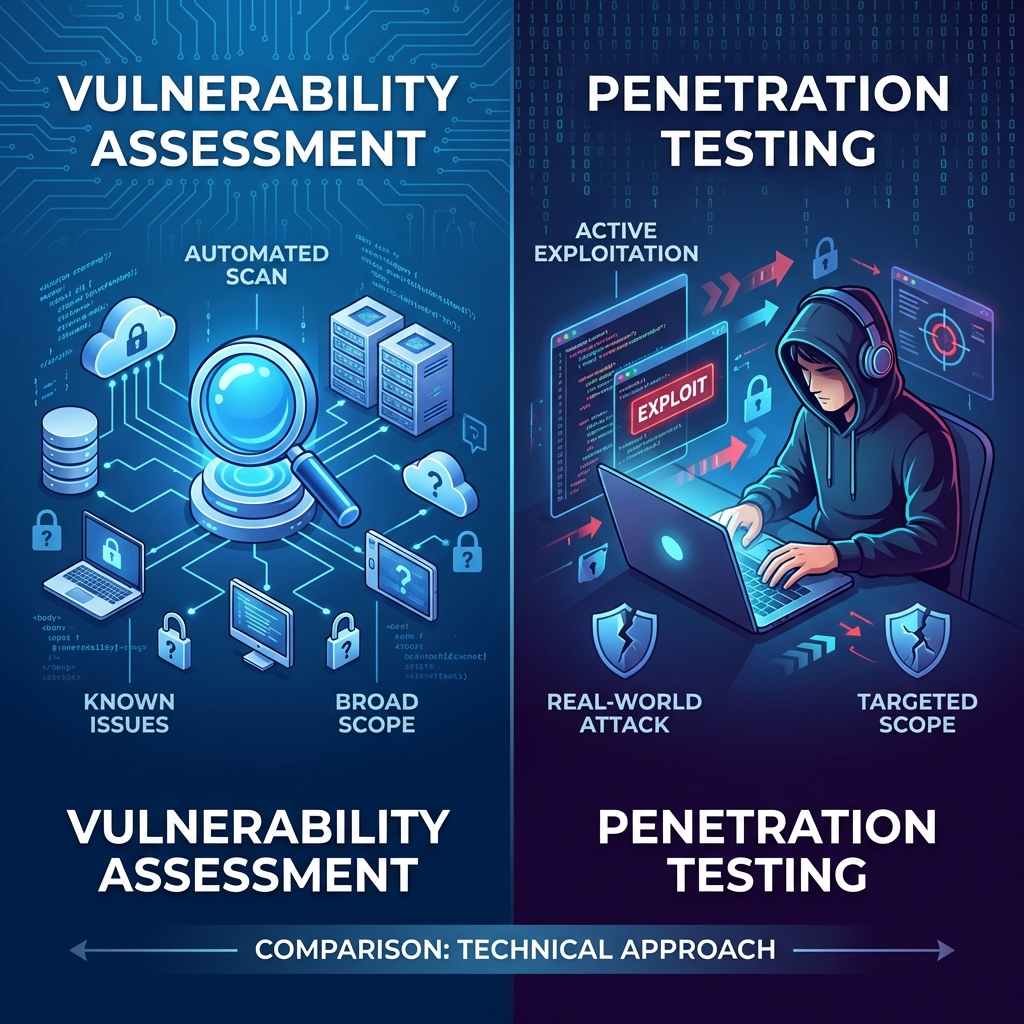
Har ni någon gång betalat för en "säkerhetsgenomgång" och fått en kalkylbladslista ni inte kunde prioritera? Då har ni redan känt problemet. Förvirringen mellan sårbarhetsanalys och penetrationstest är en av de dyrare missförstånden i svensk säkerhetsupphandling.
Den ena tjänsten ger bredd och upprepbarhet. Den andra visar vad en angripare faktiskt kan åstadkomma. Här går vi igenom vad respektive tjänst är, vad ni får i handen och hur ni väljer utifrån risk, regelefterlevnad och budget.
Kort svar
- Kör en sårbarhetsanalys för att hitta och följa upp svagheter över alla tillgångar.
- Kör ett penetrationstest för att verifiera om svagheterna går att utnyttja och vilken effekt det får.
- Kombinera båda i ett program som också innehåller åtgärder och återtest.
Vad en sårbarhetsanalys är
En sårbarhetsanalys är en strukturerad process för att identifiera och prioritera kända svagheter i er miljö. Tyngdpunkten ligger på täckning: saknade patchar, svaga konfigurationer, exponerade tjänster och föråldrade programvaruversioner.
En bra analys minskar bruset genom att validera fynd, gruppera dem efter bakomliggande orsak och leverera en åtgärdsplan som IT-teamet kan arbeta igenom. Skillnaden mot en ren skanning är just detta: skanningen är verktygssteget, analysen är tolkningen.
Vad ett penetrationstest är
Ett penetrationstest är en simulerad attack som utförs med skriftligt tillstånd. Tyngdpunkten ligger på bevis: går svagheten att utnyttja, hur långt kommer testaren och vilken affärseffekt får det?
Testet innehåller oftast manuellt arbete och djupare kontroller av autentisering, behörigheter och applikationsflöden, alltså sådant som verktyg missar. Uppdraget styrs av ett avtal om omfattning och regler för genomförandet, och det är den skriftliga auktorisationen som skiljer tjänsten från ett intrång. Läs mer om kraven i vår genomgång av juridiken kring säkerhetstester.
De viktigaste skillnaderna
Bredd mot djup
En sårbarhetsanalys är byggd för att täcka många tillgångar. Ett penetrationstest är byggt för att gå djupt på de vägar som betyder mest. Det ena perspektivet ersätter inte det andra: en bred karta utan djup ger er en lista, och ett djupt test utan karta ger er en ögonblicksbild av ett system.
Lista mot bevis
Analysen hjälper er att prioritera vad som ska lagas. Testet hjälper er att bevisa vad som är utnyttjbart och vad som händer när svagheter kedjas ihop. För ledningen är skillnaden ofta avgörande, eftersom ett bevisat angreppsscenario är lättare att budgetera för än ett riskpoäng.
Vad du får i handen
Leverabler från en sårbarhetsanalys
Acceptera inte rå verktygsutdata som slutprodukt. En gedigen analys innehåller validerade fynd med färre falska larm, sammanhang om vilka tillgångar som är internetexponerade och affärskritiska, riskvärdering med både teknisk allvarspoäng och verksamhetskommentar, samt konkret vägledning för patch och konfiguration. Slutresultatet ska vara en åtgärdsbacklog som går att schemalägga.
Leverabler från ett penetrationstest
Ett test ska ge en sammanfattning för ledningen, teknisk detalj med reproducerbara steg, skärmbilder eller annan bevisning där det är lämpligt, beskrivna angreppskedjor och prioriterade åtgärder med möjlighet till återtest. Det är också här många team upptäcker problem med identitet och åtkomst, som alltför vida roller och svaga krav på flerfaktor.
Kostnad, tid och påverkan på driften
Priserna varierar kraftigt med omfattning, men riktningen är tydlig: analyser är billigare och kan upprepas ofta, medan test kostar mer eftersom de kräver expertid och noggrant manuellt arbete. Vill ni sätta siffror på det finns en separat genomgång av vad ett penetrationstest kostar 2026.
En analys är vanligtvis lågrisk eftersom den är icke-intrusiv. Ett test kan störa driften om det innehåller aggressiva moment, och därför är avtalet om genomförande avgörande: testfönster, begränsningar i trafik, uttryckliga undantag och kontaktvägar vid eskalering.
Praktiskt tips: boka testet utanför era mest känsliga perioder, men inte så långt bort att resultatet hinner bli inaktuellt innan någon läser det.
Regelefterlevnad: PCI DSS, SOC 2 och ISO 27001
Regelefterlevnad är inte skälet att testa, men den sätter ofta en miniminivå.
- PCI DSS förutsätter återkommande sårbarhetsskanning och periodiska penetrationstester, samt nytt test efter större förändringar i miljön.
- SOC 2 granskar att ni har ett fungerande sårbarhetsprogram och regelbunden testning. En testrapport är ofta den enklaste artefakten för en revisor att tolka.
- ISO 27001 bygger på riskhantering och ständig förbättring. Analyser visar löpande hygien, medan tester ger oberoende validering.
- NIS2 och branschkrav ställer i praktiken liknande förväntningar på dokumenterad testning och spårbara åtgärder.
Så bygger du ett program som faktiskt sänker risken
Det vanligaste misslyckandet är att betala för testning och aldrig stänga loopen.
- Löpande sårbarhetsanalys, månadsvis eller kontinuerligt.
- Åtgärdssprint med fokus på kritiska och höga fynd.
- Penetrationstest före större lanseringar och minst en gång per år.
- Återtest som bekräftar att åtgärderna håller.
Vill ni även mäta förmågan att upptäcka och svara, inte bara exponeringen, är nästa lager ett övningsprogram. Skillnaden mellan rollerna beskrivs i vår artikel om rött, blått och lila team.
Så väljer du leverantör
Ett test köps på samma sätt som annan expertis: genom att granska bevis, inte löften.
- Skriftlig omfattning med adresser, applikationer och undantag, samt en namngiven kontakt på båda sidor.
- Auktorisationen ska vara undertecknad av någon som faktiskt får lämna tillstånd för miljön ifråga.
- En maskad exempelrapport säger mer än tio säljpresentationer. Be om den innan ni signerar.
- Återtest ska ingå eller kunna beställas till ett förutbestämt pris.
- Försäkring och ansvar ska framgå av avtalet, inte av ett muntligt löfte.
Undvik leverantörer som skickar rå skannerdata som slutprodukt, och var skeptisk mot den som lovar ett specifikt resultat innan de sett miljön. Ett seriöst uppdrag beskriver vilka kontroller som ska prövas och vilken bevisning ni får.
Vanliga frågor
Är en sårbarhetsskanning samma sak som en sårbarhetsanalys? Nej. Skanningen är det automatiska steget. Analysen lägger till validering, prioritering och en åtgärdsplan, vilket är det som gör resultatet användbart.
Behöver vi både analys och penetrationstest? Oftast ja. Analysen ger bred och upprepbar täckning, testet bevisar utnyttjbarhet och validerar kritiska kontroller.
Hur ofta ska vi köra respektive tjänst? Analysen körs ofta månadsvis eller kontinuerligt. Testet vanligen årligen eller kvartalsvis, och alltid efter större förändringar som ny applikation, molnmigrering eller förvärv.
Vilket är bäst för revisorer? De flesta ramverk förväntar sig löpande sårbarhetshantering och periodisk testning. Vilket som väger tyngst beror på standard och miljö, men testet är oftast det tydligaste beviset på utnyttjbarhet.
Kan vi göra analysen själva? Ja, om ni har verktygen och kompetensen. Många team skannar internt och tar in extern part för penetrationstestet, eftersom oberoende bedömning och djupare expertis är svårt att ersätta.
Behöver ni hjälp att avgöra vilken tjänst som passar er situation? Prata med teamet för en avgränsad diskussion om omfattning, bevisning och tidplan.