Güvenlik açığı değerlendirmesi mi, sızma testi mi?
CyberLord Güvenlik Ekibi Yazar profili
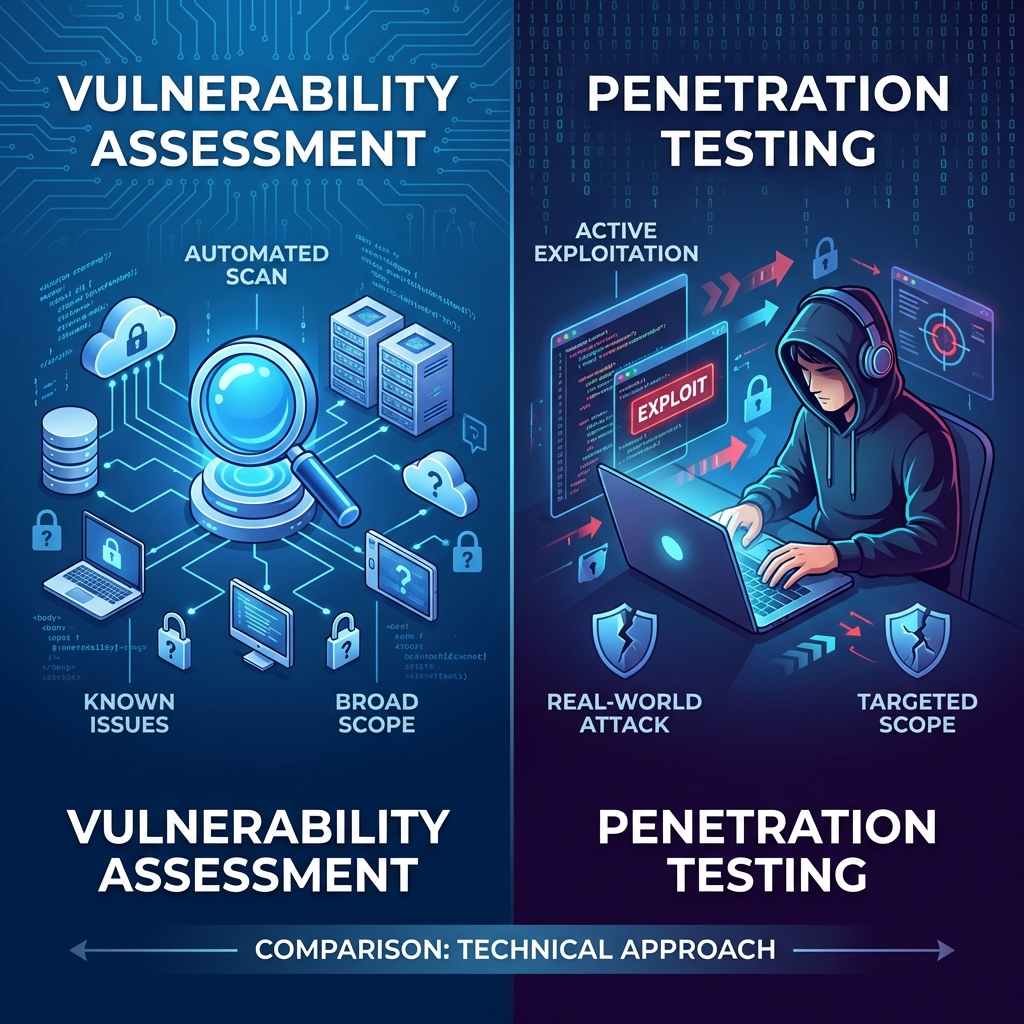
Bütçe görüşmesinde en sık duyduğumuz cümle şu: "Zaten açık taraması yapıyoruz, sızma testine neden para verelim?" Cümle makul görünüyor, çünkü iki hizmet de aynı kelimelerle anlatılıyor. Oysa biri elinizdeki açıkların listesini verir, diğeri bu listeden hangilerinin gerçekten kapıyı açtığını kanıtlar.
Aradaki farkı bilmemek iki yönde de para kaybettiriyor: yalnızca tarama yaptıran kurum, kritik bir açığın sömürülebilir olduğunu hiç öğrenmiyor; her yıl yalnızca sızma testi yaptıran kurum ise aynı hataları yeni sunucularda tekrar üretiyor.
Tek cümlede fark
Güvenlik açığı değerlendirmesi ne kadar açık olduğunu söyler. Sızma testi hangi açığın gerçekten işe yaradığını gösterir.
Bu tek cümle, iki hizmetin bütün farklarını açıklıyor: kapsam, süre, çıktı ve fiyat buradan türüyor.
Güvenlik açığı değerlendirmesi neyi ölçer
Değerlendirme, varlık envanteriyle başlar ve genişlik üzerine kuruludur. Amaç, ortamdaki tüm sistemleri tek tek elle denemek değil, hangi yazılımın hangi sürümde çalıştığını ve bilinen hangi zayıflıkları taşıdığını haritalamaktır.
- Kapsam: sunucular, uç noktalar, ağ cihazları, bulut kaynakları, dışarıya açık servisler.
- Yöntem: kimlik doğrulamalı ve doğrulamasız tarama, yapılandırma denetimi, yama seviyesi analizi, zayıf kimlik bilgisi kontrolü.
- Sıklık: aylık veya üç aylık tekrar; her yeni yayına eşlik eden hızlı tarama.
- Çıktı: önem derecesine göre sıralanmış bulgu listesi, etkilenen varlık, kanıt ekran görüntüsü ve önerilen düzeltme.
Değerlendirmenin zayıf noktası yanlış pozitiflerdir. Bir tarayıcı, yama olmadığını gördüğü anda bulguyu yazar; o açığın ağ üzerinden erişilebilir olup olmadığını, kimlik doğrulama gerektirip gerektirmediğini veya bir saldırganın zincir içinde kullanıp kullanamayacağını çoğu zaman söylemez. Listeyi işe yarar hâle getiren şey, bulguların iş bağlamıyla birlikte okunmasıdır.
Sızma testi neyi kanıtlar
Sızma testi dar ve derin çalışır. Yetkilendirilmiş bir uzman ekibi, belirlenen hedeflere karşı gerçek saldırgan davranışını taklit eder ve erişimin nereye kadar gittiğini gösterir. Amaç zafiyet sayısını çoğaltmak değil, iş etkisi olan bir saldırı yolunu kanıtlamaktır.
- Kapsam: sözleşmede tanımlı uygulama, ağ segmenti, bulut hesabı veya senaryo; dışarıdan ve içeriden bakış.
- Yöntem: keşif, zafiyet doğrulama, kontrollü istismar, yatay hareket, erişim yükseltme denemeleri; hepsi yazılı kurallar çerçevesinde.
- Sıklık: yıllık tam test, büyük sürümlerde ve mimari değişikliklerde ek test.
- Çıktı: saldırı zinciri anlatısı, kanıt, iş etkisi, önceliklendirilmiş düzeltme ve yeniden test sonucu.
Testin değeri, "bu açık var" demesinde değil, "bu üç adım birleşince müşteri verisine ulaşılıyor" demesinde. Yönetim kuruluna sunulan cümle de genellikle bu oluyor.
Yan yana karşılaştırma
| Başlık | Açık değerlendirmesi | Sızma testi |
|---|---|---|
| Temel soru | Nerede zayıflık var? | Bu zayıflık kullanılabilir mi? |
| Yaklaşım | Genişlik, otomatik tarama | Derinlik, insan yönetiminde doğrulama |
| Süre | Saatler ile birkaç gün | Bir ile dört hafta |
| Kapsam | Tüm envanter | Sözleşmede tanımlı hedefler |
| Yanlış pozitif | Yüksek | Düşük |
| İş etkisi anlatısı | Sınırlı | Ayrıntılı |
| Tekrar sıklığı | Aylık veya üç aylık | Yıllık ve değişiklik bazlı |
Tabloyu bir sıralama olarak değil, iki farklı soruya verilen iki farklı yanıt olarak okuyun. Olgun programlarda ikisi birbirini besler.
Hangi durumda hangisi gerekir
- Yeni bir ekip kuruluyorsa, envanter eksikse: önce değerlendirme. Hangi sistemin var olduğunu bilmeden test kapsamı yazılamaz.
- Düzenleyici denetim veya müşteri sözleşmesi yaklaşıyorsa: sözleşmede istenen belge genellikle sızma testi raporudur; kapsam ve tarih buna göre planlanır.
- Yeni ödeme akışı, kimlik doğrulama değişikliği veya bulut geçişi varsa: o bileşene odaklı sızma testi.
- Üretimde sürekli değişiklik yapılıyorsa: otomatik tarama artı yıllık doğrulama testi.
- Olay sonrası savunma doğrulanacaksa: kırmızı takım çalışması; bu, sızma testinden farklı bir kapsam ve farklı bir ekiple yürür. Ayrımı kırmızı takım, mavi takım ve mor takım yazımız ayrıntılı anlatıyor.
Test öncesi yetki tarafını atlamamak gerekir: hangi sistemlere, hangi saatlerde ve hangi yöntemlerle dokunulacağını yazılı olarak belirlemek hem test ekibini hem sizi korur. Yetki sınırının hukuki çerçevesini etik hacker istihdamının yasal koşulları yazısında bulabilirsiniz.
Çıktılar: raporda ne olmalı
İki raporun ortak omurgası
İki hizmetin raporu da teknik ekibe değil, karar vericiye hitap etmeli. Aşağıdaki başlıklar yoksa belge, satın alınan işin karşılığını vermiyor demektir.
- Yönetici özeti: üç paragrafta risk düzeyi, en kritik iki bulgu ve önerilen karar.
- Kapsam ve sınırlar: test edilen ve edilmeyen her şey, tarih ve saat aralıkları, kullanılan hesaplar.
- Bulgular: her biri için etkilenen varlık, teknik kanıt, iş etkisi ve düzeltme önerisi.
- Öncelik gerekçesi: puan değil, senaryo. "Bu açık müşteri verisine erişim sağlıyor" cümlesi, "yüksek risk" etiketinden daha çok iş görür.
- Yeniden test: düzeltmelerin doğrulandığı ikinci tur; sözleşmede ayrı kalem olarak yer almalı.
Sızma testinde ek olarak
Sızma testi raporunda ayrıca saldırı zinciri bekleyin: hangi bulgu hangi bulguya bağlandı, hangi yetkiyle nereye ulaşıldı, hangi savunma devreye girmedi. Bu anlatı, bir sonraki yılın güvenlik yatırımını gerekçelendiren tek belgedir.
Maliyet ve süre nasıl oluşur
Fiyatı belirleyen şey testin türü değil, kapsamın büyüklüğü ve gereken uzmanlık. Aynı bütçeyle iki farklı iş alınabilir; karşılaştırma yaparken birim fiyat yerine kapsamı kıyaslayın.
- Açık değerlendirmesi: lisanslı bir tarama aracının yıllık maliyeti küçük ekipler için aylık sabit giderdir; dışarıdan alınan değerlendirme genellikle birkaç günlük işçilikle fiyatlanır.
- Web uygulaması sızma testi: tek bir uygulama için gün bazlı ücret; oturum yönetimi, ödeme akışı ve çok kiracılı yapı varsa kapsam büyür.
- İç ağ testi: kullanıcı sayısı ve segment sayısı arttıkça süre uzar; kimlik bilgisi verilen ve verilmeyen iki senaryo ayrı ayrı fiyatlanır.
- Bulut yapılandırma incelemesi: hesap sayısı, IaC deposu ve rol tanımları belirleyicidir.
- Sürekli test aboneliği: yıllık sözleşmeyle çeyrek bazlı test; birim test fiyatı düşer, toplam taahhüt artar.
2026 fiyat aralıkları için sızma testi maliyeti rehberimiz kalem kalem bir çerçeve veriyor. Teklifleri karşılaştırırken "kaç gün, kaç uzman, hangi senaryo" sorusunu yazılı olarak sorun; bu üç yanıt bütçenin nereye gittiğini gösterir.
Uyumluluk: hangi çerçeve ne ister
Denetimlerin çoğu belirli bir hizmet adı istemez; kanıt ister. Yine de pratikte beklentiler birbirine benziyor:
- PCI DSS: kart verisi işleyen ortamda yılda en az bir kez iç ve dış sızma testi, ayrıca önemli değişikliklerden sonra ek test; test eden kişinin bağımsız olması ve organizasyon şemasında ayrı durması beklenir.
- ISO 27001: risk değerlendirmesinin bir parçası olarak teknik doğrulama; kontrolün etkinliğini kanıtlayan rapor ve düzeltme kaydı.
- SOC 2: güvenlik kriterleri kapsamında izleme ve test kanıtı; denetçi genellikle yıllık test raporunu ve bulguların kapatıldığını görmek ister.
- KVKK ve GDPR: teknik tedbir yükümlülüğü açıkça test emri vermez, ancak ihlal sonrası "makul teknik tedbir alındı mı" sorusunun yanıtı bu raporlardır.
Bir belgeyi yalnızca denetim için almak, kapsamı daraltmanın en pahalı yoludur: kutu işaretlenir, gerçek risk yerinde kalır.
Yıllık program nasıl kurulur
- Ocak: envanter güncellenir, sahiplik atanır.
- Şubat-mart: tüm varlıklarda açık değerlendirmesi, kritik bulguların kapatılması.
- Nisan: dışarıya açık uygulamalarda sızma testi.
- Temmuz: iç ağ ve kimlik altyapısı testi.
- Ekim: bulut yapılandırma incelemesi ve yama doğrulaması.
- Kasım: yıl sonu raporu, bir sonraki yılın kapsam kararı ve yeniden test.
Programın en sık atlanan parçası, bulguların kapatıldığını doğrulayan ikinci tur. Düzeltme yapıldı demek, düzeltmenin işe yaradığı anlamına gelmiyor.
Sık sorulan sorular
Sızma testi yaptırırsak açık taramasına gerek kalmaz mı? Kalmaz demek yanlış olur. Test, belirli bir tarihte belirli hedefleri doğrular; tarama ise sürekli çalışır ve yeni yayınlanan açıkları yakalar. İkisi birbirinin yerine değil, birbirini tamamlayacak şekilde planlanır.
Açık taraması tek başına denetim için yeterli mi? Çoğu çerçevede hayır. Denetçiler genellikle yetkili bir ekip tarafından yapılmış, kapsamı ve yöntemi belgelenmiş bir sızma testi raporu bekler. Tarama çıktısı destekleyici kanıt olarak kullanılabilir.
Test sırasında sistem çöker mi? Risk sıfır değil, bu yüzden kurallar yazılı olur: hangi saatlerde, hangi yöntemlerin kullanılacağı, hangi sistemlere dokunulmayacağı ve kesinti hâlinde kimin aranacağı baştan belirlenir. Üretim yerine kopya ortamda başlamak yaygın bir önlemdir.
Aynı firmaya hem tarama hem test yaptırabilir miyiz? Teknik olarak mümkün, ancak bulguların bağımsız gözle doğrulanması değerli. Bazı düzenlemeler test edenin bağımsızlığını şart koşar; sözleşmede bu maddeyi netleştirin.
Raporu kimler görmeli? Yönetim, bilgi güvenliği ekibi ve denetçi. Ham bulgular, düzeltme yapılmadan geniş bir listeye gönderilmemeli; raporun kendisi bir saldırgan için yol haritasıdır.
Sonuç
Karar aslında basit: envanteri ve sürekliliği yönetmek için değerlendirme, iş etkisini kanıtlamak ve uyumluluğu belgelemek için sızma testi. İkisini aynı bütçe kaleminde birbirinin rakibi gibi tartışmak, çoğu zaman yanlış soruyu yanıtlamak oluyor.
Kapsamınıza uygun bir program kurmak isterseniz ekiple görüşün.