Siber güvenlikte sanal masaüstü altyapısı (VDI)
CyberLord Güvenlik Ekibi Yazar profili
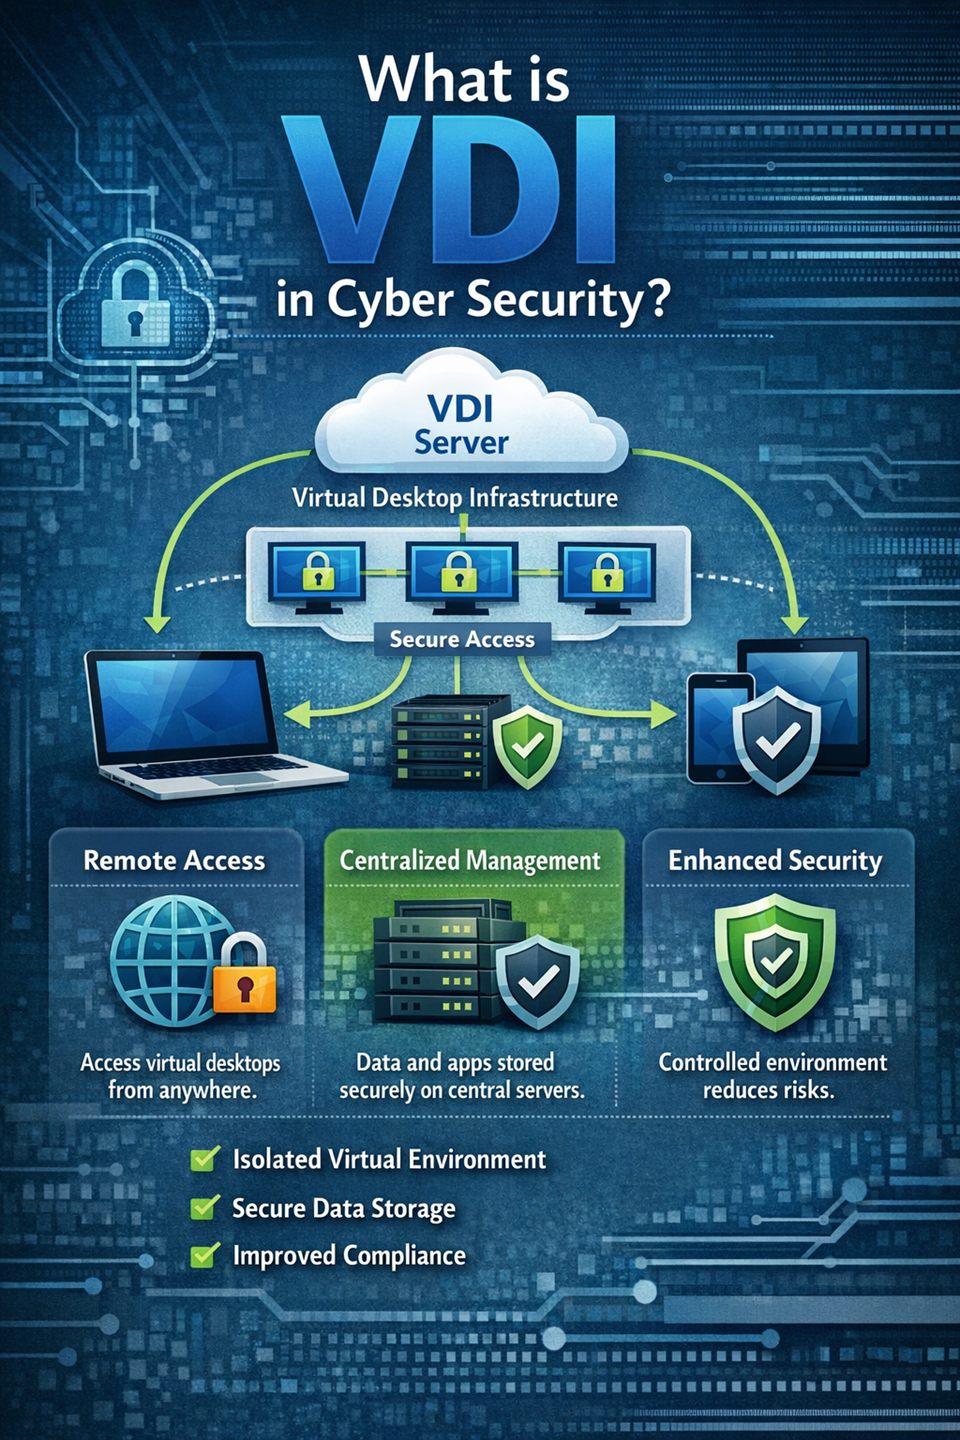
Hibrit çalışma düzeni, güvenlik ekiplerinin yıllardır alıştığı varsayımı bozdu: her cihazın şirket ağında, her kullanıcının aynı ofiste olduğu dünya bitti. Bugün aynı dosyaya ofisteki masaüstünden, evdeki kişisel dizüstü bilgisayardan ve havaalanındaki telefondan erişiliyor. Bu dağılım, veri kopyalarının kaç yere yayıldığını takip etmeyi neredeyse imkânsız hale getiriyor.
Sanal masaüstü altyapısı bu soruna mimari bir cevap veriyor: masaüstünü cihazın içinden çıkarıp merkezî bir yere taşıyor. Ancak doğru soru "VDI daha güvenli mi" değil, "hangi riski ortadan kaldırıyor, hangi yeni riski getiriyor". Bu yazı ikisini birlikte ele alıyor.
VDI ne demek: tanım ve sınır
Sanal masaüstü altyapısı (VDI), kullanıcı masaüstünün işletim sistemiyle birlikte merkezî bir sunucuda ya da bulutta çalıştığı, uç noktanın yalnızca görüntü ve giriş taşıdığı modeldir. Kullanıcı kendi bilgisayarından bir aracı (broker) ve geçit (gateway) üzerinden oturum açar; dosyalar, uygulamalar ve politika kuralları veri merkezinde kalır.
Buradaki kritik nokta, cihazın artık veri deposu olmaması. Dizüstü bilgisayar çalındığında diskte müşteri listesi, sözleşme ya da muhasebe dosyası bulunmuyor; yalnızca bir istemci yazılımı ve oturum jetonu var. Veri kaybı senaryosunun büyük bölümü böylece daha kurulum aşamasında eleniyor.
Yine de VDI bir güvenlik ürünü değil, bir mimari tercih. Kimlik doğrulaması zayıfsa, ağ düz tasarlanmışsa ve imajlar güncellenmiyorsa, aynı altyapı saldırgan için daha verimli bir hedef haline geliyor: tek yerde toplanan veri, tek yerde toplanmış risk demek.
Güvenlik açısından ne değişir
Klasik uç nokta modelinde savunma hattı cihazın kendisidir; her dizüstü ayrı ayrı sertleştirilir, ayrı ayrı yamalanır, ayrı ayrı izlenir. Yüzlerce cihazda bu disiplini korumak zor, kanıtlamak daha da zor.
VDI'de denklem tersine dönüyor. Savunma hattı oturumun kendisi oluyor: kimin, hangi cihazdan, hangi saatte ve hangi koşulda bağlandığı merkezî olarak denetlenebiliyor. Bir çalışan işten ayrıldığında cihazı geri toplamak yerine oturumları iptal etmek yeterli oluyor. Yeni bir güvenlik yaması tüm kullanıcılara aynı gün ulaşıyor, çünkü tek bir imaj güncelleniyor.
Karşılığında üç yeni yükümlülük doğuyor: kimlik altyapısının kusursuz çalışması, sanallaştırma katmanının kendisinin güvenliği ve oturum telemetrisinin eksiksiz toplanması. Bu üçü ihmal edilirse VDI, riski azaltmak yerine yoğunlaştırır.
VDI'nin gerçekten kapattığı riskler
- Cihaz kaybı ve hırsızlık: Disk üzerinde kurumsal veri bulunmadığı için fiziksel kayıp, veri ihlaline dönüşmüyor.
- Dağınık yama seviyesi: Tek bir altın imaj güncellendiğinde tüm kullanıcılar aynı sürüme geçiyor; sürüm kayması ortadan kalkıyor.
- Kontrolsüz dış erişim: Tedarikçi, denetçi ve geçici çalışanlar kendi cihazlarından bağlanmak yerine kontrollü bir masaüstünde çalışıyor.
- Yavaş çıkış süreci: Hesap kapatıldığında oturum da düşüyor; geride unutulmuş bir dizüstü kalmıyor.
- Eksik adli iz: Geçit, broker ve kimlik sistemleri aynı oturumu birlikte kaydettiği için olay sonrası inceleme daha az kör nokta içeriyor.
En sık görülen beş tasarım hatası
VDI olaylarının çoğu sanallaştırma yazılımının hatasından değil, tasarım kısayollarından çıkıyor.
Kimlik ve oturum kontrolü
Ele geçirilmiş bir parola, VDI'de klasik masaüstünden daha hızlı yayılır; çünkü oturumun içinde kurumsal uygulamaların tamamı hazır duruyor. Yönetici erişimi ile kullanıcı erişimi ayrılmadığında, tek bir kimlik bilgisiyle yönetim katmanına ulaşmak mümkün hale geliyor. Koşullu erişim, cihaz uyum durumu ve risk sinyalleri bu yüzden isteğe bağlı süsleme değil, temel kontrol.
Altın imaj yönetimi
Altın imaj, tüm kullanıcıların miras aldığı yapılandırmadır. İçinde gereksiz bir servis, eski bir kütüphane ya da varsayılan parola kaldığında bu kusur yüzlerce oturuma kopyalanıyor. İmajın sürümlenmesi, yayın öncesi zafiyet taraması ve geri dönüş için önceki sürümün saklanması şart.
Ağ ve oturum izolasyonu
Düz bir ağda saldırgan, kullanıcı oturumundan yönetim sunucularına ve dizin servislerine doğru ilerleyebiliyor. Masaüstü havuzları arasındaki doğu-batı trafiği kısıtlanmalı, yönetim düzlemi kullanıcı düzleminden ayrılmalı.
Eksik telemetri
Ekipler genellikle oturum içi olayları topluyor, broker ve geçit kayıtlarını atlıyor. Oysa "kim, nereden, kaç denemede girdi" sorusunun cevabı tam olarak o kayıtlarda duruyor.
Pano ve dosya aktarımı
Risk düzeyine göre ayarlanmayan pano paylaşımı ve yerel sürücü eşlemesi, verinin kontrollü ortamdan sessizce çıkmasının en kolay yolu. Veri sınıflandırmasına göre kısıtlanmalı.
Sertleştirme kontrol listesi
Aşağıdaki liste bir başlangıç tabanı; her madde kendi risk sınıfınıza göre ölçeklenmeli.
- Tüm uzak ve yönetici erişiminde kimlik avına dayanıklı MFA zorunlu olsun.
- Koşullu erişim politikaları cihaz uyumu, konum ve risk sinyaliyle çalışsın.
- Yönetici hesapları günlük kullanılan hesaplardan ayrılsın, kalıcı yönetici yetkisi verilmesin.
- Altın imajlar bilinen bir sertleştirme ölçütüne göre kurulsun, gereksiz paketler çıkarılsın.
- İmajlar sabit bir takvimle yamalansın ve yayın öncesi zafiyet taramasından geçsin.
- Yönetim düzlemi kullanıcı havuzlarından ayrı bir ağ segmentinde tutulsun.
- Havuzlar arası doğu-batı trafiği kısıtlanıp dışa çıkış filtreleri tanımlansın.
- Pano, dosya aktarımı ve yerel sürücü eşlemesi veri sınıfına göre sınırlandırılsın.
- Broker, geçit, kimlik ve oturum kayıtları tek merkezde toplansın.
- Ayrıcalık değişikliği, olağandışı saat ve başarısız oturum denemeleri için uyarı kurulsun.
VDI, DaaS ve klasik uç nokta karşılaştırması
| Model | Kontrol düzeyi | Operasyon yükü | Uygun olduğu durum |
|---|---|---|---|
| VDI | Yüksek, ayrıntılı politika imkânı | Yüksek; olgun bir ekip gerekiyor | Sıkı uyum gereksinimleri, hassas iş akışları |
| DaaS | Orta-yüksek, sağlayıcıya bağlı | Düşük-orta; yönetim paylaşılıyor | Hızlı kurulum isteyen dağıtık ekipler |
| Klasik uç nokta | Cihaz bazlı, tutarlılığı zor | Orta; her cihaz ayrı yönetiliyor | Düşük riskli roller, saha çalışanları |
DaaS tarafında sorumluluk paylaşımı sık karıştırılıyor. Platform işletimi sağlayıcıda olsa da kimlik politikası, veri işleme kuralları ve tespit akışları sizin tarafınızda kalıyor. Sözleşmede hangi kontrolün kimde olduğu tek tek yazılmadıkça, olay anında iki taraf da diğerini işaret ediyor.
Kimler için uygun, kimler için değil
Sanal masaüstü, veriyle yoğun çalışan ve denetim baskısı yüksek ekipler için güçlü bir seçenek: muhasebe, çağrı merkezi, sağlık kayıtları, tedarikçi erişimi. Buna karşılık yoğun grafik işlem gerektiren, çevrimdışı çalışması zorunlu olan ya da donanımı doğrudan kullanan iş istasyonlarında kullanıcı deneyimi ile maliyet dengesi tersine dönebiliyor. Karar, cihaz sayısına değil, verinin nerede durması gerektiğine bakılarak verilmeli.
90 günlük yaygınlaştırma planı
İlk 30 gün mimari ve politika: kullanıcı gruplarının risk profiline göre ayrılması, MFA ve oturum zaman aşımı standartları, altın imaj tabanı ve zorunlu kayıt kaynaklarının belirlenmesi.
31-60 gün arası kontrollü pilot: bir iç ekip ve bir tedarikçi grubuyla başlanır; oturum kararlılığı, destek yükü ve politika istisnaları ölçülür. Bu aşamada segmentasyon ve kimlik politikaları, yetkili bir ekiple yapılan sızma testiyle sınanmalı; red team, blue team ve purple team yaklaşımlarının hangisinin ne zaman kullanılacağı bu planlamayı doğrudan etkiliyor.
61-90 gün arası yaygınlaştırma: yeni birimler eklenir, imaj bakımı otomatikleştirilir ve denetim için kanıt toplama düzeni kurulur. Bu aşamada hız kadar geri dönüş planı da önemli; pilot grubunun eski modele dönebilmesi, yaygınlaştırma sırasında çıkacak sürprizleri yönetilebilir kılıyor.
Ölçülmesi gereken göstergeler
VDI projeleri genellikle oturum açma süresiyle değerlendiriliyor; oysa güvenlik tarafında bakılması gereken dört sayı var: MFA kapsama oranı, yama takvimine uyum, politika istisnası sayısı ve şüpheli oturum sayısı. Bu dörtlü, hem denetimde savunulabilir bir tablo üretiyor hem de yönetime "iyileşiyor muyuz" sorusunun cevabını veriyor.
Sık yapılan hatalar
- VDI'yi güvenlik ürünü sanmak: Mimari riski değiştirir, tek başına kapatmaz.
- MFA'yı yalnızca dış erişime uygulamak: İç ağdan gelen oturum da aynı yetkiyle açılıyor.
- İmajı güncellemeden yeni havuz açmak: Kusurlu taban, her yeni kullanıcıya kopyalanıyor.
- Pano ve dosya aktarımını açık bırakmak: Kontrollü ortamın çıkış kapısı açık kalıyor.
- Broker ve geçit kayıtlarını toplamamak: Olay incelemesi oturumun yarısını göremiyor.
- Çıkış sürecini unutmak: Hesap kapanıyor, açık oturum çalışmaya devam ediyor.
Sık sorulan sorular
VDI tek cümleyle nedir? Masaüstü işletim sisteminin merkezî altyapıda çalıştığı, uç noktanın yalnızca erişim aracı olduğu mimaridir. Veri merkezde kalır, cihazda kurumsal dosya bulunmaz.
VDI her zaman fiziksel masaüstünden daha güvenli mi? Hayır. Kimlik kontrolleri, segmentasyon, imaj yönetimi ve kayıt toplama doğru kurulduğunda daha kontrollü bir tablo çıkıyor; bu dört başlık zayıfsa merkezîleşme riski büyütüyor.
Küçük bir ekip VDI'yi tek başına yönetebilir mi? Sınırlı sayıda kullanıcı ve tek bir havuzla başlanabilir. Ancak imaj bakımı, yama takvimi ve oturum izleme düzenli bir sahip gerektiriyor; bu sorumluluk atanmadığında altyapı birkaç ay içinde dağılıyor.
VDI'ye geçmeden önce hangi test yapılmalı? Segmentasyon ve kimlik politikalarının gerçekten çalıştığını görmek için yetkili bir sızma testi öneriliyor. Politika kâğıt üzerinde doğru görünse de yanlış bir kural istisnası bütün izolasyonu boşaltabiliyor.
Bulut tabanlı masaüstü ile VDI aynı şey mi? Yakın akraba ama aynı değil. DaaS, VDI mimarisinin sağlayıcı tarafından işletilen halidir; sorumluluk paylaşımı sözleşmeyle belirlenir ve kimlik tarafı genellikle sizde kalır.
Mevcut uç nokta modelinizi değerlendirmek ya da sanal masaüstü tasarımınızı sertleştirmek isterseniz ekibimizle görüşün.