Czym jest VDI w cyberbezpieczeństwie
Zespół bezpieczeństwa CyberLord Profil autora
Kiedy firma zatrudnia pierwszych pracowników zdalnych, standardowa odpowiedź brzmi: laptop służbowy, VPN i nadzieja, że nikt nie zainstaluje niczego dziwnego. Po kilkunastu miesiącach okazuje się, że dane krążą między pocztą, dyskiem prywatnym i pendrive'em, a dział IT nie wie, ile kopii bazy klientów istnieje poza serwerownią. VDI pojawia się wtedy jako odpowiedź na pytanie, jak odzyskać kontrolę nad tym, gdzie faktycznie pracują ludzie.
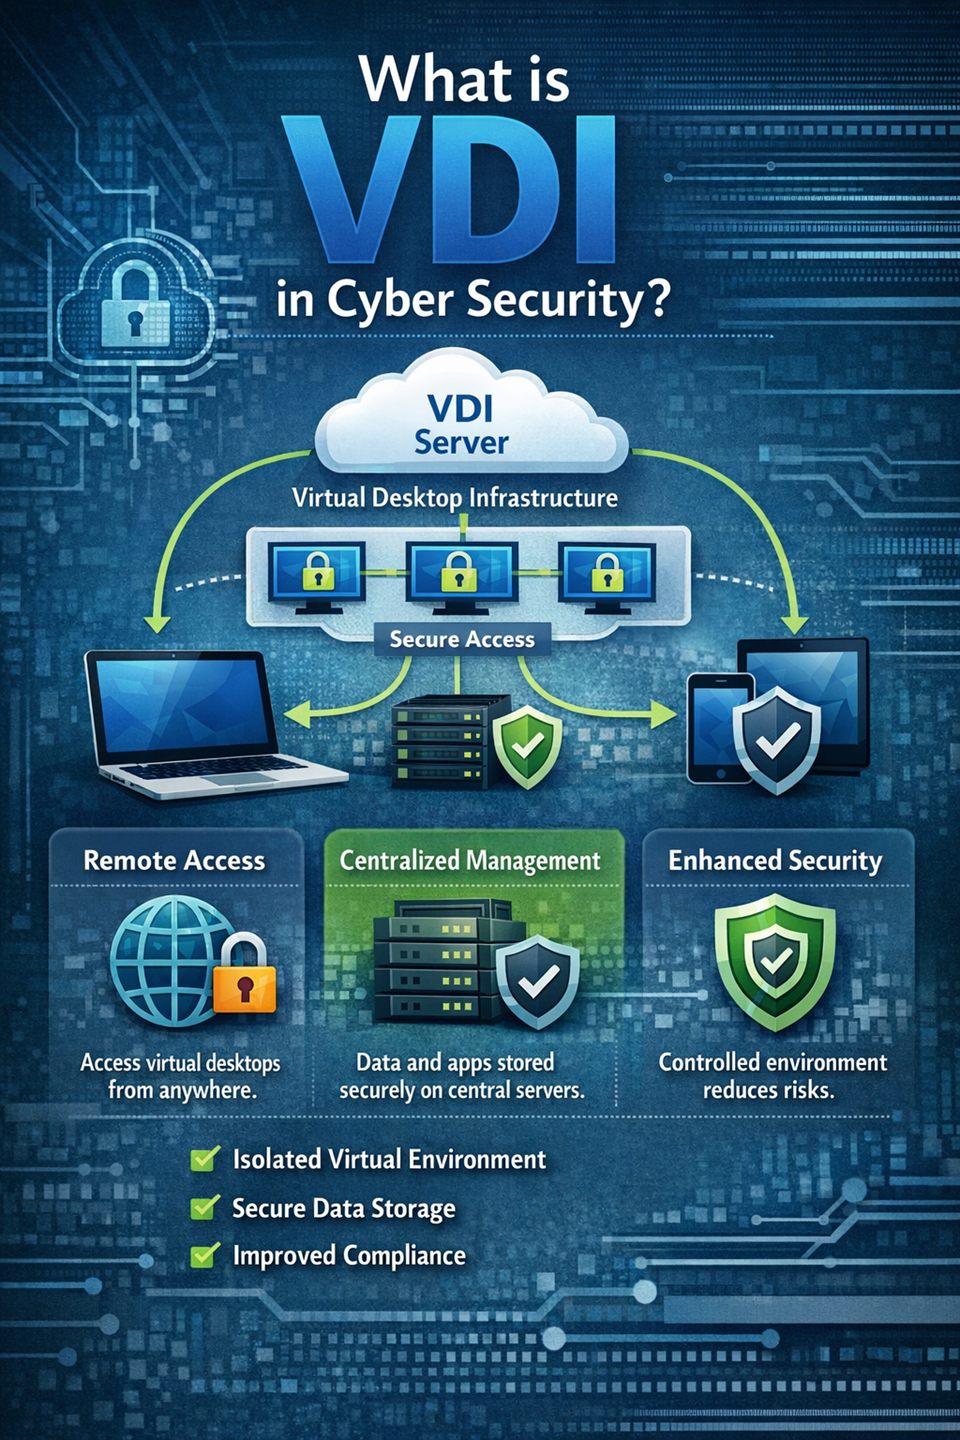
Wirtualna infrastruktura pulpitów (VDI) przenosi pulpit z laptopa do centrum danych lub chmury. Użytkownik nadal widzi ikony i okna, ale system operacyjny, aplikacje i pliki działają na maszynie w infrastrukturze, do której dostęp jest kontrolowany. To zmiana architektury, a nie licencji — i właśnie dlatego w pytaniu „czym jest VDI w cyberbezpieczeństwie” chodzi przede wszystkim o przesunięcie granicy zaufania, a nie o wybór dostawcy.
Czym jest VDI i dlaczego zmienia granicę zaufania
W klasycznym modelu każdy laptop jest osobnym, pełnym systemem z danymi w środku. W VDI stacja robocza staje się terminalem dostępowym: jeśli zostanie zgubiony, skradziony albo zainfekowany, dane nadal pozostają w środowisku, które kontroluje organizacja. Sesja jest uruchamiana na hoście, a pośredniczy w niej broker połączeń, który decyduje, kto i do jakiego pulpitu może wejść.
Ta zmiana ma dwie strony. Z jednej strony zmniejsza rozproszenie danych i porządkuje egzekwowanie polityk, bo aktualizacja obrazu systemu trafia do wszystkich użytkowników jednocześnie. Z drugiej strony tworzy koncentrację: błąd w konfiguracji jednego brokera albo jednego obrazu bazowego dotyczy setek osób naraz. W klasycznym modelu awaria dotyczy jednego komputera, w VDI — całej puli.
Co VDI realnie poprawia
Największa korzyść jest prozaiczna: dane przestają być kopiowane na prywatne dyski. Jeśli polityka blokuje przekierowanie schowka i dysków lokalnych, plik klienta nie opuści środowiska nawet wtedy, gdy pracownik otworzy go na domowym komputerze.
Drugi efekt to szybsze łatanie. Zamiast czekać, aż kilkadziesiąt laptopów zainstaluje aktualizację, zespół przygotowuje nowy obraz bazowy, testuje go i publikuje. Komputery, które nie zostały zaktualizowane, po prostu nie wchodzą do puli. To upraszcza też wygaszanie dostępu: odebranie konta w katalogu kończy sesję, niezależnie od tego, gdzie pracownik się znajduje.
Trzecia korzyść dotyczy widoczności. Logi brokera, bramy dostępowej, systemu tożsamości i hostów opisują sesję z kilku stron, co w analizie incydentu daje obraz, którego brakuje przy rozproszonych laptopach. Analityk widzi, kto się logował, z jakiego urządzenia i co robił w pulpicie — o ile te źródła są w ogóle włączone i wysyłane do systemu monitoringu.
Gdzie VDI nie rozwiązuje problemu
VDI nie naprawia słabej tożsamości. Jeśli hasło wystarcza do zalogowania, a MFA jest opcjonalne, przeniesienie pulpitu do centrum danych nic nie zmienia — napastnik z poświadczeniami wejdzie do tego samego środowiska, tylko przez inną bramę. Podobnie rzecz ma się z uprawnieniami: konto z prawami administratora w puli wirtualnych pulpitów jest równie groźne jak na laptopie.
Nie zastępuje też higieny po stronie użytkownika ani procesu reakcji na incydenty. Wirtualizacja zmienia miejsce, w którym pracuje człowiek, nie sposób, w jaki firma podejmuje decyzje o dostępie. Organizacje, które wdrażają VDI jako projekt infrastrukturalny bez równoległej pracy nad tożsamością i monitoringiem, zwykle po roku mają droższą wersję tego samego problemu.
Ryzyka, które psują wdrożenia
Luki w kontroli sesji
Większość poważnych incydentów w VDI zaczyna się od przejętych poświadczeń lub tokenów, a nie od exploita na hypervisorze. Jeśli konto zwykłego użytkownika może połączyć się z pulą administracyjną, oddzielenie ról istnieje tylko w dokumentacji. Warto sprawdzić, czy polityka dostępu warunkowego faktycznie rozróżnia role, urządzenia i godziny pracy.
Płaska sieć wewnątrz środowiska
Bez segmentacji napastnik, który wszedł przez pulpit użytkownika, widzi hosty zarządzające, usługi katalogowe i systemy finansowe. Ruch wschód-zachód między pulami powinien być domyślnie blokowany, a wyjątki opisane i uzasadnione — nie odwrotnie.
Niepełna telemetria
Zespoły często zbierają logi z systemów operacyjnych, pomijając brokera, bramę i system tożsamości. To właśnie te źródła pokazują próby logowania, nietypowe godziny i sesje, które trwają dłużej niż powinny. Bez nich analiza incydentu kończy się na poziomie pojedynczego pulpitu.
Do tego dochodzą dwa ryzyka, o których łatwo zapomnieć: przekierowanie schowka i dysków lokalnych oraz niekontrolowany transfer plików. Jeśli polityki nie są dopasowane do klasyfikacji danych, informacje wychodzą z środowiska legalnie, bo tak działa funkcja, a nie dlatego, że ktoś złamał zabezpieczenia.
Obraz bazowy decyduje o skali ryzyka
Obraz bazowy to najważniejszy element wdrożenia i najczęstsze źródło problemów. Zawiera system, aplikacje i ustawienia, które trafiają do każdego nowego pulpitu. Jeśli w obrazie zostaną zbędne usługi, stare biblioteki albo konto z domyślnym hasłem, luka powieli się tyle razy, ile pulpitów uruchomicie.
Praktyka jest prosta, choć wymaga dyscypliny: obraz budowany automatycznie, skanowany pod kątem podatności przed publikacją, wersjonowany i możliwy do wycofania. Każda zmiana powinna przechodzić przez ten sam proces, także pilna poprawka po ujawnieniu krytycznej podatności. Historia wersji ratuje w sytuacji, gdy nowy obraz psuje aplikację działową — bez niej zespół improwizuje w środku dnia pracy.
Tożsamość i sesja jako nowy obwód bezpieczeństwa
W VDI obwód bezpieczeństwa przesuwa się z sieci na tożsamość. To oznacza, że MFA odporniejsze na phishing, dostęp warunkowy oparty na stanie urządzenia i krótkie czasy życia sesji są ważniejsze niż kiedykolwiek. Konto administratora nie powinno mieć dostępu do puli użytkowników, a konta usługowe wymagają własnego magazynu sekretów.
Zasady kończenia sesji
Sama kontrola wejścia nie wystarczy — trzeba zaplanować wyjście. Warto ustalić zasady zakończenia sesji: po ilu minutach bezczynności pulpit zostaje zablokowany, czy sesja jest rozłączana przy zmianie sieci i co dzieje się z plikami w katalogu tymczasowym po wylogowaniu. Te ustawienia brzmią technicznie, ale odpowiadają na pytanie, jak długo dane pozostają dostępne na wypadek kradzieży komputera.
Checklista utwardzania
Tożsamość i dostęp
- wymuś MFA dla wszystkich połączeń zdalnych i kont administracyjnych;
- rozdziel konta administracyjne od kont codziennej pracy;
- wdróż dostęp warunkowy z oceną stanu urządzenia i sygnałów ryzyka;
- przeglądaj uprawnienia co kwartał i odbieraj je w dniu odejścia pracownika;
- przechowuj sekrety kont usługowych w zarządzanym magazynie, nie w skryptach.
Obraz i aktualizacje
- buduj obrazy automatycznie na podstawie utwardzonego szablonu;
- usuwaj zbędne pakiety, usługi i konta domyślne;
- skanuj obraz przed publikacją i poprawiaj podatności krytyczne w ustalonym terminie;
- utrzymuj historię wersji umożliwiającą szybkie wycofanie zmiany.
Sieć i dane
- oddziel płaszczyznę zarządzania od segmentów, w których pracują użytkownicy;
- ogranicz ruch między pulami i filtruj ruch wychodzący;
- steruj przekierowaniem schowka i dysków lokalnych według klasyfikacji danych;
- szyfruj ruch i przechowywanie oraz ustal retencję profili użytkowników.
Monitoring i reagowanie
- centralizuj logi brokera, bramy, systemu tożsamości i hostów;
- buduj alerty na nietypowe godziny, podróże niemożliwe i zmiany uprawnień;
- ćwicz scenariusz przejęcia konta w VDI, a nie tylko awarii infrastruktury;
- mierz czas wykrycia i ograniczenia nietypowej sesji.
VDI, DaaS i klasyczne stanowiska
| Model | Kontrola | Wysiłek operacyjny | Kiedy ma sens |
|---|---|---|---|
| VDI własne | Wysoka, pełna konfiguracja | Duży, wymaga zespołu | Regulacje, dane wrażliwe, własne aplikacje |
| DaaS | Średnia, zależna od dostawcy | Mniejszy, model współdzielonej odpowiedzialności | Szybki start, przewidywalny koszt |
| Klasyczne stanowiska | Zależna od narzędzi MDM | Rozproszony | Role o niskim ryzyku, praca lokalna |
W praktyce wiele firm wybiera model mieszany: VDI lub DaaS dla zespołów pracujących z danymi wrażliwymi, klasyczne laptopy dla pozostałych ról, a nad wszystkim jeden standard tożsamości i telemetrii. Taki układ zwykle kosztuje mniej niż jednorodne wdrożenie i daje lepszy zwrot z kontroli.
Wdrożenie w 90 dni
| Etap | Zakres | Efekt |
|---|---|---|
| Dni 1-30 | Podział użytkowników według ryzyka, standardy MFA i sesji, pierwszy obraz bazowy | Fundament architektury i polityk |
| Dni 31-60 | Pilot z jednym zespołem i grupą zewnętrznych wykonawców, testy segmentacji | Weryfikacja założeń w praktyce |
| Dni 61-90 | Rozszerzenie na kolejne działy, automatyzacja obrazów, pierwsze wskaźniki | Skalowanie zamiast improwizacji |
Pilot powinien mieć mierzalne cele: czas logowania, liczbę zgłoszeń do wsparcia, odsetek sesji z MFA, liczbę wyjątków w politykach. Bez tych liczb rozmowa o rozszerzeniu wdrożenia zamienia się w wymianę wrażeń.
Jak mierzyć, czy VDI działa
Cztery wskaźniki wystarczą, żeby ocenić, czy środowisko jest pod kontrolą: pokrycie MFA, zgodność obrazów z terminem łatania, odsetek sesji oznaczonych jako nietypowe oraz średni czas reakcji na takie zdarzenie. Warto dodać piąty, mniej techniczny — liczbę wyjątków w politykach przekierowania plików, bo to one najczęściej pokazują, gdzie kontrola ustępuje wygodzie.
Przegląd tych liczb raz na kwartał, z krótkim komentarzem dla zarządu, jest tańszy niż audyt po incydencie. Pokazuje też, czy wdrożenie nadal odpowiada na pierwotny problem, czy stało się projektem infrastrukturalnym, który żyje własnym życiem.
Najczęściej zadawane pytania
Czym jest VDI w jednym zdaniu?
VDI to model, w którym pulpit użytkownika działa na maszynie w centrum danych lub w chmurze, a lokalne urządzenie służy wyłącznie jako punkt dostępu do sesji — dzięki czemu dane i aplikacje pozostają w środowisku kontrolowanym przez organizację.
Czy VDI jest zawsze bezpieczniejsze niż zwykłe laptopy?
Nie. VDI zmniejsza rozproszenie danych i porządkuje aktualizacje, ale przy słabym MFA, płaskiej sieci i zaniedbanych obrazach bazowych potrafi zwiększyć skalę pojedynczego błędu. Bezpieczeństwo zależy od konfiguracji, nie od samej wirtualizacji.
Jakie błędy popełnia się najczęściej przy wdrożeniu VDI?
Cztery powtarzają się najbardziej: brak MFA dla dostępu zdalnego, brak segmentacji między pulami, nieaktualne obrazy bazowe oraz monitoring ograniczony do systemów operacyjnych, bez logów brokera i bramy dostępowej.
Czy VDI zwalnia firmę z zarządzania urządzeniami końcowymi?
Nie. Endpoint nadal musi być aktualizowany, szyfrowany i kontrolowany, choć zakres danych na nim jest mniejszy. W praktyce VDI upraszcza zarządzanie flotą, ale nie usuwa potrzeby posiadania polityk dla urządzeń, z których ludzie łączą się z pulpitami.
Od czego zacząć, jeśli rozważamy VDI?
Od inwentaryzacji danych i ról, które naprawdę wymagają środowiska kontrolowanego. Dopiero potem warto porównywać modele i dostawców — kolejność odwrotna prowadzi do wdrożenia, które rozwiązuje problem, którego firma nie miała.
Chcesz ocenić, czy VDI pasuje do Twojej organizacji i jakie kontrole trzeba wdrożyć najpierw? Porozmawiaj z zespołem.